
15 septembre 2026
Introduction
Le lundi 14 septembre 2026, l’institution financière britannique Revolut a confirmé avoir divulgué des informations sensibles sur ses clients à un tiers non autorisé. Rapidement, des informations et des échantillons de ces données ont commencé à circuler sur le darkweb. Dans ce blog, nous explorons ce qui s’est passé.
Qui est Revolut ?
Revolut est une société britannique de technologie financière et une plateforme bancaire numérique dont le siège est à Londres, en Angleterre.
L’entreprise a été fondée en juillet 2015 par Nikolay (Nik) Storonsky et Vlad Yatsenko. Ils proposent des services bancaires numériques, des transferts d’argent internationaux, des comptes multidevises, des outils de budgétisation, des opérations boursières et des échanges de cryptomonnaies via une application mobile.
Au Royaume-Uni, ils opèrent comme une banque pleinement agréée, autorisée par la Prudential Regulatory Authority et la Financial Conduct Authority, ainsi que dans tout l’Espace économique européen, aux côtés de services financiers soutenus par des partenaires à l’échelle mondiale.
Revolut a connu une croissance exponentielle depuis sa création en 2015, passant d’une simple application de carte de voyage numérique à la plus grande banque numérique d’Europe.
Ce qui s’est passé?
Revolut a confirmé avoir divulgué des informations sensibles sur ses clients à un tiers non autorisé après avoir reçu des demandes frauduleuses envoyées depuis le domaine de messagerie légitime d’une agence gouvernementale.
Les données exposées contenaient des informations sur l’identité du client, ses coordonnées, sa date de naissance, ses adresses, ses adresses e-mail et ses numéros de téléphone. Ainsi que des images couramment utilisées par les organisations pour prouver leur KYC, qui incluent souvent un selfie, des documents d’identité et une preuve de date. Ainsi que les documents d’identité tels que les passeports et les permis de conduire.
Un porte-parole de Revolut a confirmé qu’un nombre « limité » de clients avaient été concernés et qu’ils avaient été contactés directement. D’autres rapports suggèrent qu’environ 700 clients ont été concernés, les plus hauts profils et les plus riches étant ciblés.
Selon un rapport de TechCrunch, qui s’est entretenu avec un représentant de Revolut, « Revolut a récemment identifié une escroquerie externe sophistiquée par usurpation d’identité dans laquelle un tiers non autorisé a utilisé le courrier électronique du domaine légitime d’une agence gouvernementale pour soumettre des demandes d’informations frauduleuses. »
Un chercheur en cybersécurité a déclaré qu’il avait été en contact avec le pirate informatique de Revolut et qu’il avait également compromis plusieurs services chargés de l’application de la loi italienne et que l’accès était ce qu’il utilisait pour envoyer des demandes de données à Revolut.
Activité Web sombre
Une fois l’intrusion annoncée, des discussions ont commencé sur le Darkweb, et en particulier sur Telegram, pour savoir qui en était responsable. Des acteurs revendiquant la responsabilité ont commencé à émerger.
Le 13 septembre a été créée une chaîne Telegram qui prétendait partager des images et des données liées à la faille de Revolut. La chaîne prétendait détenir des données de Kraken et Poloniex ainsi que nommer des individus spécifiques et leurs informations personnelles.
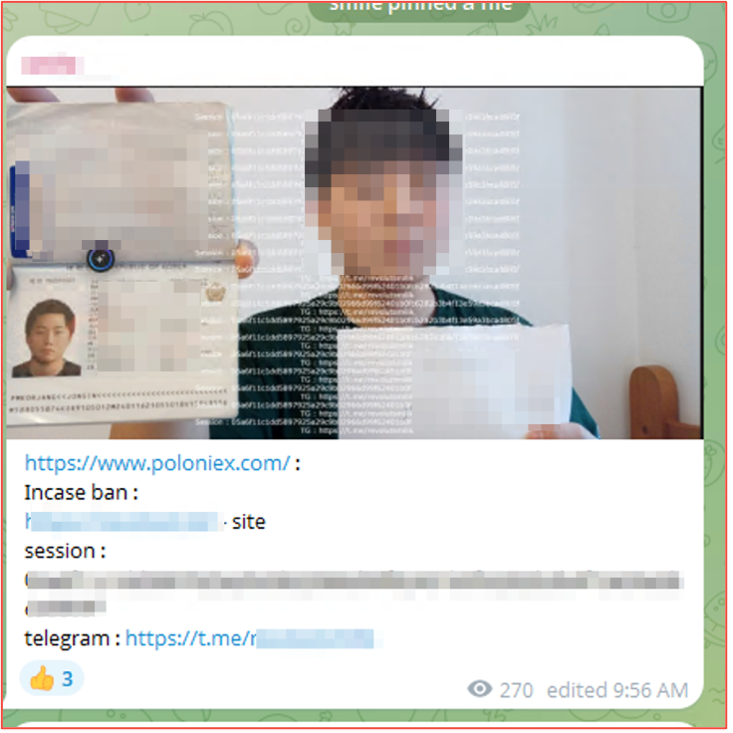
La chaîne a ensuite partagé des téléchargements liés aux sociétés mentionnées.
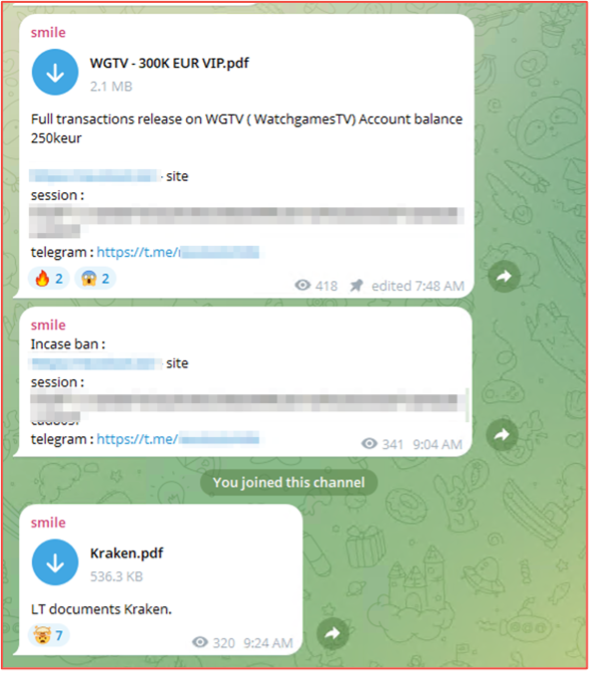
La chaîne a également partagé directement des documents qui semblaient être des factures ou des documents internes de Revolut. L’acteur a filigrané les documents avec son identifiant de session et son compte Telegram.
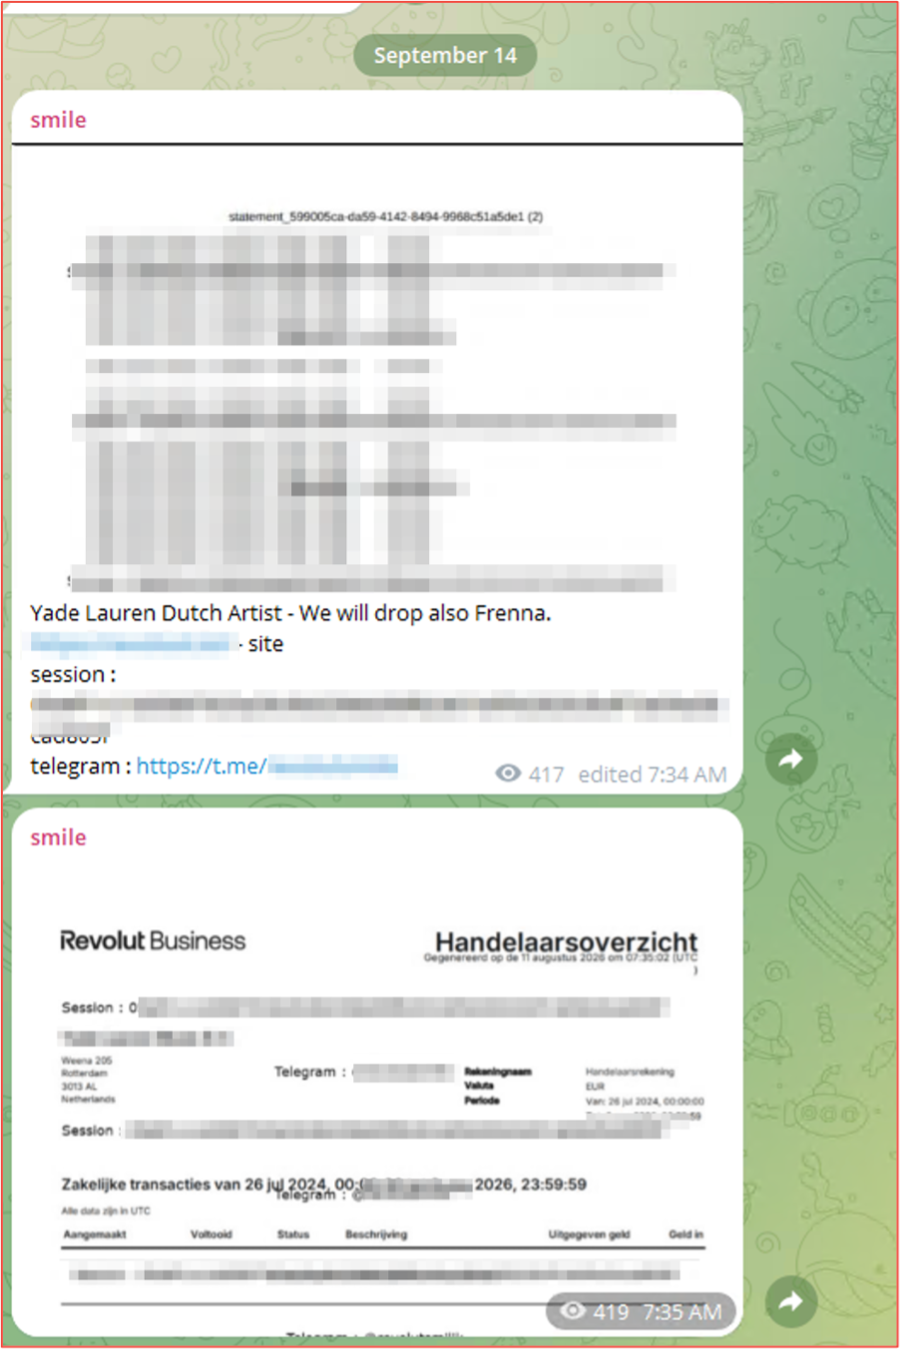
Le compte a également partagé des informations supplémentaires au cas où la chaîne serait interdite par Telegram, notamment des détails sur leur identifiant de session et leur identifiant Telegram personnel.
Le site Web a fourni des informations sur le piratage et les raisons de la fuite des informations, citées comme la fermeture des comptes de la société sans raison et le gel des fonds. Le site Web était hébergé sur le Web clair. Le 15 septembre, il semblait avoir été démonté. Un message publié sur la chaîne Telegram indiquait que l’acteur menaçant avait peut-être supprimé la page.
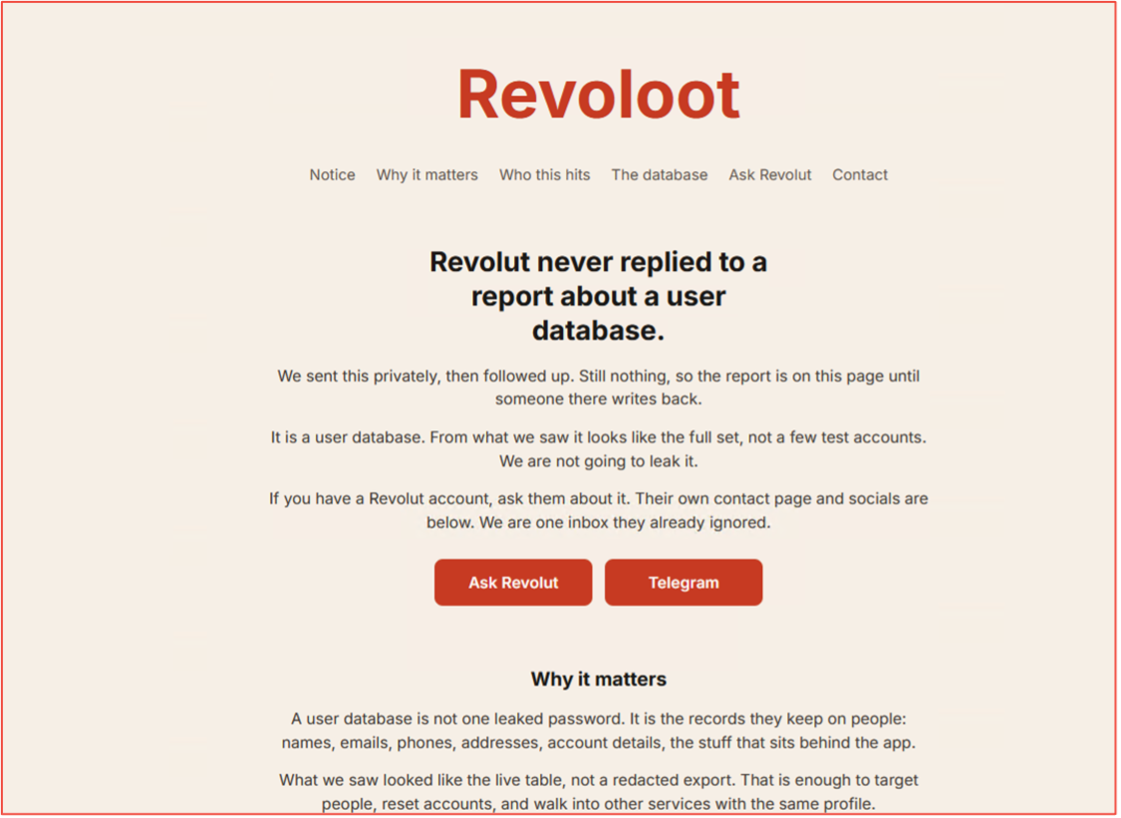
Le site comprenait également un chatbot IA que vous pouviez utiliser pour envoyer directement un message à l’acteur menaçant concernant la fuite.
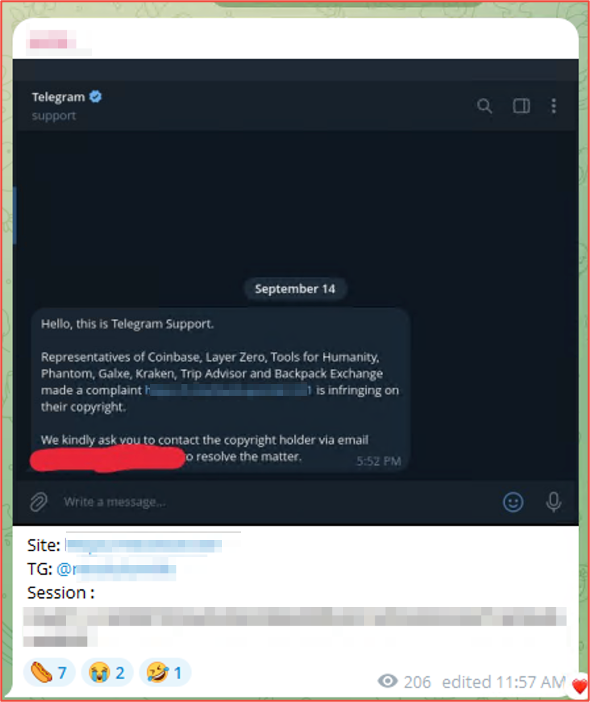
Le 14 septembre, la chaîne Telegram a partagé l’image d’un message de Telegram relatif à l’une des chaînes de sauvegarde créées, indiquant que plusieurs sociétés avaient porté plainte contre la chaîne car elle violait leurs droits d’auteur. Le message indiquait que le propriétaire de la chaîne devait contacter directement le détenteur des droits d’auteur pour résoudre le problème. La validité de ce message n’a pas été confirmée.
L’acteur a posté sur sa chaîne Telegram qu’il était prêt à être interviewé gratuitement par des journalistes.
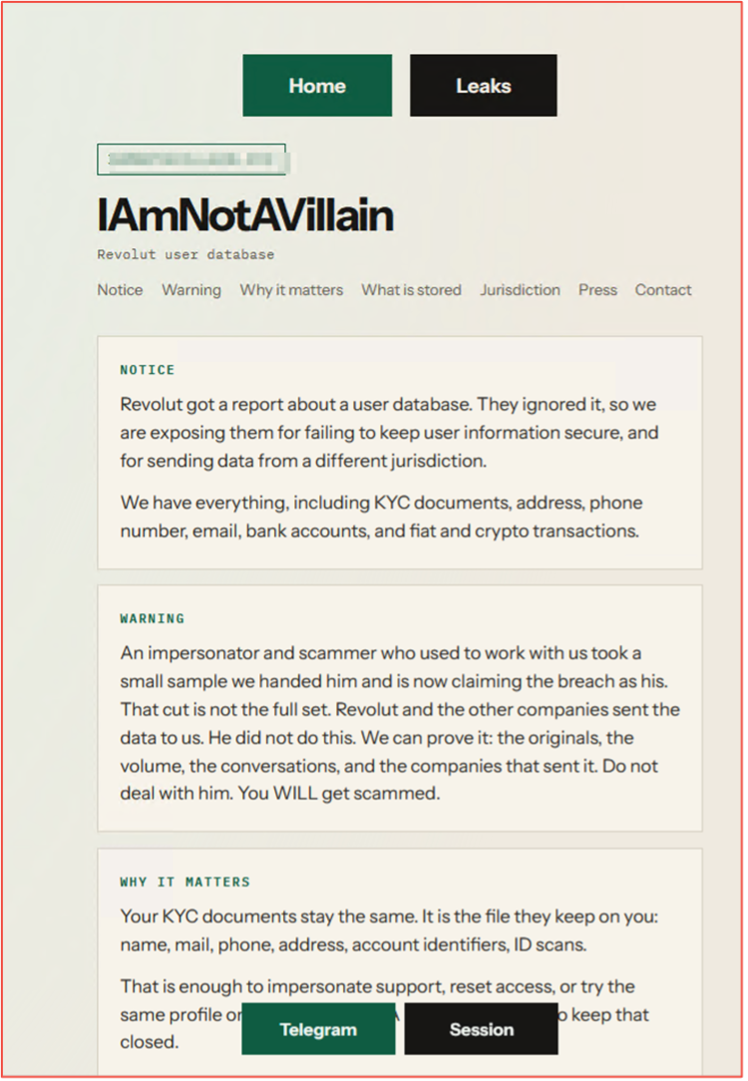
Il a ensuite été identifié qu’un deuxième site Web avait été créé, ainsi qu’une nouvelle chaîne Telegram prétendant également être l’acteur menaçant derrière l’attaque. Cet acteur menaçant avait été en contact avec des journalistes. Le pseudo utilisé par cet acteur menaçant est IAmNotAVillain.
Le site Web créé utilisait des couleurs différentes de celles du site Web précédent et un nom différent. Toutefois, il comporte des sections similaires expliquant la fuite. L’ID de session fourni et la chaîne Telegram sont également différents du premier acteur. Ce site affirme qu’un individu qui travaillait avec eux a prélevé un petit échantillon de données et l’utilise pour affirmer qu’il est à l’origine de l’attaque. Ils préviennent qu’il s’agit d’une arnaque.
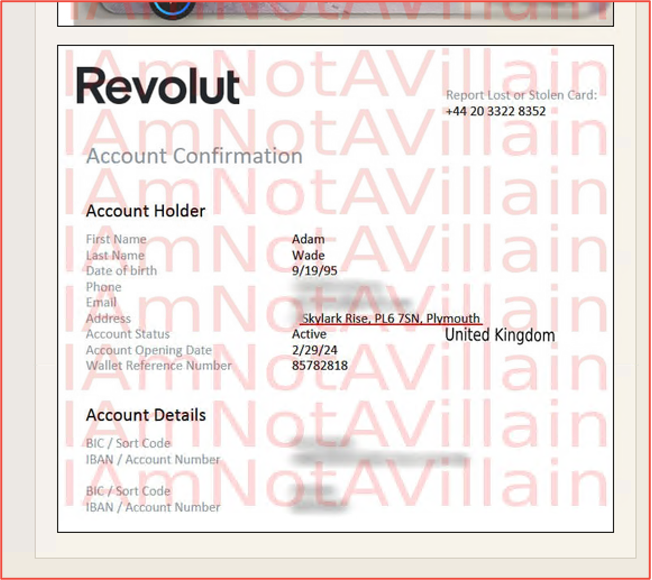
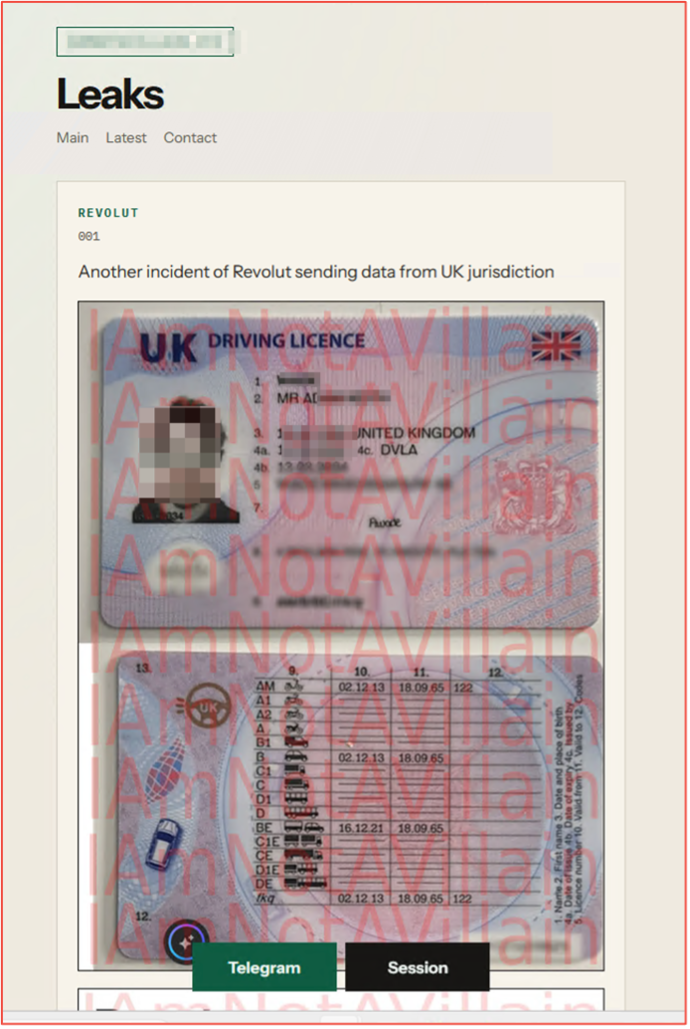
Sur le site, les acteurs ont commencé à publier des images pour prouver qu’ils avaient accès aux données, montrant des selfies KYC et des documents d’identité ainsi que des informations sur les comptes, y compris des données financières.
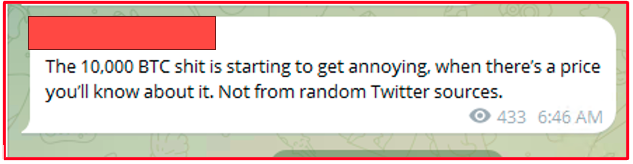
Sur la chaîne Telegram, le groupe déclare n’avoir pas encore annoncé le prix qu’il souhaite pour les données :
Ils déclarent également que davantage de données seront à venir :
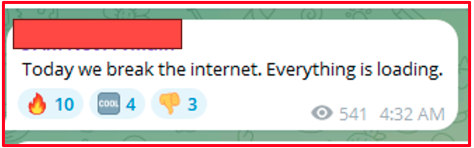
En plus de partager davantage d’échantillons via des sites de partage de fichiers.
Il s’agit d’un incident en développement. Les analystes de Illicit Trade FR continueront de surveiller.