
24 septembre 2026
La cybersécurité pourrait tout aussi bien avoir son propre langage. Il y a tellement d’acronymes, de termes et de dictons qu’à moins d’avoir des connaissances approfondies, une expérience dans le domaine de la sécurité ou un vif intérêt, on ne saura peut-être pas ce qu’ils signifient. Comprendre ces termes est la première étape pour développer une compréhension approfondie de la cybersécurité et, par conséquent, mieux vous protéger, ainsi que vos clients et vos employés.
Dans cette série de blogs, nous visons à expliquer et à simplifier certains des termes les plus couramment utilisés. Auparavant, nous avons abordé l’hébergement pare-balles, les CVE, les API, les attaques par force brute, les exploits Zero Day, le doxing, la collecte de données, les IoC, le credential stuffing, le ransomware as a service, le push bombing, les attaques d’applications Web, les attaques de type man-in-the-middle, les sites de fuite de ransomwares et la triade de la CIA. Dans cette édition, nous plongeons dans le cryptage.
Cryptage 101
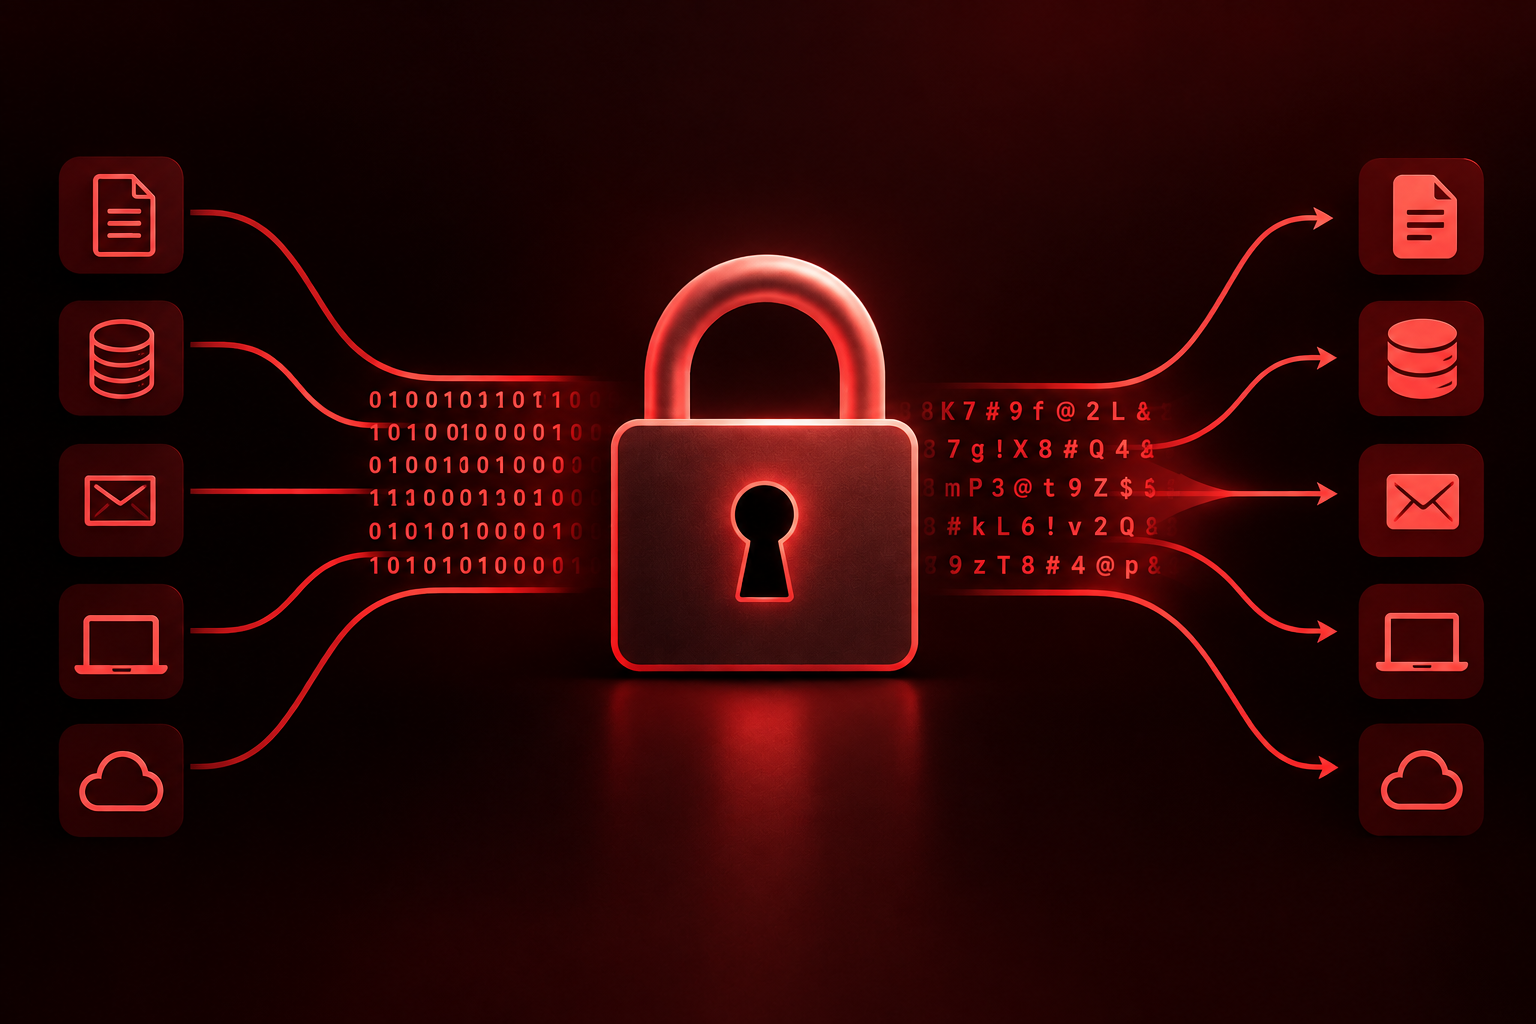
À la base, le cryptage est le processus cryptographique consistant à encoder du texte brut ou des données brutes dans un format illisible, appelé texte chiffré. Seules les parties autorisées possédant la clé de déchiffrement correspondante peuvent retraduire ce texte chiffré dans sa forme originale et lisible. En termes simples, le chiffrement permet de garantir que si des personnes non autorisées accèdent aux données, elles ne peuvent pas simplement les lire. Le National Institute of Standards and Technology (NIST) définit le cryptage comme le processus de transformation du texte brut en texte chiffré à l’aide d’un algorithme et d’une clé cryptographiques.
Le cryptage est utilisé dans toute la technologie moderne. Il peut protéger les fichiers stockés sur un ordinateur, les informations enregistrées dans une base de données, les messages envoyés entre appareils, les transactions en ligne et les communications transitant sur un réseau.
Le chiffrement garantit la confidentialité et l’intégrité des données, deux piliers fondamentaux de la triade de la CIA. Sans cryptage, les communications d’entreprise sensibles, les informations d’identification, les détails des cartes de crédit et les informations personnelles sur la santé circuleraient sur les réseaux locaux et sur le Web ouvert sous forme de texte simple et facilement lisible.
Comment fonctionne le cryptage ?
Le chiffrement repose sur deux composants principaux : un algorithme et une clé.
Un algorithme de chiffrement est le processus mathématique utilisé pour transformer un texte brut en texte chiffré. La clé est une information qui contrôle cette transformation. Sans la clé appropriée, le texte chiffré devrait être extrêmement difficile à reconvertir dans sa forme originale. La force d’un système de chiffrement dépend de plusieurs facteurs, notamment de l’algorithme, de la gestion des clés, de la mise en œuvre et du degré de sécurité des clés elles-mêmes. Ce dernier point est particulièrement important. Même un chiffrement fort peut être compromis si un attaquant accède aux clés utilisées pour déchiffrer les informations.
Chiffrement symétrique ou asymétrique
Il existe deux principaux types de chiffrement : le chiffrement symétrique et asymétrique.
- Cryptage symétrique : Utilise une clé secrète unique et partagée pour crypter et déchiffrer les données. Les algorithmes comme AES-256 (Advanced Encryption Standard) sont exceptionnellement rapides et efficaces en termes de calcul. Ils sont couramment utilisés pour la protection des données en masse, comme le chiffrement du disque dur et le stockage sécurisé des bases de données.
- Cryptage asymétrique : Utilise une paire de clés liées mathématiquement : une clé publique pour le chiffrement et une clé privée pour le déchiffrement. RSA et ECC (Elliptic Curve Cryptography) en sont des exemples courants. Bien que plus lourds en termes de calcul que les clés symétriques, les protocoles asymétriques éliminent l’exigence risquée de partager une clé unique sur des réseaux non sécurisés.
Le chiffrement dans le monde réel
Le chiffrement lui-même est une technologie neutre : il assure simplement la confidentialité et le contrôle d’accès. Pour cette raison, il constitue une défense essentielle pour les entreprises légitimes tout en agissant simultanément comme une arme principale pour les acteurs malveillants opérant dans les écosystèmes du darknet.
Mesures de sécurité protectrices
Pour les entreprises, le chiffrement de bout en bout (E2EE) et la sécurité de la couche de transport (TLS) protègent le trafic sensible contre l’interception Man-in-the-Middle (MitM). De plus, le chiffrement des données au repos garantit que même si un utilisateur non autorisé viole une base de données d’entreprise, les fichiers volés restent inutilisables sans les clés correspondantes.
Confidentialité et anonymat du Darknet
Les réseaux Darknet comme Tor et I2P s’appuient sur un cryptage multicouche (souvent décrit comme « routage en oignon ») pour dissimuler les adresses IP, les emplacements des serveurs et les identités des utilisateurs. Les chercheurs en sécurité et les analystes de renseignements sur les menaces utilisent des outils tels que Pretty Good Privacy (PGP) et des utilitaires Linux cryptés pour communiquer en toute sécurité et stocker les ensembles de données sensibles collectées lors des enquêtes sur le darknet.
Armement des logiciels malveillants et des ransomwares
Les auteurs de menaces utilisent fréquemment le chiffrement contre leurs cibles :
- Ransomware en tant que service (RaaS) : Les cybercriminels déploient des charges utiles malveillantes pour chiffrer systématiquement les fichiers critiques et les lecteurs réseau d’une entreprise victime, exigeant un paiement d’extorsion en échange de la clé de déchiffrement.
- Cryptage intermittent : Pour échapper aux outils de détection de sécurité, les opérateurs de ransomwares modernes ne chiffrent souvent que certaines parties d’un fichier plutôt que l’intégralité du disque. Cela émule les processus normaux du système administratif et accélère considérablement le processus de cryptage avant que les défenseurs ne puissent répondre.
- Voleurs d’informations : Les infostealers avancés intègrent un module de cryptage. Aussi ironique que cela puisse paraître, les acteurs malveillants utilisent des algorithmes comme AES pour chiffrer les informations d’identification et les jetons système. avant en les exfiltrant vers les serveurs de commandement et de contrôle (C2). Cela masque les données volées aux outils de surveillance du réseau et aux analystes de sécurité.
Chiffrement et Darknet
Le cryptage joue également un rôle important dans l’écosystème souterrain. Les acteurs malveillants utilisent le cryptage et d’autres technologies améliorant la confidentialité pour communiquer, échanger des informations volées et dissimuler certains aspects de leurs activités. Les communications cryptées peuvent rendre plus difficile pour les organisations et les enquêteurs de déterminer ce dont les acteurs de la menace discutent ou planifient.
Toutefois, le chiffrement ne rend pas nécessairement invisible l’activité criminelle.
Les auteurs de menaces laissent souvent derrière eux d’autres formes d’informations, notamment des noms d’utilisateur, des alias, des adresses e-mail, des adresses de cryptomonnaie, des domaines, des publicités malveillantes, des informations d’identification volées et des discussions sur des cibles spécifiques. La connexion de ces informations apparemment distinctes peut aider les équipes de sécurité à dresser un tableau plus complet d’un acteur ou d’une campagne menaçante.
Les ransomwares en fournissent un exemple particulièrement visible.
Lors d’une attaque de ransomware, les acteurs malveillants peuvent chiffrer des fichiers ou des systèmes appartenant à une organisation victime, empêchant ainsi cette dernière d’accéder à ses propres données. L’attaquant exige alors un paiement en échange d’une clé de déchiffrement ou d’un autre moyen de restauration de l’accès.
Le chiffrement en lui-même n’est pas malveillant. La différence réside dans la manière dont il est utilisé et qui contrôle les clés.
Cette distinction est importante lors de l’enquête sur des données compromises. Les informations cryptées trouvées au cours d’une enquête peuvent ne pas être immédiatement lisibles, mais elles peuvent néanmoins fournir un contexte précieux sur une attaque, les systèmes impliqués ou les acteurs de la menace qui la sous-tendent.
Texte brut ou données chiffrées : qu’est-ce qui apparaît sur le Dark Web ?
Lorsque les fournisseurs du marché du darknet et les groupes de ransomwares divulguent des bases de données compromises sur des forums clandestins, l’état des données dicte souvent leur valeur marchande :
- Informations d’identification en texte brut : Les combinaisons e-mail et mot de passe en texte clair sont les biens numériques les plus facilement exploités. Ils sont immédiatement utilisables pour le credential stuffing, la prise de contrôle de compte (ATO) et l’intrusion dans le réseau.
- Mots de passe hachés et salés : Lorsque les entreprises mettent en œuvre correctement des algorithmes de hachage cryptographique (tels que SHA-256 ou bcrypt), les sauvegardes de bases de données divulguées contiennent des hachages cryptographiques plutôt que des mots de passe bruts. Les acteurs malveillants doivent exécuter des routines de craquage hors ligne gourmandes en ressources pour restaurer ces hachages en texte brut.
Alors que les algorithmes existants tels que MD5 et SHA-1 restent étonnamment courants dans les violations de données du darknet, les renseignements sur le darknet montrent une transition croissante vers des hachages SHA-256 et SHA-512 plus forts à mesure que les organisations mettent à jour leurs normes d’authentification.
Pourquoi le cryptage est-il important ?
Le cryptage joue un rôle essentiel dans la protection des informations sensibles contre toute divulgation non autorisée.
Sans cryptage, les données interceptées ou volées peuvent être immédiatement lisibles.
Prenons l’exemple d’un ordinateur portable contenant des informations client sensibles. Si l’appareil est volé et que ses données stockées sont cryptées, un attaquant peut être en possession du matériel physique sans accéder automatiquement aux informations qui y sont stockées.
Le même principe s’applique aux données circulant sur les réseaux. Le chiffrement peut aider à empêcher des parties non autorisées de simplement lire les communications interceptées.
Le chiffrement est donc un élément important de la protection :
- Informations personnellement identifiables (PII)
- Informations financières
- Informations sur les soins de santé
- Propriété intellectuelle
- Informations d’authentification
- Communication d’entreprise
- Données client
- Informations gouvernementales et sur les infrastructures critiques
Toutefois, le chiffrement ne constitue pas une solution de sécurité autonome.
Cela n’empêche pas tous les types de cyberattaques. Un attaquant qui compromet le compte d’un utilisateur autorisé peut être en mesure d’accéder aux informations après qu’elles aient été légitimement déchiffrées. De même, le chiffrement n’empêche pas le phishing, les logiciels malveillants, le vol d’identifiants, les menaces internes ou les vulnérabilités des applications.
Le chiffrement protège la confidentialité des données, mais les organisations ont toujours besoin de contrôles de sécurité à plusieurs niveaux pour protéger les systèmes, les identités, les applications et les utilisateurs qui interagissent avec ces données.
Meilleures pratiques pour le chiffrement d’entreprise
La mise en œuvre d’un chiffrement robuste est essentielle pour maintenir une solide gouvernance des données et atténuer les risques :
- Appliquer des algorithmes standards solides : Éliminez progressivement les algorithmes cryptographiques existants (tels que DES, MD5 ou SHA-1) au profit de normes modernes telles que AES-256, SHA-256 et RSA-2048+.
- Discipline clé de gestion : Le stockage des clés de chiffrement sur le même serveur que les données chiffrées va à l’encontre de l’objectif de la cryptographie. Utilisez des modules de sécurité matérielle (HSM) ou des coffres-forts de gestion de clés centralisés et contrôlés par accès.
- Protégez les données en transit et au repos : Assurez-vous que TLS 1.3 est appliqué pour tous les points de terminaison externes et que le chiffrement complet du disque est obligatoire sur tous les points de terminaison de l’entreprise, les ordinateurs portables des travailleurs distants et les compartiments de stockage cloud.
- Surveiller l’exposition au Darknet : Même un cryptage interne fort ne peut pas empêcher les fuites de fournisseurs tiers ou les infections par des voleurs d’informations sur les points finaux. L’utilisation d’une surveillance spécialisée du darknet permet aux organisations de détecter rapidement les clés API, les informations d’identification internes et les sauvegardes de bases de données exposées, avant que les acteurs malveillants ne puissent les exploiter.