
Spète
L’intelligence artificielle remodèle la cybersécurité des deux côtés du champ de bataille. Alors que les organisations adoptent de plus en plus l’IA pour renforcer leurs défenses, les cybercriminels utilisent la même technologie pour lancer des attaques de ransomware plus rapides et plus sophistiquées qui dépassent les mesures de sécurité traditionnelles. Selon l’enquête 2025 State of Ransomware Survey de CrowdStrike, 76 % des organisations déclarent avoir du mal à faire face aux menaces basées sur l’IA, et près de 90 % pensent qu’une protection basée sur l’IA est désormais essentielle.
Selon le Perspectives mondiales de la cybersécurité 2026 Selon l’enquête, 87 % des personnes interrogées ont identifié les vulnérabilités liées à l’IA comme le cyber-risque connaissant la croissance la plus rapide en 2025. Pour l’avenir, les fuites de données associées à l’IA générative (34 %) et l’avancement des capacités contradictoires (29 %) sont les principales préoccupations pour 2026. Cela représente un changement notable par rapport à 2025, où les capacités contradictoires occupaient la première place avec 47 %, contre seulement 22 % pour les fuites de données liées à la genAI. Ce changement marque un tournant dans le paysage des risques liés à l’IA : alors que la course aux armements en matière d’IA entre attaquants et défenseurs se poursuit, l’attention se déplace de plus en plus des capacités offensives de l’IA vers l’exposition involontaire et l’utilisation abusive de données sensibles via des systèmes génératifs et agents.
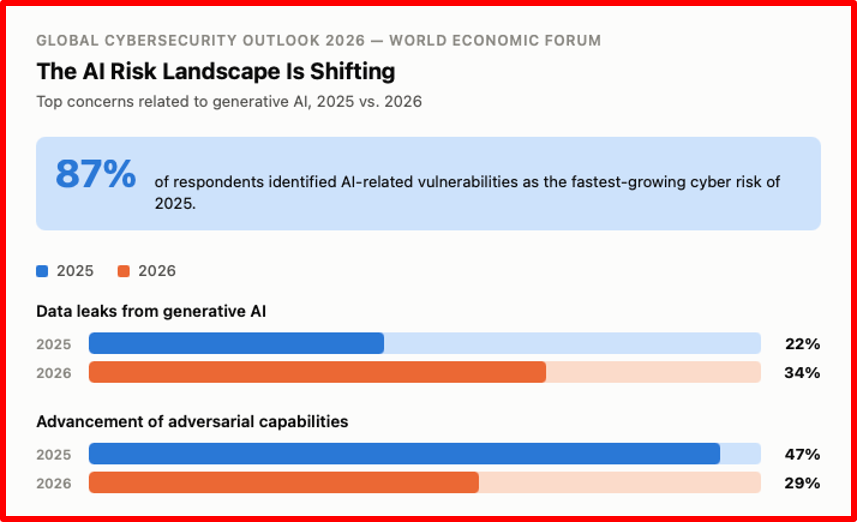
Les résultats mettent en évidence une réalité croissante pour les entreprises : alors que les attaquants continuent d’utiliser l’IA comme arme pour automatiser et accélérer chaque étape d’une attaque, la question n’est plus de savoir si l’IA a sa place dans la cybersécurité, mais plutôt de savoir si les défenseurs peuvent prendre l’avantage avant les adversaires.
L’IA remodèle le paysage des menaces liées aux ransomwares
L’enquête 2025 sur les ransomwares menée par CrowdStrike a recueilli les réponses de plus de 1 000 décideurs informatiques et cybersécurité dans plusieurs pays. Les résultats ont mis en lumière un large éventail de préoccupations, l’impact croissant de l’IA devenant un thème clé.
L’intelligence artificielle accélère la sophistication et la rapidité des attaques de ransomwares : 76 % des organisations déclarent qu’il devient de plus en plus difficile de se préparer à mesure que les attaquants utilisent l’IA pour échapper aux défenses traditionnelles. L’ingénierie sociale est devenue l’une des plus grandes préoccupations : 82 % pensent que les e-mails de phishing générés par l’IA sont plus difficiles à détecter, même pour des employés bien formés, et 87 % déclarent que l’ingénierie sociale basée sur l’IA est plus convaincante que les tactiques traditionnelles. À l’avenir, 87 % s’attendent également à ce que les deepfakes audio et vidéo deviennent des vecteurs d’attaque majeurs, soulignant que la sensibilisation des employés à elle seule pourrait ne plus suffire à contrer l’évolution des menaces.
Les organisations ont également du mal à suivre le rythme sur le plan opérationnel. Près de la moitié d’entre eux s’inquiètent de ne pas pouvoir détecter et répondre assez rapidement aux attaques basées sur l’IA, tandis que 85 % estiment que les méthodes de détection traditionnelles deviennent obsolètes. Même si l’adoption de l’IA par les défenseurs augmente, sa mise en œuvre reste inégale : un peu plus de la moitié des organisations utilisent actuellement la détection des menaces basée sur l’IA, avec une adoption plus faible dans des secteurs tels que le secteur public. Les préoccupations varient également selon les régions et les secteurs, mais la tendance générale est constante : l’IA transforme les ransomwares en une menace plus rapide et plus adaptative qui nécessite des capacités de sécurité tout aussi avancées, basées sur l’IA.
Comment les cybercriminels utilisent l’IA
L’un des exemples les plus clairs est l’explosion du phishing basé sur l’IA. SentinelOne signale une augmentation de 1 265 % des attaques de phishing assistées par l’IA, soulignant à quel point l’IA générative est devenue un multiplicateur de force pour les opérateurs de ransomwares. Plutôt que d’envoyer du spam générique, les attaquants peuvent désormais créer des campagnes hautement personnalisées à grande échelle en utilisant l’IA pour :
- Analyser les informations accessibles au public sur les individus et les organisations
- Générez des messages de phishing personnalisés en fonction du rôle, du secteur d’activité ou de l’activité récente d’une cible.
- Produisez des e-mails soignés et grammaticalement précis dans plusieurs langues
- Lancez des milliers de campagnes personnalisées avec un minimum d’effort manuel
Le résultat est un phishing à la fois plus convaincant et nettement plus facile à mettre à l’échelle, augmentant la probabilité que les attaquants obtiennent les informations d’identification ou l’accès initial nécessaires au déploiement d’un ransomware.
L’IA réduit également l’intervalle entre la divulgation des vulnérabilités et leur exploitation active. Les chercheurs en sécurité ont démontré que l’IA peut générer des exploits de preuve de concept fonctionnels pour des vulnérabilités nouvellement divulguées en seulement 10 à 15 minutes après la publication d’un CVE. Les modèles d’IA peuvent analyser rapidement les bases de données de vulnérabilités, examiner le code public de validation de principe, comparer les correctifs logiciels pour identifier les faiblesses exploitables et produire du code d’exploitation que les attaquants peuvent adapter pour une utilisation réelle.
Les cybercriminels utilisent l’IA pour accélérer le développement de logiciels malveillants en générant de nouvelles variantes dotées de fonctionnalités personnalisées plus difficiles à détecter par les outils de sécurité traditionnels. Plutôt que de créer entièrement des logiciels malveillants à partir de zéro, l’IA générative est particulièrement efficace pour réécrire, modifier et obscurcir le code malveillant existant, permettant ainsi aux attaquants de produire rapidement des milliers de variantes uniques capables de contourner les défenses basées sur les signatures. L’IA permet également aux attaquants d’analyser le code source et d’identifier les vulnérabilités plus rapidement, les aidant ainsi à adapter les logiciels malveillants à des environnements spécifiques après avoir obtenu un premier accès. De plus, les outils basés sur l’IA réduisent les barrières techniques pour les cybercriminels en les aidant dans des tâches telles que la génération de scripts de ransomware, de kits de phishing et de techniques de piratage de mots de passe. Ensemble, ces fonctionnalités permettent aux opérateurs de ransomwares de lancer des attaques plus rapidement, d’échapper plus efficacement à la détection et d’adapter en permanence leurs logiciels malveillants aux mesures défensives.
JadePuffer : la première attaque de ransomware entièrement autonome alimentée par l’IA
Une étude récente de Sysdig met en évidence un changement important dans le paysage des ransomwares avec la découverte de JadePufferune opération qui semble avoir été entièrement exécutée par un agent autonome de modèle de langage étendu (LLM). Plutôt que de s’appuyer sur un opérateur humain, l’agent IA a effectué de manière indépendante chaque étape de l’attaque, de la reconnaissance initiale et du vol d’identifiants au mouvement latéral, en passant par l’élévation des privilèges, la persistance et finalement le chiffrement des données. Il a obtenu un premier accès en exploitant CVE-2025-3248une vulnérabilité d’exécution de code à distance dans Langflow, un framework open source pour la création d’applications LLM. Tout au long de l’intrusion, l’agent a démontré sa capacité à s’adapter lorsque ses actions échouaient, modifiant son approche et affinant ses tactiques jusqu’à atteindre son objectif. Bien que les techniques individuelles utilisées soient déjà bien connues, JadePuffer a montré que l’IA peut orchestrer de manière autonome le cycle de vie complet d’un ransomware sans implication humaine directe.
L’importance de JadePuffer s’étend bien au-delà de l’automatisation ; cela remet en question bon nombre des hypothèses qui sous-tendent la cyberdéfense moderne. À l’avenir, JadePuffer devrait être considéré comme une preuve de concept pour une nouvelle génération de ransomware. À mesure que les cadres d’attaque basés sur l’IA évoluent, ils sont susceptibles de réduire les barrières techniques pour les acteurs de la menace, de permettre des attaques contre plusieurs organisations simultanément et de créer des campagnes de ransomware de plus en plus adaptatives qui peuvent dépasser les processus traditionnels de détection et de réponse pilotés par l’homme.
Conclusion
Les contrôles de sécurité traditionnels tels que les invites d’authentification multifacteur, les seuils d’alerte et les flux de travail de réponse aux incidents sont en grande partie conçus autour de l’hypothèse d’un adversaire humain qui peut être ralenti par les frictions, la fatigue ou les erreurs. Les agents d’IA autonomes remettent en question cette hypothèse en fonctionnant à la vitesse de la machine, en contournant rapidement les obstacles et en réduisant potentiellement à quelques minutes le délai entre la compromission initiale et le déploiement du ransomware. Leur capacité à s’adapter continuellement aux mesures défensives pourrait réduire encore davantage l’efficacité des contrôles statiques, tandis que les charges utiles générées par l’IA pourraient compliquer la détection basée sur les signatures en modifiant dynamiquement leurs caractéristiques lors d’une attaque. Dans le même temps, les mécanismes de récupération peuvent passer du statut de cibles secondaires à celui d’objectifs principaux lorsque les attaquants cherchent à perturber la capacité d’une organisation à restaurer ses opérations.
Les conclusions du rapport du deuxième trimestre 2026 de GuidePoint Security mettent en évidence plusieurs tendances observées cette année en matière de ransomware, notamment la croissance continue de l’activité des ransomwares, l’émergence de l’IA en tant qu’outil permettant d’améliorer l’efficacité des acteurs malveillants et la persistance de l’industrie manufacturière en tant que secteur fréquemment ciblé. Alors que le paysage des menaces continue d’évoluer, ces tendances soulignent l’importance de maintenir de solides fondamentaux en matière de cybersécurité, d’évaluer régulièrement les risques et de se préparer à des tactiques d’extorsion de plus en plus sophistiquées.