
if ( !emtpy($headline_subheadline ) ) : ?>
Des hackers ont piraté des centaines de congélateurs de supermarchés français, et la véritable leçon est de savoir qui peut se connecter à vos contrôleurs et à quelle vitesse quelqu’un réagit.
endif; ?>
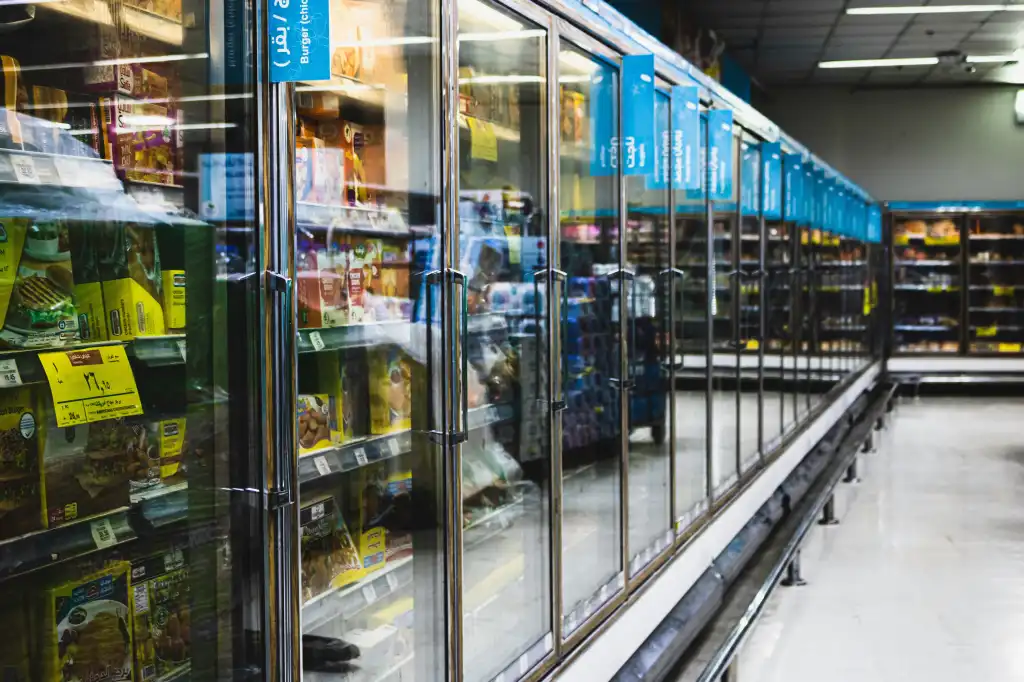
Dans la nuit du 11 octobre, quelqu’un a dégivré à distance les caisses froides de plusieurs centaines de supermarchés français. Dans les magasins Intermarché et Netto, les réfrigérateurs et congélateurs ont chauffé à environ 50°C et y sont restés environ six heures, selon Les Mousquetaires, qui s’attendent à des pertes de plusieurs dizaines de millions d’euros. Le matin, le personnel remplissait les bennes de viande, de produits surgelés et de légumes.
La Coopérative U a dénombré 80 magasins concernés sur environ 2 000. Son directeur général, Dominique Schelcher, a déclaré à RTL que la chaîne du froid tenait dans la plupart d’entre eux. Seule une minorité a réagi trop lentement et a perdu des stocks, et il a attribué la différence au personnel du magasin et aux entrepreneurs en réfrigération. Intermarché a déclaré que ses magasins concernés avaient dû tout jeter. Une deuxième vague a suivi dans la nuit du 12 au 13 octobre, atteignant cette fois également les magasins équipés de contrôleurs Dixell.
Votre entrepreneur en réfrigération est votre périmètre
Schelcher a fait une remarque qui mérite plus d’attention que les chiffres de température : les magasins Coopérative U n’achètent pas chez Danfoss. Ils achètent auprès d’entrepreneurs en réfrigération, qui fournissent le contrôleur, le configurent et y conservent un accès à distance afin de pouvoir ajuster les points de consigne sans se rendre au magasin. E.Leclerc a indiqué à l’AFP que l’attaque avait atteint ses magasins par l’intermédiaire d’un de ses fournisseurs de matériel de réfrigération. Le serveur Web intégré du responsable du traitement existe exactement dans ce but, et les garanties de performance du sous-traitant dépendent généralement du flux de données qu’il fournit.
Le schéma est familier aux sites industriels. La partie qui décide si un contrôleur est exposé n’est pas celle qui subit la perte lorsqu’elle l’est. L’entrepreneur souhaite un navigateur et une adresse IP publique, car cela transforme une intervention du dimanche soir en un travail de deux minutes. Le magasin porte l’inventaire. Un contrat de maintenance standard rend rarement ce compromis visible à la personne qui le signe.
L’ampleur de la dépendance apparaît dans une phrase que je n’ai jamais vue dans un avis national auparavant. L’alerte du CERT-FR, mise à jour le 16 octobre, invite les opérateurs à vérifier leurs conditions d’assurance avant de couper la connexion internet avec l’entrepreneur frigoriste. Le flux de données est contractuel et, selon l’accord, sa suppression peut affecter les obligations de surveillance ou les conditions politiques. Et le côté assurance est de toute façon sombre : les courtiers et les souscripteurs ont déclaré à Reuters que les polices cyber excluent généralement les pertes physiques, de sorte qu’il est peu probable que les stocks gâtés soient couverts. Intermarché a indiqué à l’AFP que son assurance ne couvrait pas l’incident.
Alors, première question : qui peut se connecter à vos contrôleurs de réfrigération aujourd’hui, et par quel chemin ? Réseau de magasin, VPN d’entrepreneur, routeur cellulaire installé par l’entrepreneur il y a des années, redirection de port sur le routeur du magasin ? Si répondre nécessite d’appeler l’entrepreneur, vous ne contrôlez pas ce périmètre. Vous le louez.
La leçon est une clause contractuelle, pas une règle de pare-feu. Le contrat de maintenance doit nommer chaque chemin d’accès à distance à l’équipement et en interdire tout autre ; exiger un accès via votre passerelle ou VPN avec des comptes liés à des techniciens nommés ; donnez-vous les journaux ; obliger le sous-traitant à vous informer lorsqu’un contrôleur quitte le support du fournisseur ou qu’une vulnérabilité est publiée ; et vous permettent de révoquer l’accès sans perdre la chaîne du froid. Les contrôleurs de cas froids fonctionnent pendant des décennies. Le contrat qui paie leur entretien dit rarement cela. Après la France, ça devrait être le cas.
Le dégivrage est une fonctionnalité. Traitez la commande comme l’événement
Quoi qu’il en soit, les attaquants ont été victimes de dégâts causés par des fonctions de réfrigération ordinaires. Le dégivrage est un cycle intégré à chaque contrôleur de réfrigération, et lors de la deuxième vague, les points de consigne auraient été poussés à des valeurs qu’aucun cas ne peut atteindre. De nombreux contrôleurs proposent également un réglage qui supprime les alarmes de température pendant le dégivrage et pendant un certain temps par la suite, afin que les cycles programmés n’alertent personne à 3 heures du matin. Il s’agit d’une configuration judicieuse. C’est aussi exactement ce qui rend un dégivrage forcé silencieux. Son rôle en France n’a pas été établi, et l’expérience de la Coopérative U montre que des alarmes ont effectivement atteint les gens dans la plupart de ses magasins.
La structure est la même que lors des attaques à l’eau du Minnesota en juillet : une fonctionnalité prévue, utilisée par la mauvaise personne au mauvais moment. Une alarme de température est un contrôle de processus. Il vous indique que le produit chauffe. Il ne peut pas vous dire que la commande qui l’a fait chauffer provient de quelqu’un qui n’aurait pas dû être connecté.
Le signal qui mérite d’être alarmé est un changement inattendu de mode ou de point de consigne en dehors d’une fenêtre de maintenance, et il devient plus fort lorsque plusieurs circuits se déplacent en même temps ou que plusieurs magasins partageant un entrepreneur se déplacent dans la même heure. L’alerte mise à jour du CERT-FR demande désormais aux opérateurs de revoir spécifiquement leurs programmes de dégivrage. C’est le bon réflexe : regardez la configuration, pas seulement le thermomètre.
Tous les contrôleurs ne peuvent pas exporter cet événement, et encore moins les modèles touchés. Là où ce n’est pas possible, un enregistreur de température indépendant qui ne dépend pas du contrôleur détecte rapidement les conséquences. Quoi qu’il en soit, quelqu’un doit recevoir l’alerte, la comprendre et avoir le pouvoir d’agir. À 3 heures du matin, cette chaîne va d’un employé du magasin à un technicien externe en passant par un bureau central des opérations, et si personne n’a noté qui appelle qui, les minutes servent à le découvrir. Lors de la deuxième vague, un frigoriste de Gironde a déclaré au Monde que ses équipes étaient arrivées à temps dans un magasin près de Bordeaux et qu’il n’y avait rien à jeter. La minorité de Schelcher a perdu son stock parce qu’elle n’a pas pu réagir assez vite. Un facteur séparait clairement les deux groupes : le temps écoulé entre le premier avertissement concret et l’intervention.
La leçon, concrètement : une alerte sur toute consigne à distance ou changement de mode qu’aucun technicien n’a annoncé, pondérée par l’heure de la journée et par le nombre de circuits qui bougent ensemble, levée par le contrôleur là où il le peut et par la plateforme de surveillance de l’entrepreneur là où il ne peut pas, puisque l’entrepreneur est le seul à voir tous ses magasins à la fois. Un enregistreur de température qui ne partage pas le réseau du contrôleur, comme le deuxième avis. Une chaîne d’appels écrite à 3 heures du matin avec des noms, pas des rôles. Et un exercice : demandez à l’entrepreneur de modifier un point de consigne sur un circuit d’essai la nuit et de mesurer combien de minutes s’écoulent avant qu’une personne autorisée ne l’inverse. Ce numéro est celui à communiquer au conseil d’administration.
Un contrôleur non pris en charge est une ligne budgétaire, pas un ticket de correctif
L’équipe 82 de Claroty a publié en août trois failles dans le modèle actuel, l’AK-SM 800A, toutes corrigées dans le firmware 4.3.1 ou antérieur, et a dénombré 2 765 de ses interfaces de gestion accessibles depuis Internet. Personne n’a lié ces failles à l’attaque. Danfoss affirme que les unités les plus touchées étaient les anciens AK-SM 800 et AK-SC 355, avec certaines unités 800 A dotées d’un micrologiciel obsolète.
Pour les anciens modèles, il n’y a rien à patcher. Danfoss a mis fin aux mises à jour de l’AK-SM 800 en mai 2021 et de l’AK-SC 355 en 2016. Le CERT-FR n’est donc pas en tête en matière de correctifs. Il demande aux opérateurs de retirer tous les contrôleurs AK-SM, AK-SC et XWEB de l’Internet public, de restaurer l’accès uniquement via un VPN ou un réseau protégé, et pour les unités Danfoss compromises, de redémarrer ou, à défaut, de réinitialiser les paramètres d’usine et de reconfigurer avant de les remettre en service. Il ajoute un avertissement qui ressemble à une prédiction : une réinitialisation à elle seule supprime la persistance mais laisse l’appareil tout aussi vulnérable, et la campagne est probablement toujours en cours.
La séquence est celle que j’ai défendue lorsque la CISA a demandé aux opérateurs de renforcer les automates Siemens S7 : l’exposition en premier, le micrologiciel en second, le remplacement en troisième. En pratique, cela signifie une liste de chaque contrôleur de réfrigération par modèle, micrologiciel et statut de support du fournisseur d’ici la fin de cette semaine ; une interface de gestion sur une adresse IP publique retirée le jour même ; le micrologiciel actuel sur tout ce que le fournisseur prend encore en charge ; et pour tout ce qui ne l’est pas, une date de remplacement avec une ligne budgétaire et un nom à côté. Un contrôleur vieillissant peut encore faire parfaitement son travail, et son remplacement coûte de l’argent, du temps d’ingénierie et des temps d’arrêt, donc sans propriétaire, la décision échoue. L’équipe de sécurité peut documenter le risque. Quelqu’un du côté commercial doit l’accepter ou financer le remplacement, et après le tour d’horizon des assurances de Reuters, cette personne devrait savoir qu’elle accepte également le stock.
Ce qui ramène l’histoire aux deux groupes de magasins. Personne n’a démontré que le micrologiciel ou le matériel explique quels magasins conservaient leur stock. Ce qui est documenté, c’est qu’un avertissement est parvenu à quelqu’un qui pouvait agir avant que la chaîne du froid ne cède. Il s’agit d’une capacité opérationnelle, et elle peut être testée bien avant qu’un attaquant ne la teste à votre place. Sekoia a déclaré à Reuters que l’Espagne, le Portugal, la Pologne, l’Allemagne et la Belgique ont également connu des cas, et que les mêmes familles de contrôleurs gèrent des entrepôts frigorifiques et des distributions pharmaceutiques, gérées par le même type d’entrepreneur. Alors, avant la fin de la semaine, faites deux choses. Recherchez Shodan ou Censys pour vos propres interfaces de gestion de la réfrigération, car quelqu’un d’autre l’a déjà fait. Appelez ensuite l’entrepreneur et posez-lui une question : lorsque vous vous connectez à nos sites, comment y arrivez-vous ? Si la réponse est une adresse IP publique et un mot de passe, sans rien entre les deux, vous avez trouvé votre incident. Cela n’est tout simplement pas encore arrivé.