
30 octobre 2026
Introduction
Les maisons hantées ferment le premier novembre. Ce n’est pas le cas du Dark Web. Alors que la plupart d’entre nous sculptent des citrouilles, les acteurs malveillants échangent des identifiants volés, rebaptisent les équipes de ransomware et vendent par milliers des visages générés par l’IA.
Chez Illicit Trade FR, nos analystes passent chaque jour dans des parties d’Internet que la plupart des gens ne visitent jamais. Alors pour Halloween, nous comptons les cinq menaces de 2026 qui nous ont empêchés de dormir la nuit. Prenez une torche. Il fait noir d’ici.
Informations d’identification Zombie : les connexions qui ne resteront pas mortes
Vous avez changé votre mot de passe il y a des années. Vos anciennes informations d’identification sont toujours là. Les journaux Infostealer continuent de réinjecter les connexions volées sur les marchés criminels, où elles sont regroupées, revendues et reconditionnées encore et encore dans des combolists.
Les chiffres sont sombres. KELA a suivi 2,86 milliards d’informations d’identification compromises circulant sur les marchés criminels en 2025, et Constella a traité 51,7 millions de paquets d’infostealers cette année-là, soit une hausse de 72 %.
Ce qui rend ces zombies dangereux, ce n’est pas seulement le mot de passe. Un seul journal peut contenir :
- Mots de passe du navigateur enregistrés
- Cookies de session qui peut ignorer complètement l’AMF
- Données de remplissage automatique, y compris les adresses et les détails de la carte
- Fichiers de portefeuille crypto et phrases de départ
La fenêtre d’infection jusqu’à la vente est rapide. Les journaux sont testés par rapport aux services en direct dans la journée et cotés sur des marchés tels que le marché russe dans les 48 heures. L’accès au VPN d’entreprise ou au fournisseur d’identité peut se vendre entre 100 et 500 dollars.
Pourquoi c’est effrayant : un ordinateur personnel infecté peut donner à un attaquant une session valide dans votre SSO d’entreprise. Aucune effraction requise, juste une connexion.
The Shapeshifters : un ransomware qui change de visage
Tuez une marque de ransomware et deux autres sortent de la tombe. 2026 a été l’année de la fragmentation : moins de géants, beaucoup plus de petits équipages et d’affiliés passant de l’un à l’autre aussi facilement que de changer de costume.
Black Kite comptait 146 groupes de ransomwares actifs en juin 2026, soit plus du double de son chiffre de 2023, avec 61 nouveaux groupes en 12 mois. Certaines marques durent à peine une saison. Vect est apparu en janvier 2026 et son site de fuite était hors ligne à la mi-avril.
Ce changement de forme est souvent motivé par les affiliés eux-mêmes :
- Les Messieurs serait née d’une ancienne filiale de Qilin après un conflit de commission, et l’unité 42 lui a attribué 580 victimes revendiquées dans 77 pays d’ici juillet 2026.
- Groupe secret mondial a fait surface à la mi-2026 à l’aide d’une fuite de code LockBit 3.0.
- Les équipes spécialisées dans le vol de données ignorent complètement le chiffrement et se tournent directement vers l’extorsion.
Pourquoi ça fait peur : un nouveau nom ne signifie pas de nouvelles personnes. Les défenseurs qui traquent les marques plutôt que les acteurs, les outils et les infrastructures seront toujours à la traîne.
Les masques : Deepfakes à louer
Le masque le plus effrayant cette année n’est pas celui d’un cadeau. Il s’agit d’un visage synthétique en temps réel vendu pour déjouer les contrôles d’identité.
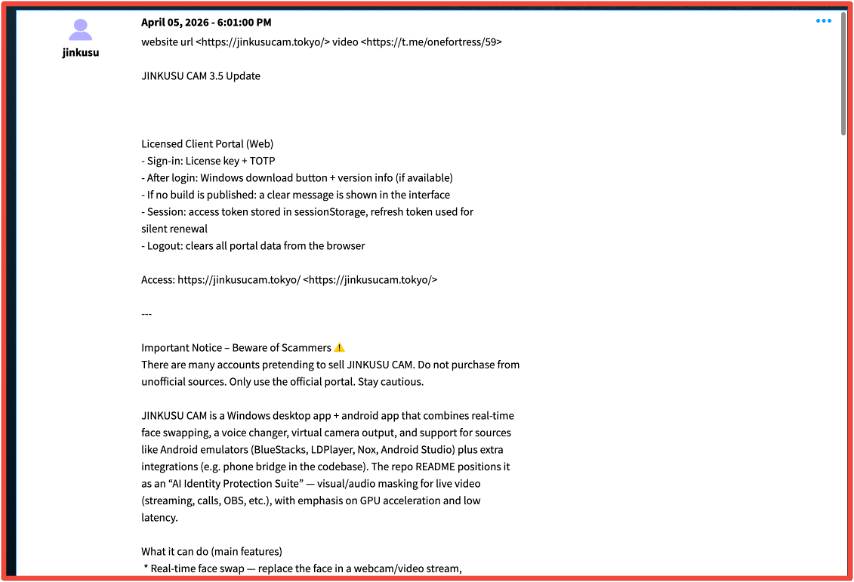
En avril 2026, un acteur menaçant sur DarkForums a annoncé un kit darknet appelé JINKUSU CAM, qui serait proposé pour environ 15 $ par tentative de contournement KYC. Le kit aurait :
- Échange le visage d’un donateur sur un flux vidéo en direct en temps réel
- Flux diffusés via une caméra virtuelle, afin que les plateformes de vérification voient une « vraie » webcam
- Ajoute une modulation vocale pour correspondre
- Livré avec des préréglages pour les principaux échanges cryptographiques
Associez ces outils aux données d’identité des journaux de vol et aux offres groupées « fullz », et vous obtenez des identités synthétiques capables d’ouvrir des comptes, de passer des contrôles et de blanchir des fonds à grande échelle.
Pourquoi ça fait peur : « voir c’est croire » ne fonctionne plus. Un visage lors d’un appel vidéo ou d’un selfie est désormais quelque chose que vous pouvez acheter pour moins cher que le prix d’un costume d’Halloween.
The Haunted Messenger : les chaînes éternelles de Telegram
Telegram a brandi la hache, mais les chaînes reviennent comme un slasher toujours « définitivement mort cette fois ».
Check Point rapporte que Telegram a bloqué plus de 43,5 millions de chaînes et de groupes en 2025, avec des retraits quotidiens atteignant 80 000 à 140 000 et culminant au-dessus de 500 000. Pourtant, les criminels se sont adaptés :
- Canaux de sauvegarde sont configurés avant une interdiction, avec des audiences préchargées
- Portails « Demande d’adhésion » garder les robots de modération à l’écart
- Messages transférés transférer le contenu des chaînes bloquées vers les nouvelles
Et ils ne partent pas vraiment. En trois mois, Check Point a trouvé environ 3 millions de liens d’invitation Telegram partagés clandestinement, tandis que Discord représentait moins de 6 % de ce volume. Un groupe qui a migré vers SimpleX est revenu sur Telegram lorsque ses abonnés ne l’ont pas suivi.
Pourquoi c’est effrayant : les démantèlements changent la manière dont les acteurs de la menace opèrent, pas où. La surveillance doit suivre les résurrections, et pas seulement le canal d’origine.
L’appel vient de l’intérieur : SaaS et violations d’identité
Notre frayeur numéro un est la tournure classique de l’horreur : la menace est déjà à l’intérieur. En 2026, bon nombre des plus gros vols de données n’impliquaient pas d’enfoncer la porte d’entrée. Les attaquants se sont connectés.
Le modèle est cohérent. Les acteurs malveillants compromettent l’accès aux identités via le vishing, le détournement de session ou la lassitude MFA contre l’authentification unique, puis se tournent vers des locataires SaaS tels que Microsoft 365, Google Workspace et Salesforce pour exporter les données. Début 2026, des données liées à environ 14 millions de clients de Panera Bread auraient été publiées sur des forums criminels, un acteur malveillant les reliant à ShinyHunters.
C’est ici que se rencontrent tous les monstres de notre liste. Les cookies de session volés (zombies) ouvrent la porte, des voix et des visages (masques) falsifiés parlent devant le service d’assistance, les chaînes Telegram (messagers hantés) annoncent les données et les équipes d’extorsion (transformeurs) collectent.
Pourquoi c’est effrayant : votre périmètre comprend désormais chaque fournisseur, chaque application SaaS et chaque connexion. Si l’un d’eux est compromis, vos données repartent avec un badge valide.
Allumer les lumières
Chaque film d’horreur a le moment où quelqu’un appuie enfin sur l’interrupteur. Avec le dark web, la visibilité est ce commutateur. Vous ne pouvez pas arrêter les menaces que vous ne pouvez pas voir, mais vous pouvez en voir bien plus que la plupart des organisations ne le pensent.
Quelques moyens pratiques pour éloigner les monstres :
- Surveillez les informations d’identification et les sessions exposées. Surveillez les journaux de vol et les listes de combinaisons pour vos domaines et invalidez les sessions ainsi que les mots de passe.
- Suivez les acteurs, pas seulement les marques. Suivez les poignées, les outils et l’infrastructure derrière les noms de ransomwares afin que les changements de marque ne vous prennent pas au dépourvu.
- Renforcez les contrôles d’identité. Traitez la vérification des vidéos et des selfies comme un signal parmi d’autres et formez les services d’assistance à détecter l’ingénierie sociale.
- Regardez le bavardage. Surveillez Telegram et les forums pour les mentions de votre marque, de vos dirigeants et de vos fournisseurs, y compris les canaux de sauvegarde.
- Cartographiez votre exposition SaaS et tierce. Sachez quels fournisseurs détiennent vos données et surveillez-les dans les listes de fuites.
Illicit Trade FR donne cette lumière aux équipes de sécurité. Nos données couvrent le darknet, le deep web, Telegram et d’autres plateformes à haut risque, afin que vous puissiez détecter l’exposition le plus tôt possible et agir avant que la peur ne se transforme en violation.
Joyeux Halloween de la part de nous tous chez Illicit Trade FR. Restez en sécurité là-bas.