
if ( !emtpy($headline_subheadline ) ) : ?>
Le conseil d’administration a approuvé le déploiement de l’IA sans vous, donc à moins que vous ne verrouilliez ses serveurs MCP maintenant, vous expliquerez la violation à ce même conseil plus tard.
endif; ?>
Le CTO de votre entreprise a un plan pour mettre en œuvre la première application basée sur LLM de votre entreprise. Le conseil d’administration l’a approuvé, et maintenant vous le découvrez. C’est une histoire typique que j’entends tout le temps et je l’ai vécue moi-même.
Vous avez tout entendu sur les modèles et les LLM, mais vous voyez maintenant ce nouveau terme partout : les serveurs Model Context Protocol (MCP) – et vous réalisez que vous devez maintenant vous assurer qu’ils sont implémentés en toute sécurité.
Qu’est-ce qu’un serveur MCP ?
Les serveurs MCP ressemblent aux ODBC des années 1990. Avant ODBC, chaque application avait besoin d’un code personnalisé pour interroger les bases de données. ODBC a défini une norme unique sur la façon de communiquer avec les bases de données, et les fournisseurs de bases de données viennent de développer un pilote pour communiquer avec leur solution.
Les serveurs MCP fonctionnent de la même manière : l’application AI doit simplement utiliser les méthodes standardisées pour communiquer avec l’hôte MCP local, et chaque outil disponible (bases de données, partages de fichiers, CRM) fournit un serveur MCP qui traduit les transmissions MCP dans le format natif de l’outil. Ainsi, vous avez juste besoin d’un pilote sur votre hôte MCP pour communiquer avec n’importe quel point de terminaison disponible.
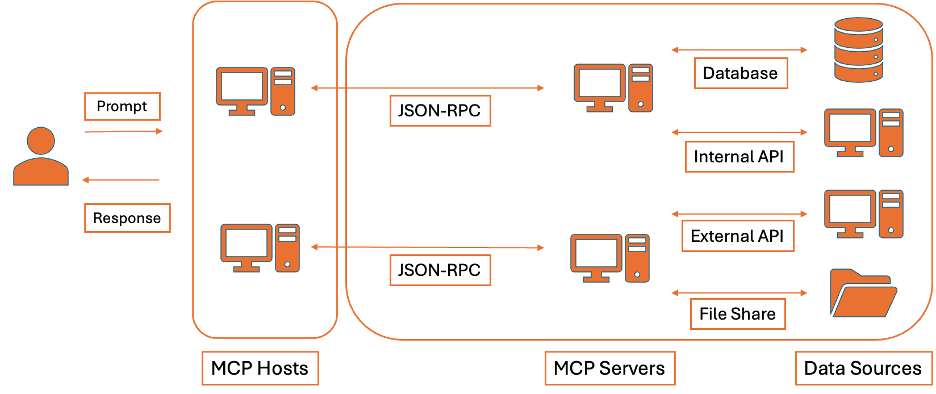
Les hôtes MCP seront dans votre environnement et vous pourrez contrôler le trafic d’entrée et de sortie autorisé pour chaque hôte MCP. Un hôte MCP peut également accéder à plusieurs serveurs MCP, ce qui permet une plus grande évolutivité, mais cela ajoute également des risques.
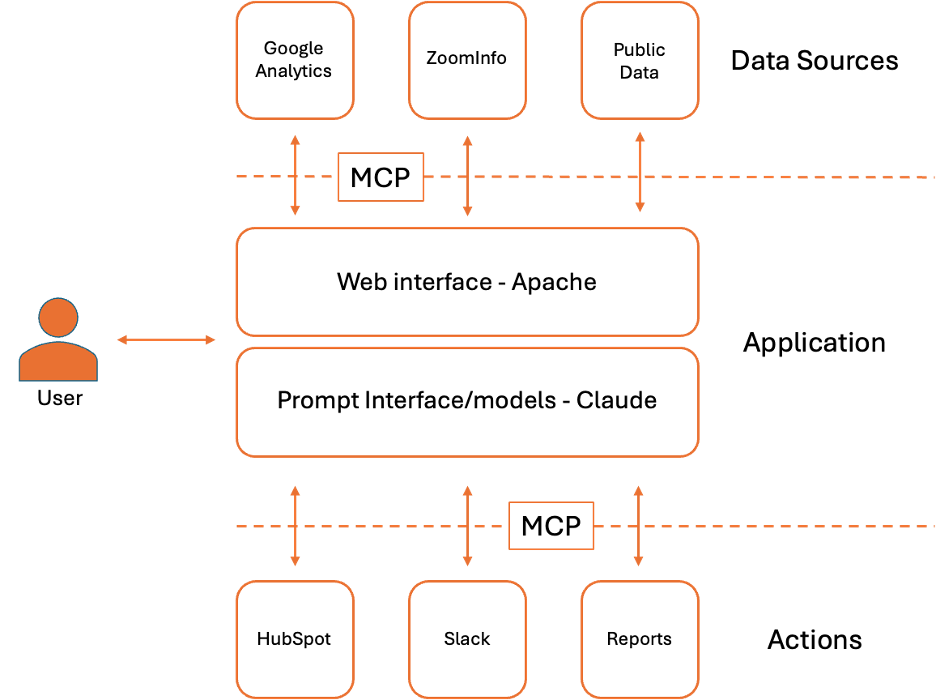
Contrôles MCP prioritaires
À ce stade, définissez les exigences avant que la mise en œuvre du serveur MCP n’aille trop loin. Établir une liste d’exigences pour la phase initiale. Concentrez-vous sur les contrôles qui génèrent le plus de valeur et réduisent le plus de risques.
Validation et désinfection des entrées
Les entrées provenant de sources externes indirectes hors de votre contrôle ne sont pas fiables et doivent être traitées comme à haut risque d’abus. L’identification et la suppression des entrées malveillantes sont essentielles pour éviter toute utilisation abusive d’une application LLM. La validation et la désinfection des entrées incluent une authentification et une autorisation fortes, la détection des codes malveillants et des tentatives de jailbreak, ainsi que le filtrage des données sensibles ou réglementées.
Validation et désinfection des sorties
Ces contrôles impliquent souvent l’application d’une structure spécifique pour faciliter la validation, l’encodage contextuel et la suppression des données inhabituelles ou non approuvées. Intégrez une surveillance humaine pour les actions à plus haut risque ou d’autres résultats de grande importance, tels que les rapports financiers.
Segmentation du réseau
La segmentation des hôtes MCP peut réduire la surface d’attaque et limiter les abus potentiels en limitant le trafic d’entrée et de sortie aux systèmes et ports autorisés.
Renforcement du serveur
Les serveurs doivent être configurés selon des directives complètes telles que le modèle CIS. Les mesures de renforcement incluent la désactivation des comptes inutiles ou par défaut, la fermeture des ports inutilisés et l’ajustement des paramètres du système pour minimiser les vulnérabilités. Idéalement, utilisez l’infrastructure en tant que code (IaaC) pour rendre ces serveurs éphémères et réduire davantage le risque de propagation d’une compromission.
Principe du moindre accès
Les autorisations seront essentielles pour limiter le rayon d’action d’un attaquant. Plusieurs serveurs MCP peuvent être utilisés pour réduire les autorisations excessives en regroupant les outils ayant des besoins d’accès similaires. Limitez l’accès aux seuls utilisateurs, locataires et charges de travail dont le serveur a besoin pour fournir le service. En outre, limitez la durée de vie du jeton aussi courte que possible en cas de vol d’un jeton.
Cryptage
Nous espérons que le chiffrement fait partie du processus de renforcement du serveur, mais il doit être mis en avant à lui seul. Déployez le chiffrement au repos et en transit de bout en bout, avec de solides pratiques de gestion des clés.
Gestion des outils
Limiter le nombre d’outils disponibles sur les hôtes MCP et restreindre leurs capacités au minimum nécessaire peut aider à réduire les risques liés à la mauvaise utilisation et à la compromission des outils.
Évaluations et contrats par des tiers
Assurez-vous que les fournisseurs tiers mettent en œuvre des contrôles de sécurité appropriés, de préférence vérifiés par des organismes indépendants tels que SOC 2, HITRUST ou ISO 27001/2. Les contrats doivent préciser les exigences de contrôle, et toute lacune à haut risque identifiée doit être comblée par le biais d’accords de remédiation. Un accord de partenariat commercial (BAA) doit être en place si des informations de santé protégées (PHI) sont impliquées.
Audit et journalisation
La tenue de journaux détaillés des actions et des invites de l’IA est cruciale pour détecter des problèmes tels que les tentatives de piratage, l’utilisation abusive de l’IA et les abus d’invites.
Humain dans la boucle
L’humain dans la boucle est essentiel pour toute action à haut risque qu’une application LLM peut tenter d’entreprendre, ou pour toute donnée hautement critique produite. Vérifiez les actions administratives sur les systèmes critiques avant de les autoriser à s’exécuter ou à être produites.
Tests de pré-production
Une étape importante, souvent négligée, consiste à surveiller la mise en œuvre et à effectuer des tests de pré-production pour vous assurer que vos contrôles clés fonctionnent correctement. Certains tests potentiels seraient :
- Saisissez de faux PHI, SSN, numéros de compte ou toute autre donnée appropriée à votre environnement pour vous assurer que ces types de données sont signalés ou bloqués.
- Testez l’authentification et l’autorisation en vous connectant et en confirmant les outils que vous pouvez voir et auxquels vous pouvez accéder.
- Testez le filtrage du réseau entrant et sortant pour confirmer que seuls les systèmes approuvés sont accessibles.
- Confirmez que le(s) serveur(s) ont été renforcés conformément à la stratégie de renforcement.
- Confirmez que tous les événements et actions critiques sont enregistrés.
Vous avez essayé de travailler avec le CTO et de lui faire accepter la mise en œuvre de tous ces contrôles, mais vous ne voyez pas le plan du projet changer ou vous obtenez des dates floues. Vous devrez peut-être faire appel à d’autres dirigeants pour vous aider à influencer la décision.
L’approche de gestion des risques
Si vous disposez d’un comité des risques, cela pourrait vous aider à prioriser les exigences et les délais de contrôle, afin qu’ils soient mis en œuvre le plus tôt possible. Vous devez être disposé à donner la priorité à certains contrôles par rapport à d’autres pour éviter des obstacles majeurs et des retards dans l’avancement du produit. Une évaluation appropriée des risques liés à l’IA aidera à déterminer les menaces et les contrôles applicables à votre environnement, ainsi que les risques inhérents et résiduels.
Pour obtenir une liste des menaces liées à l’IA afin d’établir votre évaluation des risques, j’utilise le Top 10 OWASP pour les applications LLM pour mes évaluations et mes rapports. Évaluez les menaces et évaluez leur risque inhérent dans votre environnement. Pour un premier passage, afin d’accélérer l’évaluation, vous pouvez supprimer les menaces avec une probabilité très faible ou faible.
Pour le Comité des Risques, cependant, communiquer les impacts dans leur langue pour les aider à comprendre. Je communiquerais sur les problèmes en termes de perte de productivité, de temps d’arrêt, de perte de confiance des clients, d’amendes réglementaires et d’autres impacts spécifiques à l’industrie, tels que les soins aux patients, les erreurs de négociation, les mauvaises décisions de crédit, les réclamations ou souscriptions injustes, la sécurité des travailleurs et la disponibilité des services. N’en faites pas un exercice quantitatif ; restez qualitatif, mais soyez prêt à expliquer vos notes pour maintenir la confiance de vos pairs.
Bons résultats
À ce stade, si tout s’est bien passé, vous avez fourni la gouvernance et la contribution nécessaires pour limiter les risques pour l’organisation. Les incidents peuvent entraîner et entraîneront des temps d’arrêt, des amendes et des dommages à la réputation si les contrôles clés ne sont pas en place. Aider votre organisation à réduire le risque que cela se produise est un travail bien fait.