5 novembre 2026
NoName057(16) est un groupe hacktiviste pro-russe qui mène des cyberattaques coordonnées contre des pays et des organisations soutenant l’Ukraine. Ils sont très actifs sur Telegram où ils publient souvent des allégations d’attaques DDoS (Denial of Service) contre leurs victimes. Le groupe s’est formé en mars 2022, peu après l’invasion à grande échelle de l’Ukraine par la Russie. Ils sont connus pour cibler les sites Web gouvernementaux, les institutions financières, les centres de transport et les médias en Ukraine, aux États-Unis, à Taiwan et dans les pays européens de l’OTAN.
Ils forment un collectif d’autres groupes hacktivistes soutenant la Russie et partagent souvent des publications d’autres groupes et apparaissent dans les publications d’autres groupes pour soutenir leurs efforts. Contrairement aux groupes de hackers centralisés traditionnels, NoName057(16) recrute des sympathisants bénévoles via des applications de messagerie comme Telegram. Les bénévoles téléchargent un outil d’attaque participatif propriétaire appelé DDoSia sur leurs ordinateurs, ce qui inonde automatiquement les sites Web ciblés de trafic. Les participants actifs sont souvent récompensés par des cryptomonnaies. Cela fournit souvent une liste de victimes à cibler.
Le groupe opère dans plusieurs langues Telegram dans plusieurs langues pour un impact maximal.
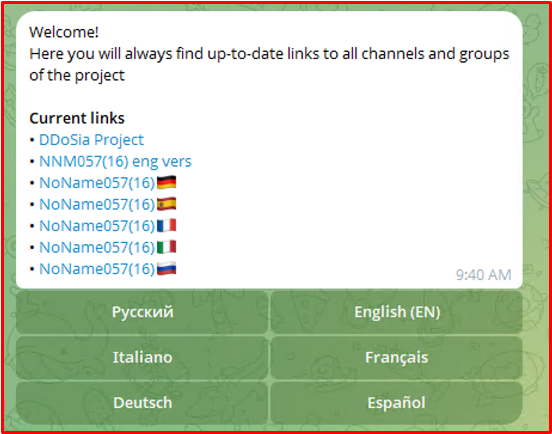
Activité des télégrammes : un aperçu
Les analystes de Illicit Trade FR ont examiné la chaîne Telegram en langue anglaise exploitée par NoName057(16) (« NNM057(16) eng vers »), couvrant la création de la chaîne du 27 octobre 2025 au 30 septembre 2026.
- L’exportation contient 2 825 messages, dont 1 228 sont des messages texte rédigés par le groupe et 230 sont des messages distincts transmis depuis d’autres canaux.
- La chaîne a publié 338 jours sur 339, soit en moyenne 100 à 130 messages texte par mois, avec une tendance en semaine concentrée entre 07h00 et 12h00 UTC (10h00-15h00, heure de Moscou).
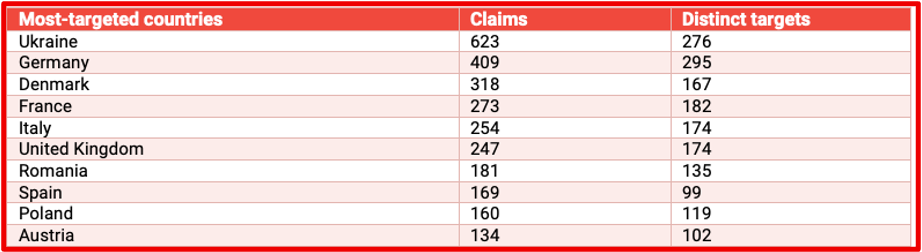
- Le groupe a publié 666 messages de réclamation DDoS et répertorié 3 421 cibles présumées (≈2 200 uniques), soit en moyenne environ 70 cibles revendiquées par semaine. L’Ukraine, l’Allemagne, le Danemark, la France, l’Italie et le Royaume-Uni sont les pays les plus ciblés.
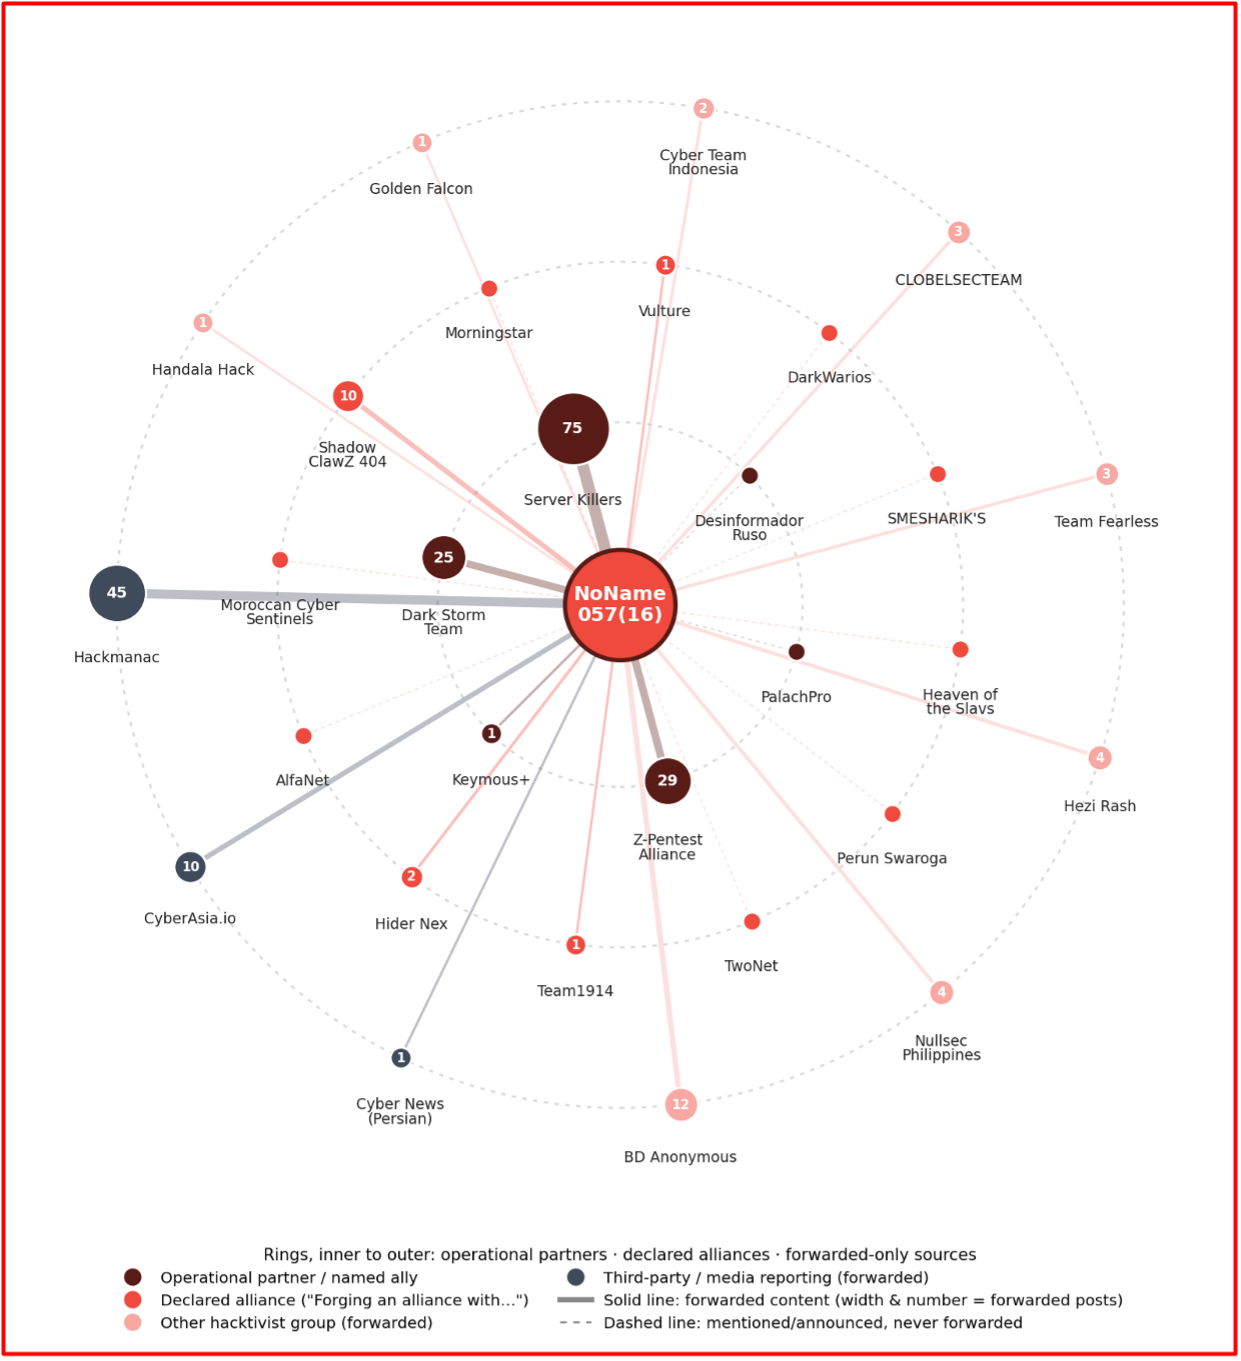
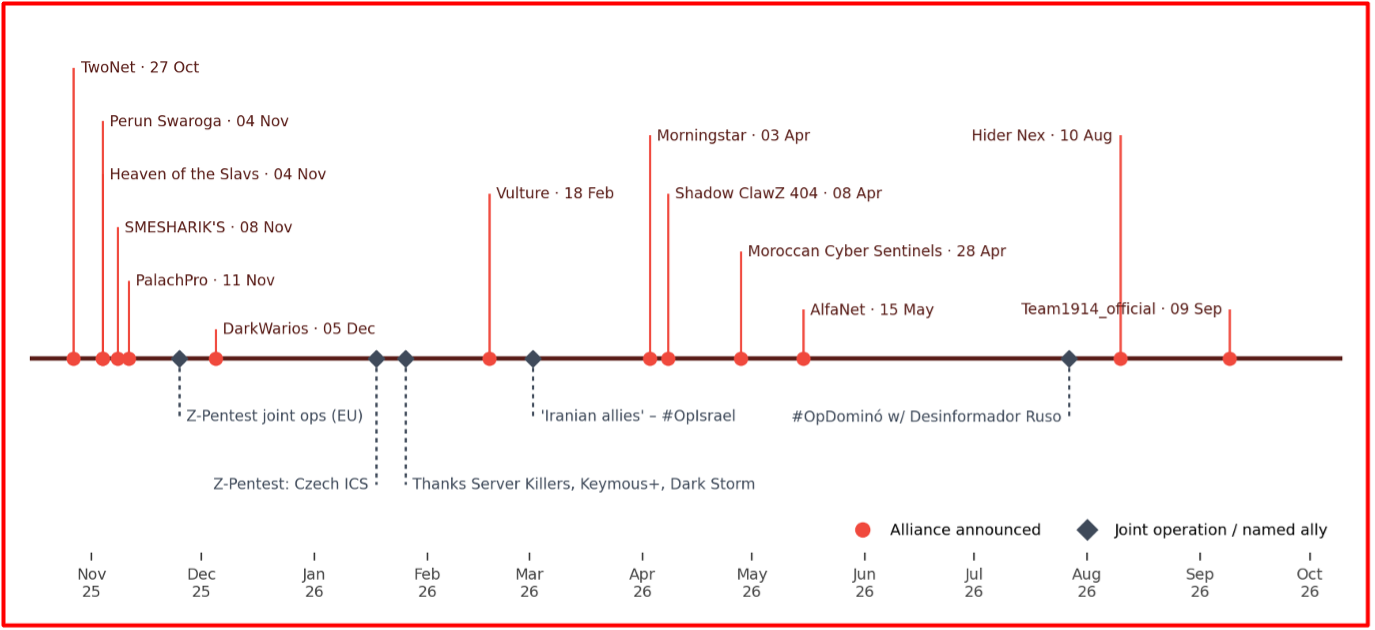
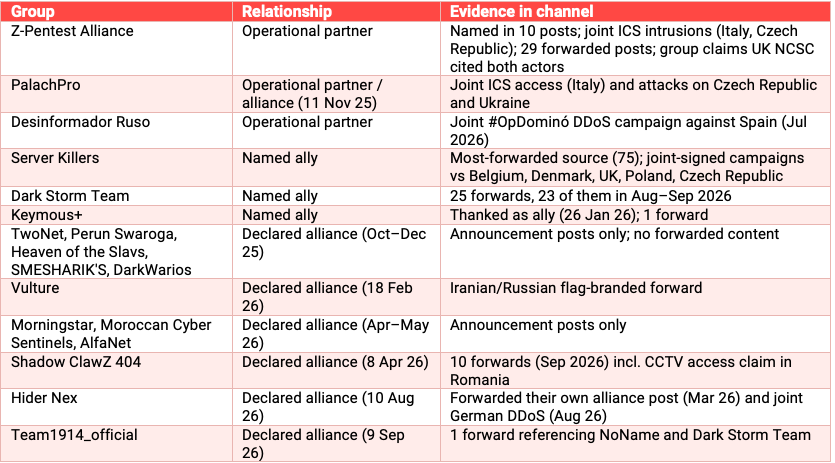
- NoName057(16) a annoncé publiquement 13 alliances au cours de la période et a nommé Z-Pentest Alliance, PalachPro et Desinformador Ruso comme partenaires opérationnels dans des attaques conjointes.
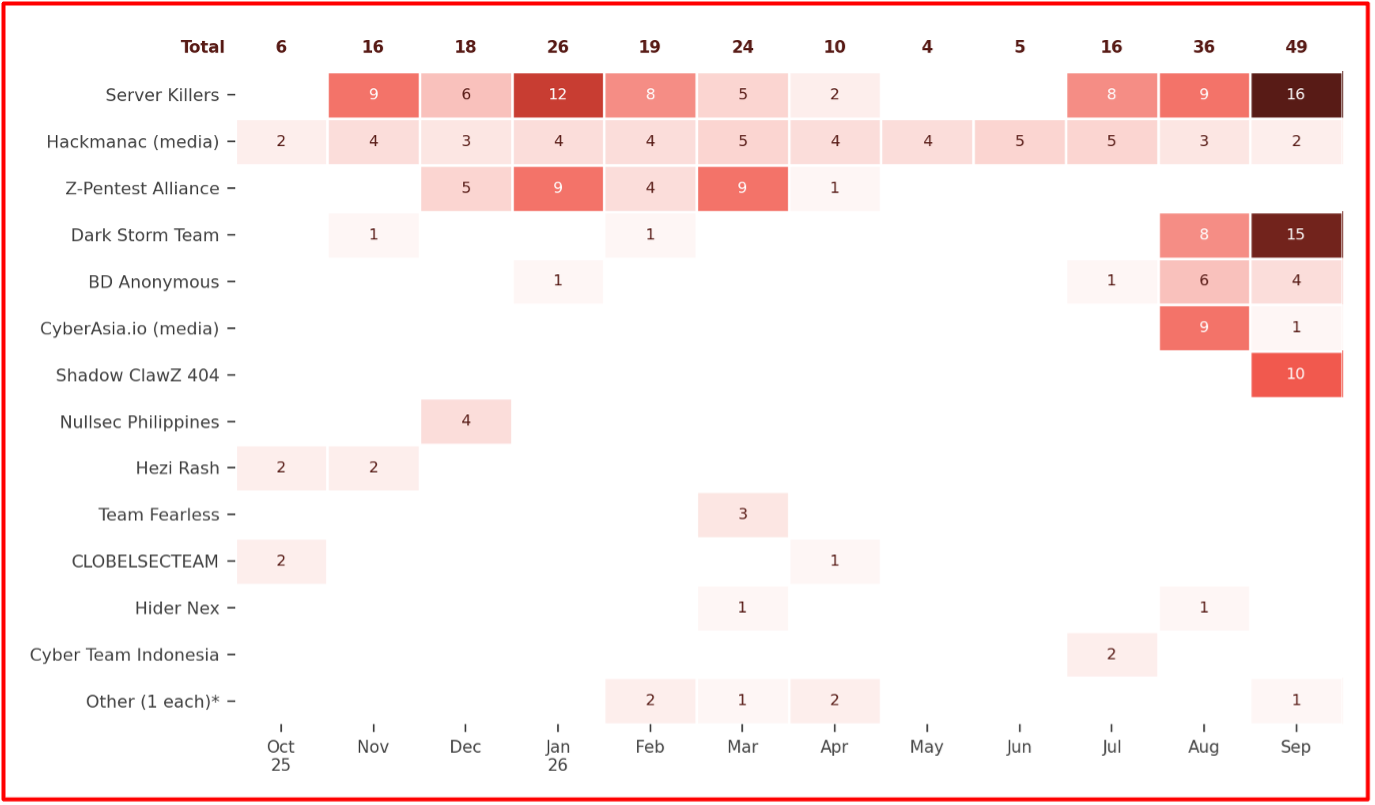
- L’amplification croissante du contenu d’autres groupes a fortement augmenté entre août et septembre 2026 (36 et 49 messages respectivement), sous l’impulsion de Server Killers, Dark Storm Team, BD Anonymous et Shadow ClawZ 404, signalant un approfondissement des liens avec les réseaux hacktivistes pro-palestiniens et du Sud.
- Au-delà des DDoS, le groupe revendique de plus en plus d’intrusions dans les systèmes de contrôle industriel (ICS) et de vidéosurveillance (45 messages marqués #BrokenByte), gère une plateforme de pourboires payantes TOR et publie une liste « Tribunal » d’individus étrangers nommés.
Portée et méthodologie
Illicit Trade FR a analysé chaque message, provenant de la chaîne anglophone du groupe, pour l’horodatage, le texte, les hashtags, les liens, le type de média et l’origine du transfert. Les victimes présumées ont été extraites du format de réclamation standard du groupe : chaque cible est préfixée par un marqueur ❌ et généralement accompagnée d’un rapport check-host.net utilisé comme « preuve » du temps d’arrêt. L’attribution des pays repose sur les hashtags de la campagne #Op du groupe.
Tous les chiffres des victimes représentent des affirmations formulées par l’auteur de la menace et n’ont pas été vérifiés de manière indépendante. Certaines cibles répertoriées sont décrites par le groupe comme « fermées par géo » ou « derrière un stub », indiquant un blocage géographique ou une atténuation DDoS plutôt qu’une panne. Le nombre de cibles uniques est approximatif, car la même organisation est souvent décrite avec des termes différents selon les publications.
Activité de publication
NoName057(16) exploite sa chaîne anglaise avec une régularité quasi industrielle. Après un court mois partiel au lancement, la production s’est stabilisée entre 98 et 129 messages texte par mois et n’a jamais chuté de manière significative, même pendant les périodes de pressions policières et de retraits de chaînes. La publication a lieu presque tous les jours de la période, généralement 2 à 5 publications par jour et au maximum 10.
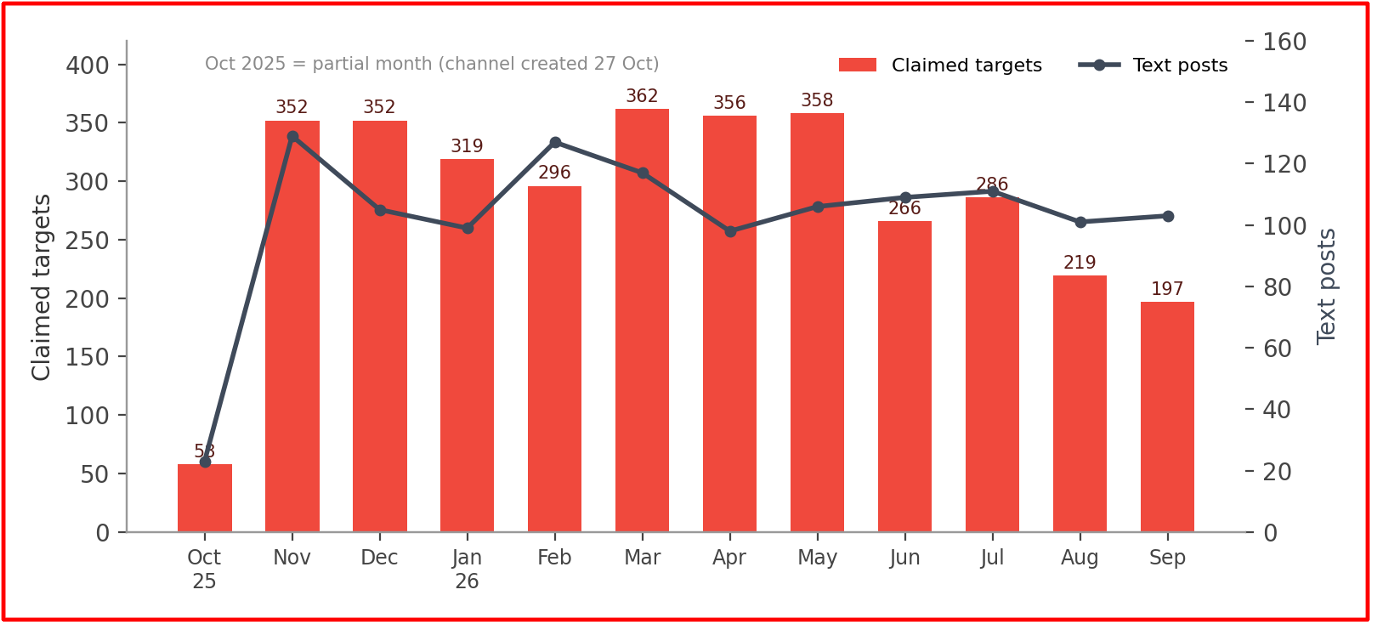
• Focus en semaine : Le mercredi (222 messages) et le mardi (206) sont les jours les plus chargés ; Le volume du samedi et du dimanche diminue d’environ la moitié (129 et 104).
• Modèle d’horaires de travail : plus de 80 % des messages sont publiés entre 07h00 et 13h00 UTC, ce qui correspond à un horaire de travail à l’heure de Moscou plutôt qu’à une activité bénévole ponctuelle.
• Messages cohérents : 1 020 messages portent les hashtags emblématiques du groupe #FuckEastwood et #TimeOfRetribution, une référence au retrait de l’opération Eastwood d’Europol en juillet 2025 contre le groupe.
Victimes présumées
Le principal résultat du groupe concerne les publications de réclamations DDoS. Au cours de la période, Illicit Trade FR a identifié 666 messages de réclamation répertoriant 3 421 cibles présumées, soit une médiane de cinq cibles par message. Après normalisation, environ 2 200 organisations distinctes sont citées, dont environ 650 ont été revendiquées à plusieurs reprises. Le volume des réclamations est resté stable entre 300 et 360 cibles par mois de novembre 2025 à mai 2026 avant de diminuer à environ 200 par mois en août et septembre 2026, une baisse qui coïncide avec l’augmentation du contenu des partenaires transférés.
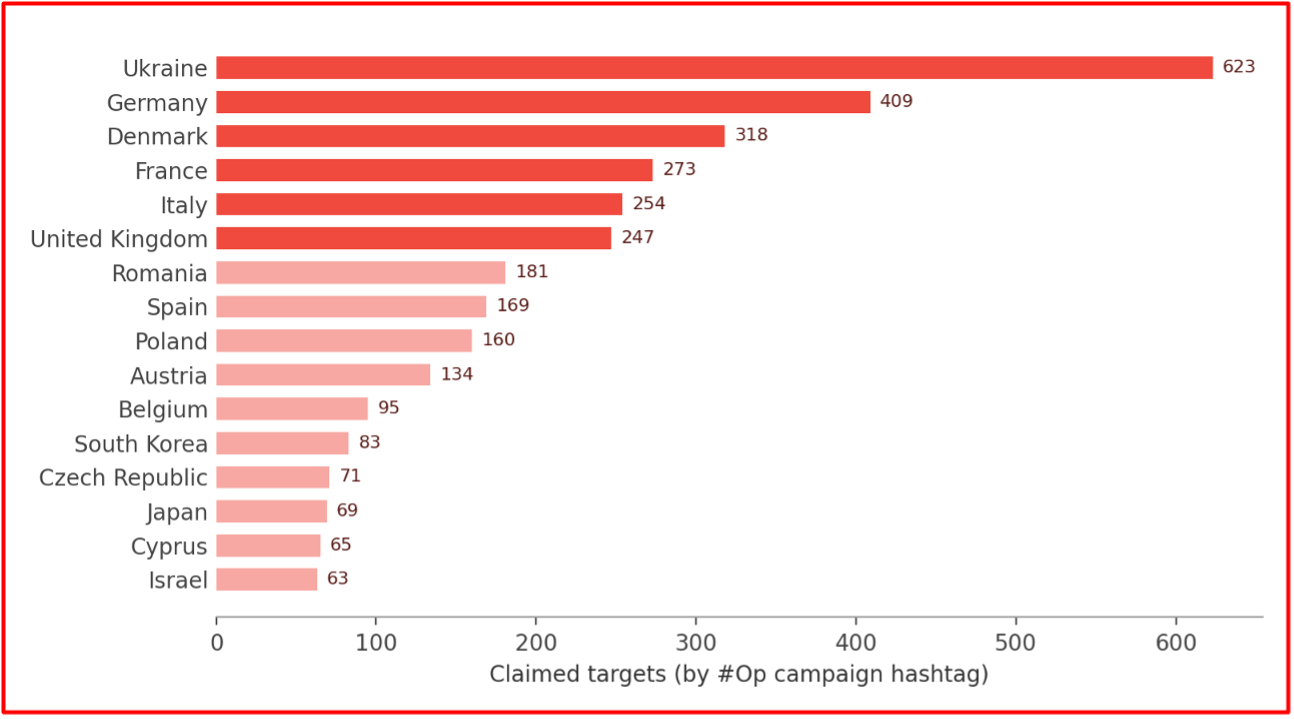
La sélection des cibles semble être étroitement liée aux déclencheurs géopolitiques. La plupart des messages de revendications s’ouvrent sur un article sur l’aide militaire à l’Ukraine, les sanctions ou les déclarations anti-russes, suivi d’une liste de cibles dans le pays concerné. Les portails gouvernementaux, les municipalités, les transports (aéroports, ports, métros), les services publics de l’énergie, les télécommunications, les banques et les entreprises industrielles de défense dominent l’ensemble des objectifs. Les organisations ukrainiennes de l’industrie de la défense et des infrastructures sont reciblées à plusieurs reprises ; Les cibles individuelles les plus fréquemment revendiquées sont Ferrexpo, AvtoKrAZ, Amstor Retail Group et le FAI régional de Sumy, SKM.
Intrusion et réclamations ICS
En plus des DDoS, NoName057(16) publie de plus en plus d’allégations d’accès non autorisé à la technologie opérationnelle, souvent en collaboration avec Z-Pentest Alliance, PalachPro et ses propres bénévoles du projet DDoSia. Citons par exemple un système de contrôle d’une ferme avicole italienne, une chaudière industrielle de 850 kW en République tchèque, la centrale hydroélectrique Centrale Chalmazel en France et la vidéosurveillance d’une installation de traitement des eaux allemande. Quarante-cinq publications portent la balise de campagne #BrokenByte introduite pour cette activité.
Affiliations, alliances et contenu transféré
NoName057(16) utilise sa chaîne comme plaque tournante pour un écosystème hacktiviste plus large. Illicit Trade FR a identifié trois types distincts de relations :
- Partenaires opérationnels désignés avec lesquels le groupe revendique des attaques conjointes ;
- Des alliances formellement déclarées, annoncées avec un standard « Forger une alliance avec… Plus nous sommes nombreux, plus nous sommes forts ! » poste; et
- Groupes et médias dont le contenu est transmis sans alliance déclarée.
La chaîne transmet également des rapports de renseignements tiers sur les menaces (notamment le classement hebdomadaire « Hack Tuesday » de Hackmanac) à titre d’auto-promotion.
Alliances déclarées
Treize alliances ont été annoncées au cours de la période. Les premières annonces (octobre-décembre 2025) concernaient presque exclusivement des collectifs russophones ; à partir de février 2026, le groupe a courtisé des acteurs non russes, notamment Vulture, aligné sur l’Iran, Cyber Sentinels marocains d’Afrique du Nord et Hider Nex, reflétant une internationalisation délibérée de sa coalition.
Contenu transféré au fil du temps
Le volume de transfert était modeste d’octobre 2025 à juillet 2026 (généralement 4 à 26 publications par mois) et dominé par Server Killers, Hackmanac et Z-Pentest Alliance. Les transferts Z-Pentest s’arrêtent après avril 2026. Un changement marqué se produit entre août et septembre 2026, lorsque les transferts augmentent à 36 et 49 par mois et que le mélange s’élargit à Dark Storm Team, BD Anonymous, Shadow ClawZ 404 et au site tiers CyberAsia.io.
Les sources hacktivistes transmises couvrent un large éventail idéologique. Aux côtés des collectifs pro-russes, NoName057(16) amplifie les acteurs pro-palestiniens et global-sud, BD Anonymous (Bangladesh), Nullsec Philippines, Cyber Team Indonesia, Team Fearless, Hezi Rash, CLOBELSECTEAM et des personnalités iraniennes telles que Golden Falcon et Handala Hack. En mars 2026, le groupe a explicitement attaqué des cibles israéliennes « en solidarité avec nos alliés iraniens ».
Autre activité notable
• Recrutement du projet DDoSia : 107 publications font la promotion de l’outil DDoS et du programme de bénévolat du groupe, y compris des résumés périodiques des résultats.
• Plateforme TOR « Secure Share » : appels répétés (de mars à juillet 2026) pour que les initiés soumettent des informations sensibles sur les « pays hostiles à la Russie » en échange d’un paiement.
• Liste « Tribunal » : une campagne (#NoName05716_Tribunal) nommant les individus étrangers que le groupe accuse d’agir contre lui et offrant des récompenses pour les informations personnelles les concernant, s’étendant dans certains cas à leurs familles.
• Résilience des canaux : des références fréquentes aux retraits de Telegram, aux chaînes de remplacement (par exemple, une nouvelle chaîne espagnole le 20 mai 2026) et à un robot de sauvegarde lancé le 17 septembre 2026, aux côtés de chaînes spécifiques à une langue en russe, italien et espagnol.
• Influence hors ligne : des bénévoles distribuent des autocollants NoName057(16) dans des villes européennes et mènent des campagnes de soutien à un associé détenu.
Évaluation
NoName057(16) reste l’un des acteurs hacktivistes les plus prolifiques observés, maintenant un rythme constant de réclamations DDoS contre les États de l’OTAN et de l’UE soutenant l’Ukraine malgré la perturbation de l’opération Eastwood en juillet 2025. Illicit Trade FR évalue avec une confiance modérée que le groupe évolue d’une marque DDoS autonome vers un centre de coalition : l’augmentation fin 2026 du contenu des partenaires transférés, la cadence constante des annonces d’alliance et le pivotement vers les allégations d’intrusion ICS et CCTV indiquent tous une stratégie d’amplification de la portée à travers des groupes alliés tout en réorientant son propre message vers des opérations à plus fort impact.
Les organisations des pays les plus ciblés, en particulier les entités du secteur public, des transports, de l’énergie et de l’industrie de la défense, doivent s’attendre à des campagnes DDoS continues de courte durée synchronisées avec les annonces politiques sur le soutien de l’Ukraine, et doivent examiner les interfaces OT/HMI et CCTV exposées sur Internet étant donné le nombre croissant de réclamations d’intrusion par NoName057(16) et ses partenaires.