Ce que montre réellement la date du site de fuite
22 octobre 2026
Les publications de sites de fuite provenant de groupes de ransomwares représentent plus que le décompte des victimes, leur cadence révèle quels opérateurs exploitent actuellement des pipelines d’intrusion actifs. Ce blog examine l’augmentation des publications au cours de la semaine du 1er au 9 septembre 2026, la compare à la tendance plus large de 2026 vers une consolidation parmi une poignée de groupes dominants et explique pourquoi la surveillance continue des sites de fuite est plus importante que le reporting périodique des menaces.
Le modèle dans les publications
La majorité des groupes de ransomwares gèrent un site de fuite public, généralement constitué d’une page de compte à rebours répertoriant les victimes qui n’ont pas payé, utilisé comme levier. Suivez ces publications au fil du temps et un modèle apparaît, plus utile que n’importe quel titre sur une simple violation : la cadence.
Au cours de la première semaine de septembre, deux groupes ont mis en évidence cette tendance. INCRANSOM a enregistré 11 nouvelles victimes en cinq jours dans huit pays, touchant le plus durement les cibles manufacturières et industrielles, les soins de santé et un district scolaire américain figurant également sur la liste. THEGENTLEMEN a publié 5 victimes dans la même fenêtre, parmi lesquelles une compagnie aérienne canadienne, à un rythme constant d’environ une par jour, couvrant les transports, les soins de santé et la technologie. Un acteur plus petit, Audit Team, en a ajouté quatre autres en Corée du Sud, en Allemagne et en Argentine. Dans tous les groupes suivis, un décompte hebdomadaire a évalué le total des divulgations à 195 victimes provenant de 46 opérateurs actifs au cours de cette seule semaine.
Ce n’est pas du bruit, c’est du débit. Un groupe publiant une victime par jour n’obtient pas de coups chanceux, il gère un pipeline d’intrusion avec suffisamment de points d’ancrage compromis en file d’attente pour alimenter un site de fuite dans les délais. C’est le genre de signal visible uniquement si quelqu’un surveille continuellement les sites de fuite plutôt que de réagir après qu’un nom fasse la une des journaux.
La plus grande histoire de 2026 : la consolidation
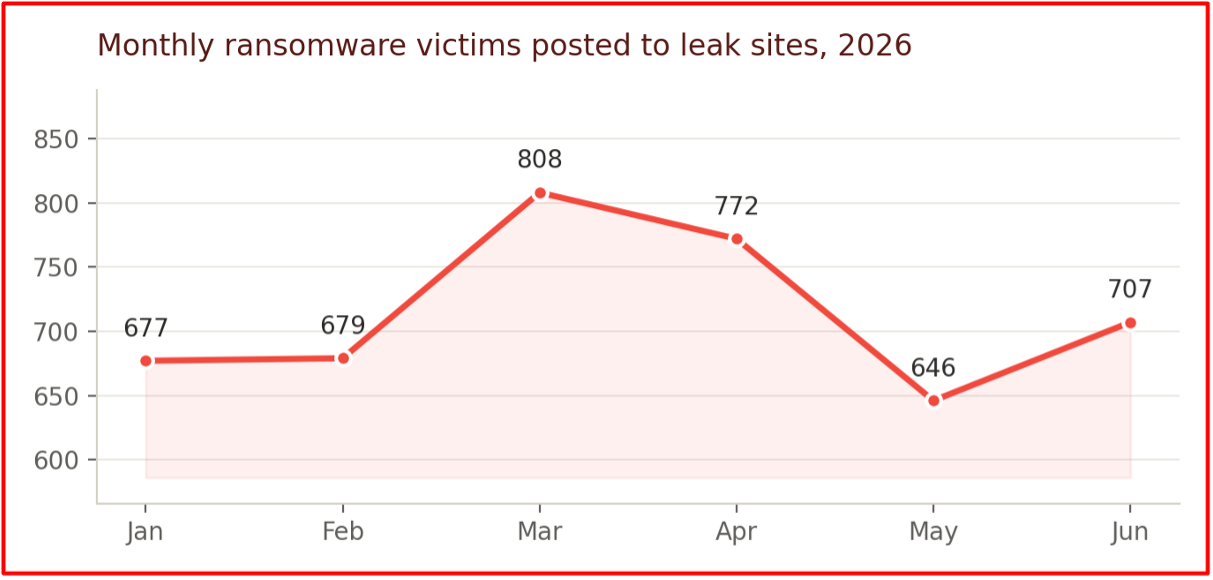
Effectuez un zoom arrière et le pic hebdomadaire se situe dans une tendance plus large. Les divulgations de ransomwares ont fait entre 646 et 808 victimes par mois toute l’année, et 2026 devrait atteindre environ 8 660 victimes au total, soit une augmentation de 24,9 % par rapport à la période de 12 mois précédente.
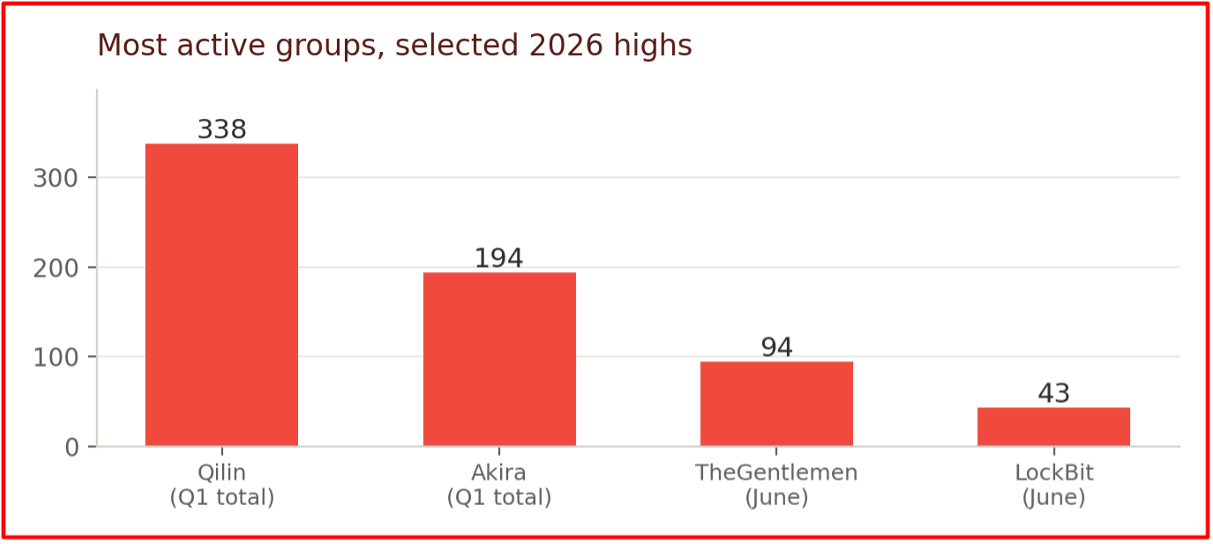
Mais le peloton ne devient pas plus encombré, il devient plus concentré au sommet. Les 10 groupes les plus actifs représentaient 71,1 % de toutes les victimes au premier trimestre 2026, contre 57 % deux trimestres plus tôt. Qilin a occupé la première place pendant cinq mois consécutifs avant que TheGentlemen ne la dépasse en juin avec 94 victimes ce mois-là ; Akira a fait 194 victimes rien qu’au premier trimestre ; LockBit, toujours leader de tous les temps avec plus de 500 attaques confirmées depuis 2019, a enregistré son meilleur mois de l’année en juin avec 43.
Pourquoi c’est important pour le renseignement sur les menaces
La lecture pratique pour les équipes de sécurité et de lutte contre la fraude : une poignée d’opérateurs sont désormais à l’origine de l’essentiel des risques, et leur production est suffisamment rapide pour que les rapports trimestriels sur les menaces soient déjà obsolètes au moment où ils arrivent.
Les publications sur les sites de fuite sont une infrastructure du dark web au sens le plus littéral du terme, le même canal par lequel les données, accès et informations d’identification volés sont vendus. Le fait de le surveiller en permanence est ce qui transforme « nous avons entendu dire qu’un groupe est actif dans notre secteur » en « voici qui publie, à quelle vitesse et si nous sommes déjà nommés ».
Ne manquez aucune mise à jour de Illicit Trade FR. Suivez-nous sur LinkedIn.
L’article Ligne d’assemblage de Ransomeware apparaît en premier sur Illicit Trade FR, LLC.