
19 novembre 2026
Pannes, Zero Day et attaques de la chaîne d’approvisionnement : du 10 au 17 novembre 2026
Si vous aviez l’impression que rien n’avait fonctionné cette semaine, vous ne l’imaginiez pas. Entre le 10 et le 17 novembre, Microsoft 365 est devenu indisponible dans plus de 70 pays, la FAA a cloué au sol tous les vols aux États-Unis, les clients de Chase ont été exclus des services bancaires en ligne, iCloud d’Apple a trébuché et même le réseau interne classifié de la NSA est tombé en panne.
Ce qui peut être surprenant, c’est que presque aucune des pannes n’a été signalée comme une attaque. Les entreprises impliquées blâment les mauvais changements de configuration, le matériel bogué et le vieillissement du cuivre.
Mais cela ne veut pas dire que les attaquants n’étaient pas occupés ailleurs, brûlant des fichiers Zero Day dans Outlook, Chrome et N-able, empoisonnant une chaîne d’approvisionnement JavaScript utilisée par au moins 178 organisations et déversant de nouvelles victimes sur des sites de fuite. Voici le résumé.
Les pannes : auto-infligées, pas piratées
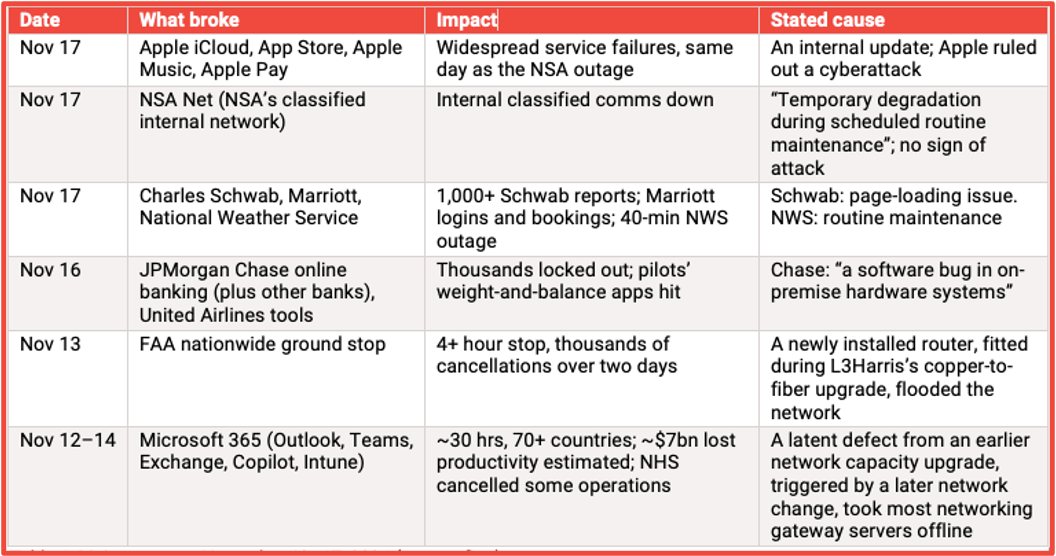
Tous les opérateurs ci-dessous ont déclaré qu’il n’y avait aucune preuve d’une cyberattaque. Cela n’a pas arrêté les rumeurs.
| Date | Qu’est-ce qui s’est cassé | Impact | Cause déclarée |
|---|---|---|---|
| 17 novembre | Apple iCloud, App Store, Apple Music, Apple Pay | Pannes de service généralisées, le même jour que la panne de la NSA | Une mise à jour interne ; Apple a exclu une cyberattaque |
| 17 novembre | NSA Net (le réseau interne classifié de la NSA) | Communications internes classifiées désactivées | « Dégradation temporaire lors d’une maintenance de routine programmée » ; aucun signe d’attaque |
| 17 novembre | Charles Schwab, Marriott, Service météorologique national | Plus de 1 000 rapports Schwab ; Connexions et réservations Marriott ; Panne NWS de 40 minutes | Schwab : problème de chargement des pages. NWS : entretien courant |
| 16 novembre | Services bancaires en ligne JPMorgan Chase (et autres banques), outils United Airlines | Des milliers de personnes ont été mises en lock-out ; Les applications de masse et centrage des pilotes sont lancées | Chase : « un bug logiciel dans les systèmes matériels sur site » |
| 13 novembre | Arrêt au sol national de la FAA | Arrêt de plus de 4 heures, des milliers d’annulations sur deux jours | Un routeur nouvellement installé, installé lors de la mise à niveau du cuivre vers la fibre de L3Harris, a inondé le réseau |
| 12-14 novembre | Microsoft 365 (Outlook, Teams, Exchange, Copilot, Intune) | ~30 heures, plus de 70 pays ; Environ 7 milliards de dollars de perte de productivité sont estimés ; Le NHS a annulé certaines opérations | Un défaut latent provenant d’une mise à niveau antérieure de la capacité du réseau, déclenché par une modification ultérieure du réseau, a mis hors ligne la plupart des serveurs de passerelle réseau. |
Tableau 1 : Pannes majeures, du 12 au 17 novembre 2026 (la plus récente en premier)
Le FBI apporte désormais un soutien technique à la FAA et à son sous-traitant L3Harris, même s’il affirme qu’aucun matériel n’a été saisi. Attendez-vous au « était-ce vraiment un accident ? threads pour continuer à fonctionner.
Zero-Days : patcher et patcher encore
Le Patch Tuesday de novembre a été énorme : Microsoft a corrigé 1 093 failles (dont 63 critiques), son deuxième mois consécutif au-dessus de 1 000. Puis le reste de la pile s’est empilé.
• Perspectives, CVE-2026-124194. Exploité avant le patch. Ouvrez un fichier de messages contrefait et Outlook se connecte à l’attaquant sans son avertissement habituel, divulguant ainsi votre hachage NTLMv2. CISA l’a ajouté à KEV avec une date limite du 24 novembre.
•Chrome, CVE-2026-125350. Une utilisation après libération dans la gestion XML, exploitée à l’état sauvage. Il s’agit du huitième zero-day de Chrome en 2026.
• N-able N-central, « 4EverAble2Shell ». Exploité quelques heures après un PoC public pour abandonner les mineurs de crypto. Au moins 21 serveurs ont été touchés, dont 19 déjà sur le dernier correctif d’urgence de N-able.
• Passerelles Check Point, PHP2Shell + CVE-2026-123039. Les attaquants sont entrés via les portails Mobile Access, sont passés à la racine et, dans certains cas, ont effacé les hôtes VMware ESXi. Cela a commencé en Israël et s’est répandu dans le monde entier.
• SAP « ICM2Shell » (CVE-2026-76964 et CVE-2026-89126, CVSS 10.0) et serveur HTTP Apache (CVE-2026-119618, CVSS 9.8). Les deux permettent l’exécution de code à distance non authentifié. Apache est corrigé dans la version 2.4.71.
Supply Chain : un fournisseur, des centaines de victimes
Les attaques les plus dommageables de la semaine ont eu lieu via un logiciel tiers.
• Optimisé (« OPTIMJACK »). Divulgué le 16 novembre. Un attaquant a exploité une faille dans l’outil d’expérimentation d’Optimizely et a modifié les extraits de code JavaScript que les clients chargent sur leurs sites, en fournissant un skimmer de carte, un échangeur de portefeuille cryptographique et des kits d’exploitation pour iPhone. Au moins 178 organisations ont été touchées, dont Zoom, HSBC et Equifax.
• ConnectWise ScreenConnect. Les attaquants ont pénétré dans les environnements des fournisseurs de services gérés et ont poussé des outils d’accès à distance malveillants vers au moins 288 points finaux répartis dans 48 organisations, éventuellement via des extensions tierces.
• La Poste / Maileva. Confirmé le 14 novembre : les noms et adresses postales de 22 millions de personnes, soit environ un tiers de la France, volés sur la plateforme de messagerie professionnelle en septembre dernier. Les victimes ne sont pas les clients de Maileva ; ce sont les patients, les locataires et les employés à qui les clients ont écrit.
•TSMC. Données des employés exposées via un fournisseur de cloud anonyme, avec 6,9 Go annoncés sur un forum sur la cybercriminalité. TSMC affirme que ses propres systèmes sont propres.
L’affaire Maileva montre une tendance que nous constatons régulièrement : la violation se produit en septembre et les gens le découvrent en novembre.
Violations et réclamations liées au site de fuite
•Maersk. Vol de données confirmé sur un système existant récupéré lors d’une acquisition. Le groupe d’extorsion WhiteArmor revendique 100 Go et réclame 5 millions de dollars.
• Coles. La chaîne de supermarchés australienne a révélé un cyber-incident le 16 novembre, mais elle affirme n’avoir trouvé aucune preuve que les données de ses clients, de son personnel ou de ses fournisseurs aient été saisies.
• Rançongiciel N0n. Rien que le 16 novembre, le groupe a publié un grand nombre de réclamations, parmi lesquelles un gestionnaire d’actifs américain, un fabricant de médicaments italien, une société américaine de technologie publicitaire et une société pharmaceutique américaine. N0n avait répertorié environ 221 victimes au 16 novembre, depuis sa première apparition en septembre.
Les publications sur le site de fuite sont des affirmations du groupe et non des violations confirmées. Attendez que la victime confirme ou vérifie les données elle-même avant de traiter les chiffres comme des faits.
Les agents IA effectuent désormais les intrusions
Cette semaine a été marquée par plusieurs cas et révélations claires d’attaquants utilisant l’IA pour accélérer leurs attaques.
• Le 12 novembre, l’unité 42 de Palo Alto a dévoilé une campagne autonome dirigée par les agents DeepSeek et Zhipu GLM qui, en août et septembre, a mené 25 opérations contre au moins 19 organisations, en compromettant 10 d’entre elles et en exposant plus d’un million de dossiers.
• Chez un détaillant américain, un intrus dont les commandes étaient bloquées est passé aux scripts générés par l’IA. Il a extrait les informations d’identification des fichiers de configuration de SolarWinds Orion et a atteint un autre serveur en quelques minutes.
• Arctic Wolf a lié les agents « AntiFox » à des intrusions qui ont implanté des webshells IIS, lu des secrets de production AWS et supprimé des objets S3, avec une rafale AWS d’une durée d’environ 30 minutes.
• Fin octobre, SpyCloud a découvert que les infostealers WardenStealer et Aoki prenaient les jetons Claude Code et Codex des machines infectées. Les informations d’identification de l’IA des développeurs constituent désormais un butin standard dans les journaux des voleurs.
Les attaquants se déplacent désormais en quelques minutes et les défenseurs qui effectuent le tri en quelques heures prennent du retard.
Ce que cela signifie
Les pannes de cette semaine étaient pour la plupart auto-infligées, tandis que les attaques provenaient principalement de fournisseurs. Dans les deux cas, les organisations ont été touchées par des systèmes qu’elles ne contrôlent pas entièrement. Quelques choses à faire cette semaine :
1. Corrigez dès maintenant les Zero Days d’Outlook et de Chrome et bloquez les SMB/NTLM sortants vers Internet pendant que vous y êtes.
2. Auditez le JavaScript tiers exécuté sur vos pages de paiement et de connexion. OPTIMJACK ne sera pas le dernier skimmer à apparaître via un extrait de confiance.
3. Vérifiez les outils d’accès à distance de votre MSP (ScreenConnect, N-central) et confirmez qu’ils utilisent les dernières versions.
4. Disposez d’une solution de secours hors ligne pour les e-mails et les communications. Lorsque Microsoft 365 est tombé en panne, certains membres du personnel du NHS se sont tournés vers les dossiers papier des patients.
5. Surveillez le dark web pour vos propres données. Les victimes de Maileva l’ont découvert avec deux mois de retard, et les allégations de fuite comme celles de N0n apparaissent souvent avant toute divulgation officielle.