
03 novembre 2026
Notre équipe d’analystes partage quelques articles chaque semaine dans notre newsletter électronique qui paraît tous les jeudis. Assurez-vous de vous inscrire! Ce blog met en évidence ces articles par ordre de ce qui a été le plus populaire dans notre newsletter – ce que nos lecteurs ont trouvé le plus intriguant. Restez à l’écoute pour un récapitulatif chaque mois. Nous espérons que le partage de ces ressources et articles de presse soulignera l’importance de la cybersécurité et mettra en lumière les dernières nouveautés en matière de renseignements sur les menaces.
1. Le Trésor démantèle l’important réseau de financement du Hamas – Département du Trésor américain
Le 2 octobre 2026, le Département du Trésor américain a annoncé des sanctions contre des individus et des organisations impliqués dans un réseau de financement du Hamas qui aurait transféré plus de 2 millions de dollars au groupe entre 2020 et 2026. Selon le Trésor, le réseau opérait par l’intermédiaire d’organisations basées en France qui se présentaient comme des organisations caritatives collectant de l’aide humanitaire pour les civils de Gaza, tout en dirigeant en réalité des dons vers un facilitateur financier du Hamas à Gaza. Le réseau a également utilisé la cryptomonnaie pour transférer des centaines de milliers de dollars et a fait la promotion de comptes de collecte de fonds via les réseaux sociaux. Le Trésor a déclaré que 1,5 million de dollars de fonds avaient été collectés après l’attaque du Hamas contre Israël le 7 octobre 2023. Lire l’article complet.
2. Des pirates informatiques ont volé les dossiers personnels du Pentagone concernant plus de 3 millions de personnes – Bleeping Computer
Le Pentagone a récemment signalé une violation majeure de données qui a révélé des informations personnelles appartenant à près de 3 millions de personnes en octobre 2025. Des pirates ont accédé à un système DMDC (Defence Manpower Data Center) contenant des informations sensibles, notamment des noms, des numéros de sécurité sociale, des dates de naissance et d’autres détails personnels et professionnels. Les personnes concernées comprennent du personnel militaire, des employés civils, des entrepreneurs, des anciens combattants et d’autres personnes liées au ministère de la Défense. Les responsables affirment que la vulnérabilité a été corrigée et qu’une enquête est en cours. En savoir plus.
3. Les États-Unis ferment plus de 40 parcs d’ordinateurs portables et en accusent 14 pour fraude auprès d’employés informatiques nord-coréens – The Hacker News
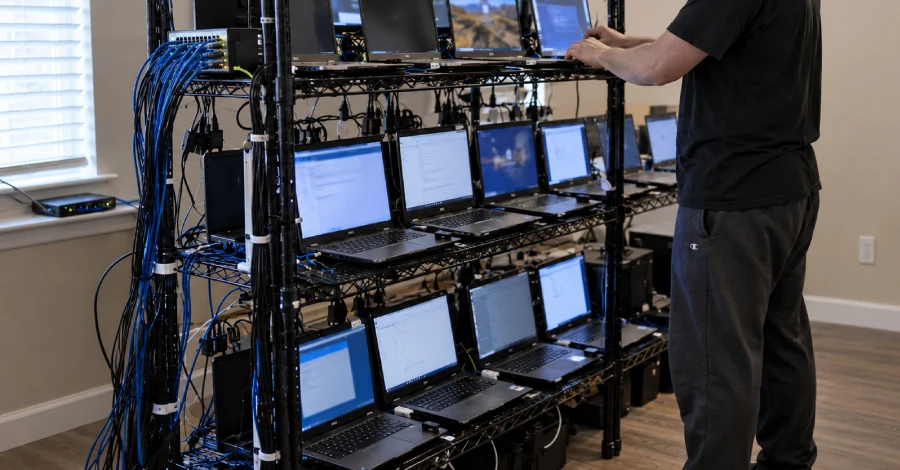
Le Federal Bureau of Investigation (FBI) des États-Unis, en coordination avec le ministère de la Justice (DOJ) et la société de cybersécurité CrowdStrike, a perturbé plus de 40 « fermes d’ordinateurs portables » présumées à travers le Texas dans le cadre d’une opération ciblant les stratagèmes frauduleux des travailleurs informatiques à distance nord-coréens. Ces fermes d’ordinateurs portables étaient des résidences utilisées par des facilitateurs basés aux États-Unis pour héberger et exploiter des ordinateurs portables fournis par des entreprises américaines, permettant aux informaticiens nord-coréens d’apparaître comme des employés distants légitimes basés aux États-Unis tout en dissimulant leur identité et leur emplacement réels. Selon les autorités américaines, les travailleurs auraient utilisé des identités volées ou falsifiées pour obtenir un emploi dans plus de 70 entreprises américaines dans des secteurs tels que la santé, les communications, la vente au détail, la fabrication et la cybersécurité. Le FBI a saisi environ 187 ordinateurs portables et appareils clavier, vidéo et souris (KVM) utilisés pour faciliter le projet, qui aurait généré environ 3 millions de dollars de revenus qui auraient été transférés à des entités contrôlées par la Corée du Nord. En savoir plus ici.
4. Le FBI saisit 7 domaines et perturbe les outils du typhon Flax utilisés dans les intrusions dans les infrastructures critiques – The Hacker News
Le Federal Bureau of Investigation (FBI) et le ministère américain de la Justice (DOJ) ont saisi sept domaines Internet pour perturber les cyberopérations associées à Flax Typhoon, un groupe de menaces persistantes avancées (APT) lié à la Chine et connecté à Integrity Technology Group, basé à Pékin. Selon les autorités américaines, le groupe a utilisé deux outils principaux, MicroScan et FishHub, pour cibler les infrastructures et organisations critiques aux États-Unis et à l’international. MicroScan est un outil d’analyse des vulnérabilités basé sur Python contenant plus de 1 300 scripts conçus pour identifier les failles de sécurité des sites Web, des applications et des systèmes réseau. FishHub a été utilisé pour mener des attaques de spear phishing, obtenir un accès non autorisé aux réseaux des victimes et potentiellement voler des informations sensibles. Les enquêteurs ont également connecté le groupe à un vaste botnet de l’Internet des objets (IoT) appelé Raptor Train, qui a infecté des centaines de milliers d’appareils avant une précédente opération de perturbation du FBI en septembre 2024. Lisez ici.
5. Les pirates utilisent des agents d’IA autonomes pour pirater les sites Web des entreprises et cibler plus de 1 200 sites – The Hacker News
Un chercheur de la société de cybersécurité NorForge a observé un pirate informatique chinois piratant plus de 100 sites Web d’entreprises à l’aide d’agents IA autonomes. Selon le rapport, les agents d’IA ont tenté de compromettre plus de 1 200 sites ; parmi les 100 compromis figuraient Deere, SharkNinja et Cummins. Snorre Fagerland, le chercheur qui a observé l’incident, l’a découvert en parcourant le Web à la recherche d’« instances exposées par inadvertance de Cairn », un système alimenté par l’IA souvent utilisé par les pirates informatiques. Fagerland a observé environ deux douzaines de cas d’utilisation malveillante de Cairn, dont l’un par le pirate informatique parlant chinois. Apprendre encore plus.
6. La police arrête un jeune de 16 ans soupçonné d’avoir exécuté KillSec et saisi le site et les serveurs de fuite de ransomware – The Hacker News
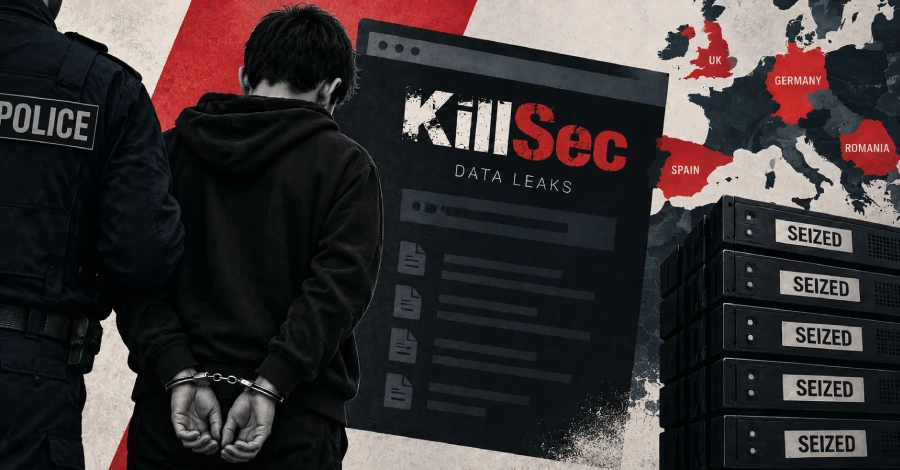
Le 30 septembre 2026, une opération internationale de maintien de l’ordre menée par les autorités allemandes a abouti à trois arrestations liées au groupe de ransomware KillSec. L’opérateur principal présumé, âgé de 16 ans, a été arrêté à Alicante, en Espagne, où la police espagnole a également perquisitionné une maison et un hôtel. Un suspect de 24 ans a été arrêté en Roumanie et des perquisitions ont été effectuées à Bucarest et dans le département de Vaslui. Le troisième suspect a été arrêté au Royaume-Uni et serait lié à une demande d’extradition des autorités américaines. Outre ces arrestations, la police a procédé à huit perquisitions en Espagne, en Grèce, en Roumanie et au Royaume-Uni, tout en saisissant cinq serveurs et en sécurisant au moins 110 téraoctets de données. Lire l’article complet.
7. Un soldat américain écope de 70 mois de prison pour avoir extorqué 10 entreprises de technologie et de télécommunications – Bleeping Computer
Cameron John Wagenius (connu en ligne sous les noms de « kiberphant0m » et « cyb3rph4nt0m ») a été condamné à 70 mois de prison pour piratage et extorsion de 10 entreprises de technologie et de télécommunications. Selon les archives, les attaques se sont produites d’avril 2023 à décembre 2024 alors que Wagenius était en service actif dans l’armée américaine. Wagenius et ses complices ont utilisé des informations d’identification volées pour accéder aux réseaux de victimes, ont coordonné leurs activités via Telegram et ont ensuite tenté d’extorquer des organisations en menaçant de publier ou de vendre des données volées sur des forums de cybercriminalité. Les conspirateurs ont également vendu certaines des informations volées et les ont utilisées pour commettre des fraudes supplémentaires, notamment en échangeant des cartes SIM, tout en tentant d’extorquer au moins 1 million de dollars aux propriétaires de données. Wagenius a été condamné à 70 mois de prison et à payer 294 978 $ en dédommagement pour son rôle dans le stratagème. Lire l’article complet.
8. Le cheval de Troie Android Hirudo utilise des applications bancaires corrigées pour contourner leurs contrôles de sécurité intégrés – The Hacker News
Les chercheurs en cybersécurité de la société néerlandaise de sécurité mobile ThreatFabric ont découvert un nouveau cheval de Troie bancaire Android appelé Hirudo, qui utilise des versions modifiées d’applications bancaires légitimes pour contourner les protections de sécurité intégrées et faciliter la fraude financière. Le malware cible les utilisateurs de plusieurs pays, dont l’Indonésie, la Chine, l’Inde, le Mexique, le Maroc et la Thaïlande, et huit applications bancaires indonésiennes ont été identifiées comme cibles à remplacer par des versions malveillantes. Hirudo est distribué via des applications d’achat, de divertissement et de streaming vidéo apparemment légitimes qui incitent les utilisateurs à installer le logiciel malveillant via de fausses mises à jour intégrées à l’application. Une fois installé et obtenu les autorisations nécessaires, il peut voler les informations d’identification bancaires, les codes PIN de paiement, les messages SMS et les informations sur les appareils, capturer les écrans et l’activité de la caméra et donner aux attaquants le contrôle à distance des appareils infectés. Ce qui rend Hirudo particulièrement préoccupant, c’est sa capacité à remplacer les applications bancaires authentiques par des copies modifiées contenant des outils conçus pour tromper les mécanismes de sécurité, notamment la vérification de la signature des applications, les contrôles d’accessibilité des services, les protections contre les captures d’écran et les contrôles d’intégrité de Google Play. Apprendre encore plus.