
25 septembre 2026
Introduction
Le 22 septembre, le groupe ShinyHunters a annoncé sur son site de fuite avoir accédé aux données du FBI et qu’il les publierait dans une semaine si le FBI ne négociait pas. Ils ont affirmé détenir des informations sur environ 38 000 employés du FBI. Le message affirme « Nous avons compromis le FBI. Nous détenons des données très sensibles sur presque TOUS les agents du FBI et les individus qui ont déposé une candidature auprès du FBI pour un emploi ».
Le FBI a annoncé qu’il enquêtait activement sur ces allégations.
Qui sont ShinyHunters ?
Chasseurs brillants est considéré comme un groupe de vol de données et d’extorsion de données à motivation financière, actif depuis 2019. Le nom vient de Pokémon « brillant ». Le groupe ne déploie pas de ransomware, son modèle consiste à voler de grands ensembles de données, puis à extorquer la victime ou à vendre et divulguer les données à la fois sur leur site de fuite et sur des forums populaires du dark web tels que BreachForums, dont ils seraient également les administrateurs.
Le groupe a été particulièrement actif au cours des 12 derniers mois, bien qu’il ait réussi à pirater de nombreuses entreprises à grande échelle depuis leur apparition en 2019. Au début, ils ont procédé à des vols et à des ventes massifs de bases de données sur RaidForums et plus tard sur BreachForums. Les victimes comprenaient Tokopedia, Wattpad, les dépôts GitHub de Microsoft, Nitro PDF et AT&T. En 2024, le groupe était lié aux vols de clients-locataires de Snowflake, notamment Ticketmaster, Santander et une deuxième violation d’AT&T, ainsi que PowerSchool.
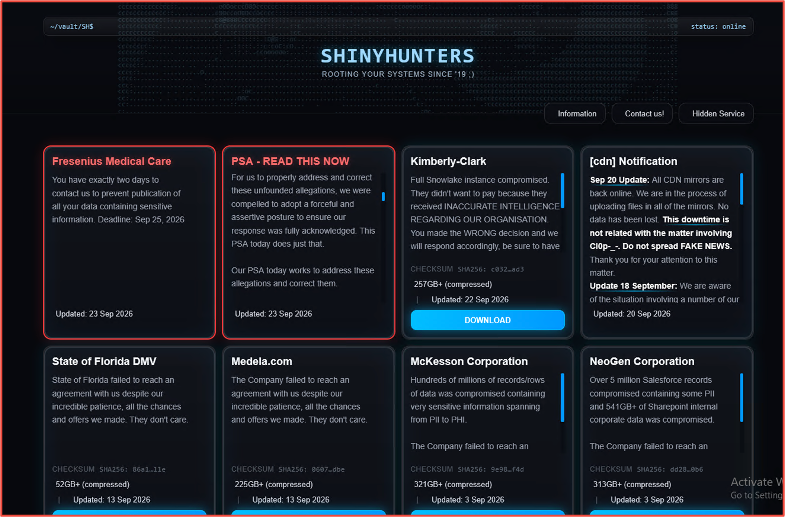
En 2025, le groupe s’est lancé dans des campagnes à grande échelle contre les plateformes SaaS, principalement Salesforce, ainsi qu’Oracle PeopleSoft et des intégrations tierces. Parmi les victimes figuraient Qantas, Kering/Gucci, la Commission européenne et plusieurs universités de l’Ivy League. Le groupe gère un site de fuite sur le darkweb où il rend disponibles les données volées, fournissant généralement un calendrier dans lequel la victime a la possibilité de négocier et de payer le groupe pour empêcher le partage des données avant de les partager dans leur intégralité.
En 2026, les victimes comprenaient Panera, Harvard/UPenn, Rockstar Games, McGraw-Hill et Canvas/Instructure. L’attaque contre l’infrastructure a donné lieu à un avis IC3 du FBI en mai. Le groupe affirme que son récent ciblage du FBI est une réaction à cet avis qui l’a profondément offensé.
En plus de cette attaque, le groupe a également affirmé avoir violé le site de fuite de son rival Cl0p via une faille de téléchargement de fichiers Grav CMS et l’avoir dégradé. Il exige une somme à huit chiffres et menace de dénoncer les victimes payantes du Cl0p, ce qui pourrait signifier une deuxième vague d’extorsion pour elles.
Comment ils attaquent
Le groupe aurait utilisé plusieurs méthodes différentes pour cibler les victimes. L’une des principales techniques utilisées est le phishing vocal, dans lequel les appelants se font passer pour un support informatique et orientent le personnel vers des pages SSO similaires (Okta, Entra). Un opérateur relayera ensuite les identifiants volés et les codes MFA vers la véritable page de connexion en temps réel. Une autre technique qu’ils ont utilisée et qui a donné de bons résultats contre plusieurs victimes est l’exploitation de Salesforce Experience Cloud, où ils effectuent des analyses des profils d’utilisateurs invités mal configurés avec trop d’autorisations API, à l’aide d’un outil AuraInspector modifié. Ils ont également volé des jetons dans les environnements GitHub des intégrateurs, qui donnent ensuite accès simultanément à plusieurs environnements de leurs clients. En outre, ils utilisent leur site de fuite sur le Dark Web pour faire pression sur les victimes afin qu’elles paient pour éviter que leurs données ne soient partagées.
Affiliations
Le groupe aurait des chevauchements avec Scattered Spider et Lapsus$ sous la bannière « Scattered Lapsus$ Hunters » (SLSH), qui est évalué comme faisant partie de l’écosystème plus large « The Com ». Bien que le groupe dans son message d’intérêt public au FBI nie toute affiliation avec le COM.
Ce qui s’est passé?
Shiny Hunters a annoncé sur son site de fuite, dans ce qu’ils ont décrit comme un message d’intérêt public, qu’ils avaient volé des informations sur le site de recrutement du FBI et avaient pu obtenir des données relatives à 38 000 membres du personnel et recrues potentielles. Ils ont affirmé qu’ils détenaient les noms, le rôle, le numéro de badge, l’adresse du domicile, les numéros de téléphone et les informations sur le conjoint de l’agent.
Il a en outre été rapporté que le site Web fbi.careers.gov avait brièvement inclus un message de dégradation indiquant que le site avait été saisi, montrant le nom ShinyHunters et le personnage Pokémon associé à ce nom. Cela semble imiter les avis de saisie du FBI qui sont apparus sur de nombreux sites Web sombres à la suite de mesures policières, y compris BreachForums qui est lié à Shiny Hunters.
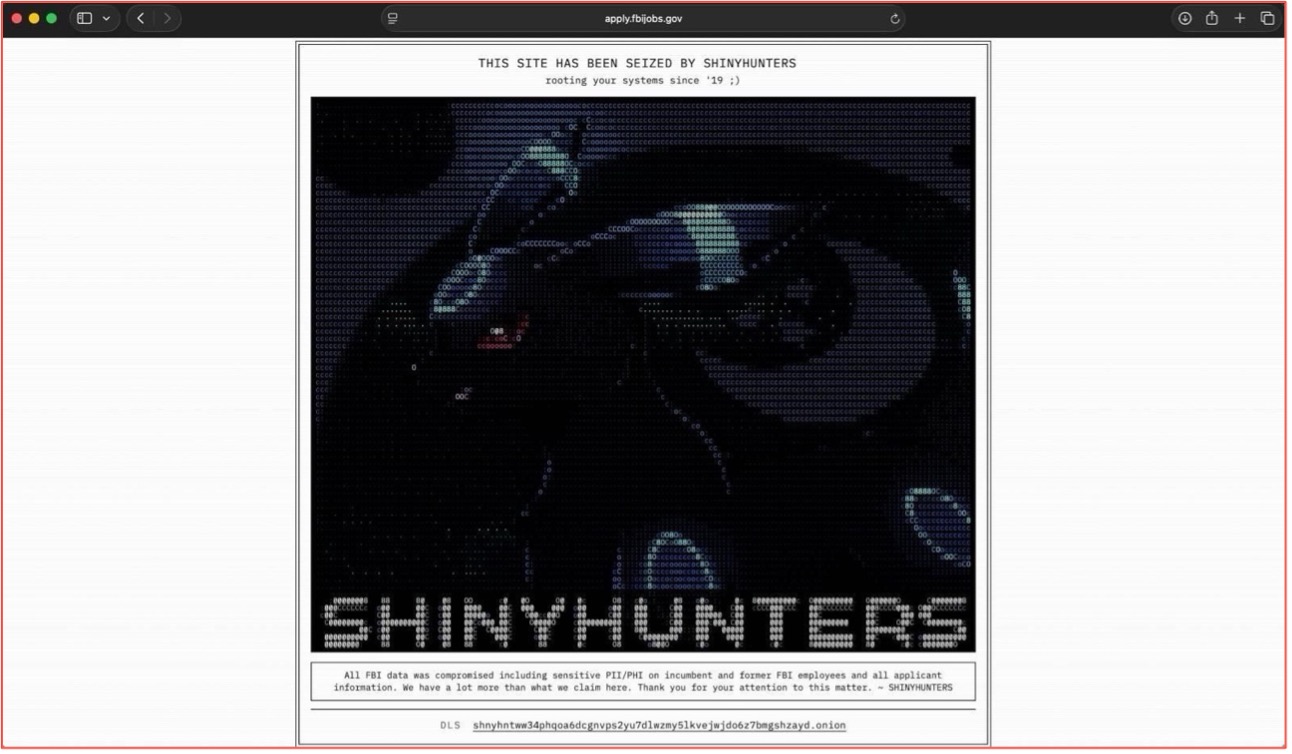
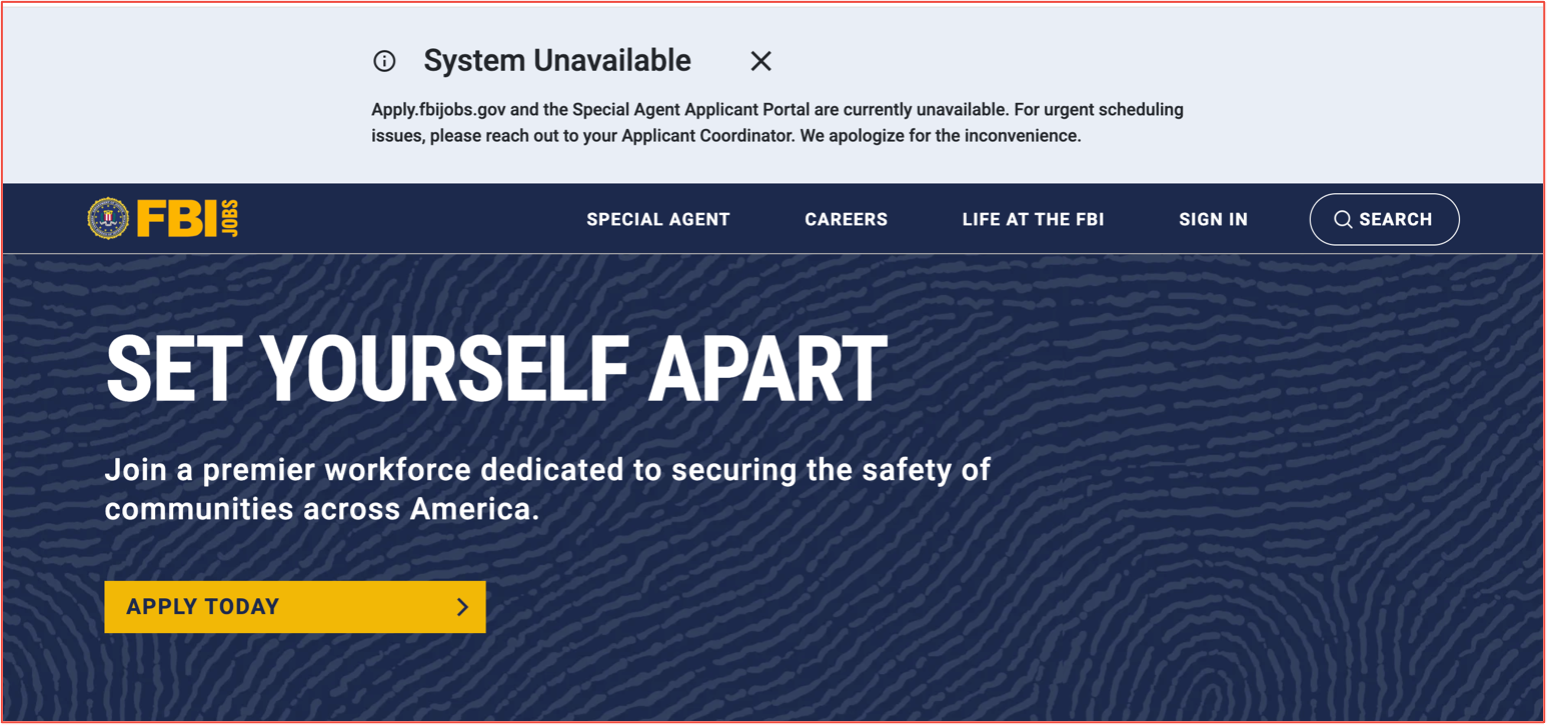
Selon The Register, un porte-parole de ShinyHunters a déclaré que le groupe avait exploité un nouveau logiciel Zero Day d’Oracle PeopleSoft pour obtenir l’exécution de code à distance et dégrader le site Web d’emploi du FBI avec une bannière « Ce site a été saisi par ShinyHunters ». Le site a affiché un message de maintenance programmée, qui a été mis à jour pour indiquer que le système est actuellement indisponible.
Le message d’intérêt public, qui a été partagé sur leur site de fuite, s’adressait directement au directeur adjoint de la division cyber du FBI et au directeur. Le message indiquait qu’ils avaient pris des mesures contre le FBI en raison de « fausses allégations » faites par le FBI concernant le groupe dans un rapport FLASH. Ils se sont déclarés « gravement offensés » par ces allégations. L’annonce énonçait ensuite les accusations exactes contenues dans le rapport dont ils n’étaient pas satisfaits. Ils semblaient particulièrement ennuyés que le FBI ait conseillé aux victimes de ne pas payer. Ils ont demandé que ce rapport soit supprimé.
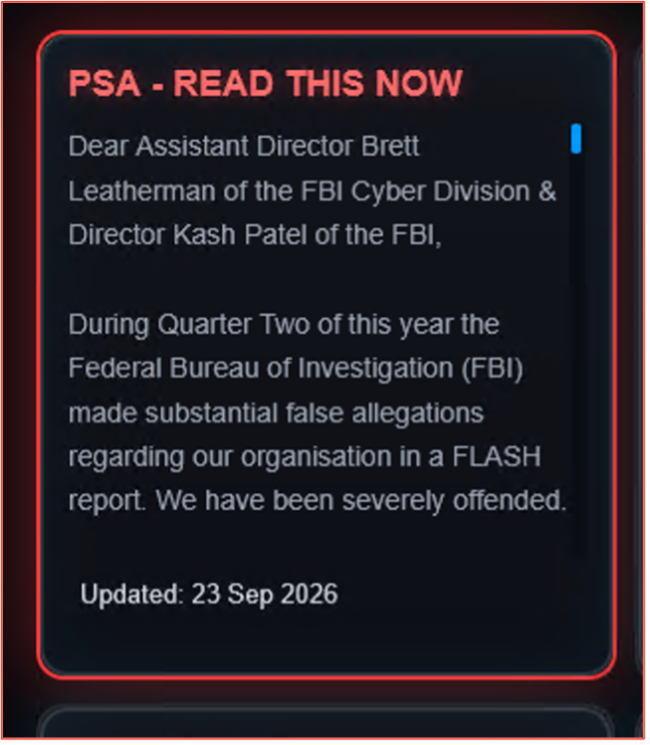
La version complète de leur PSA est présentée ci-dessous.
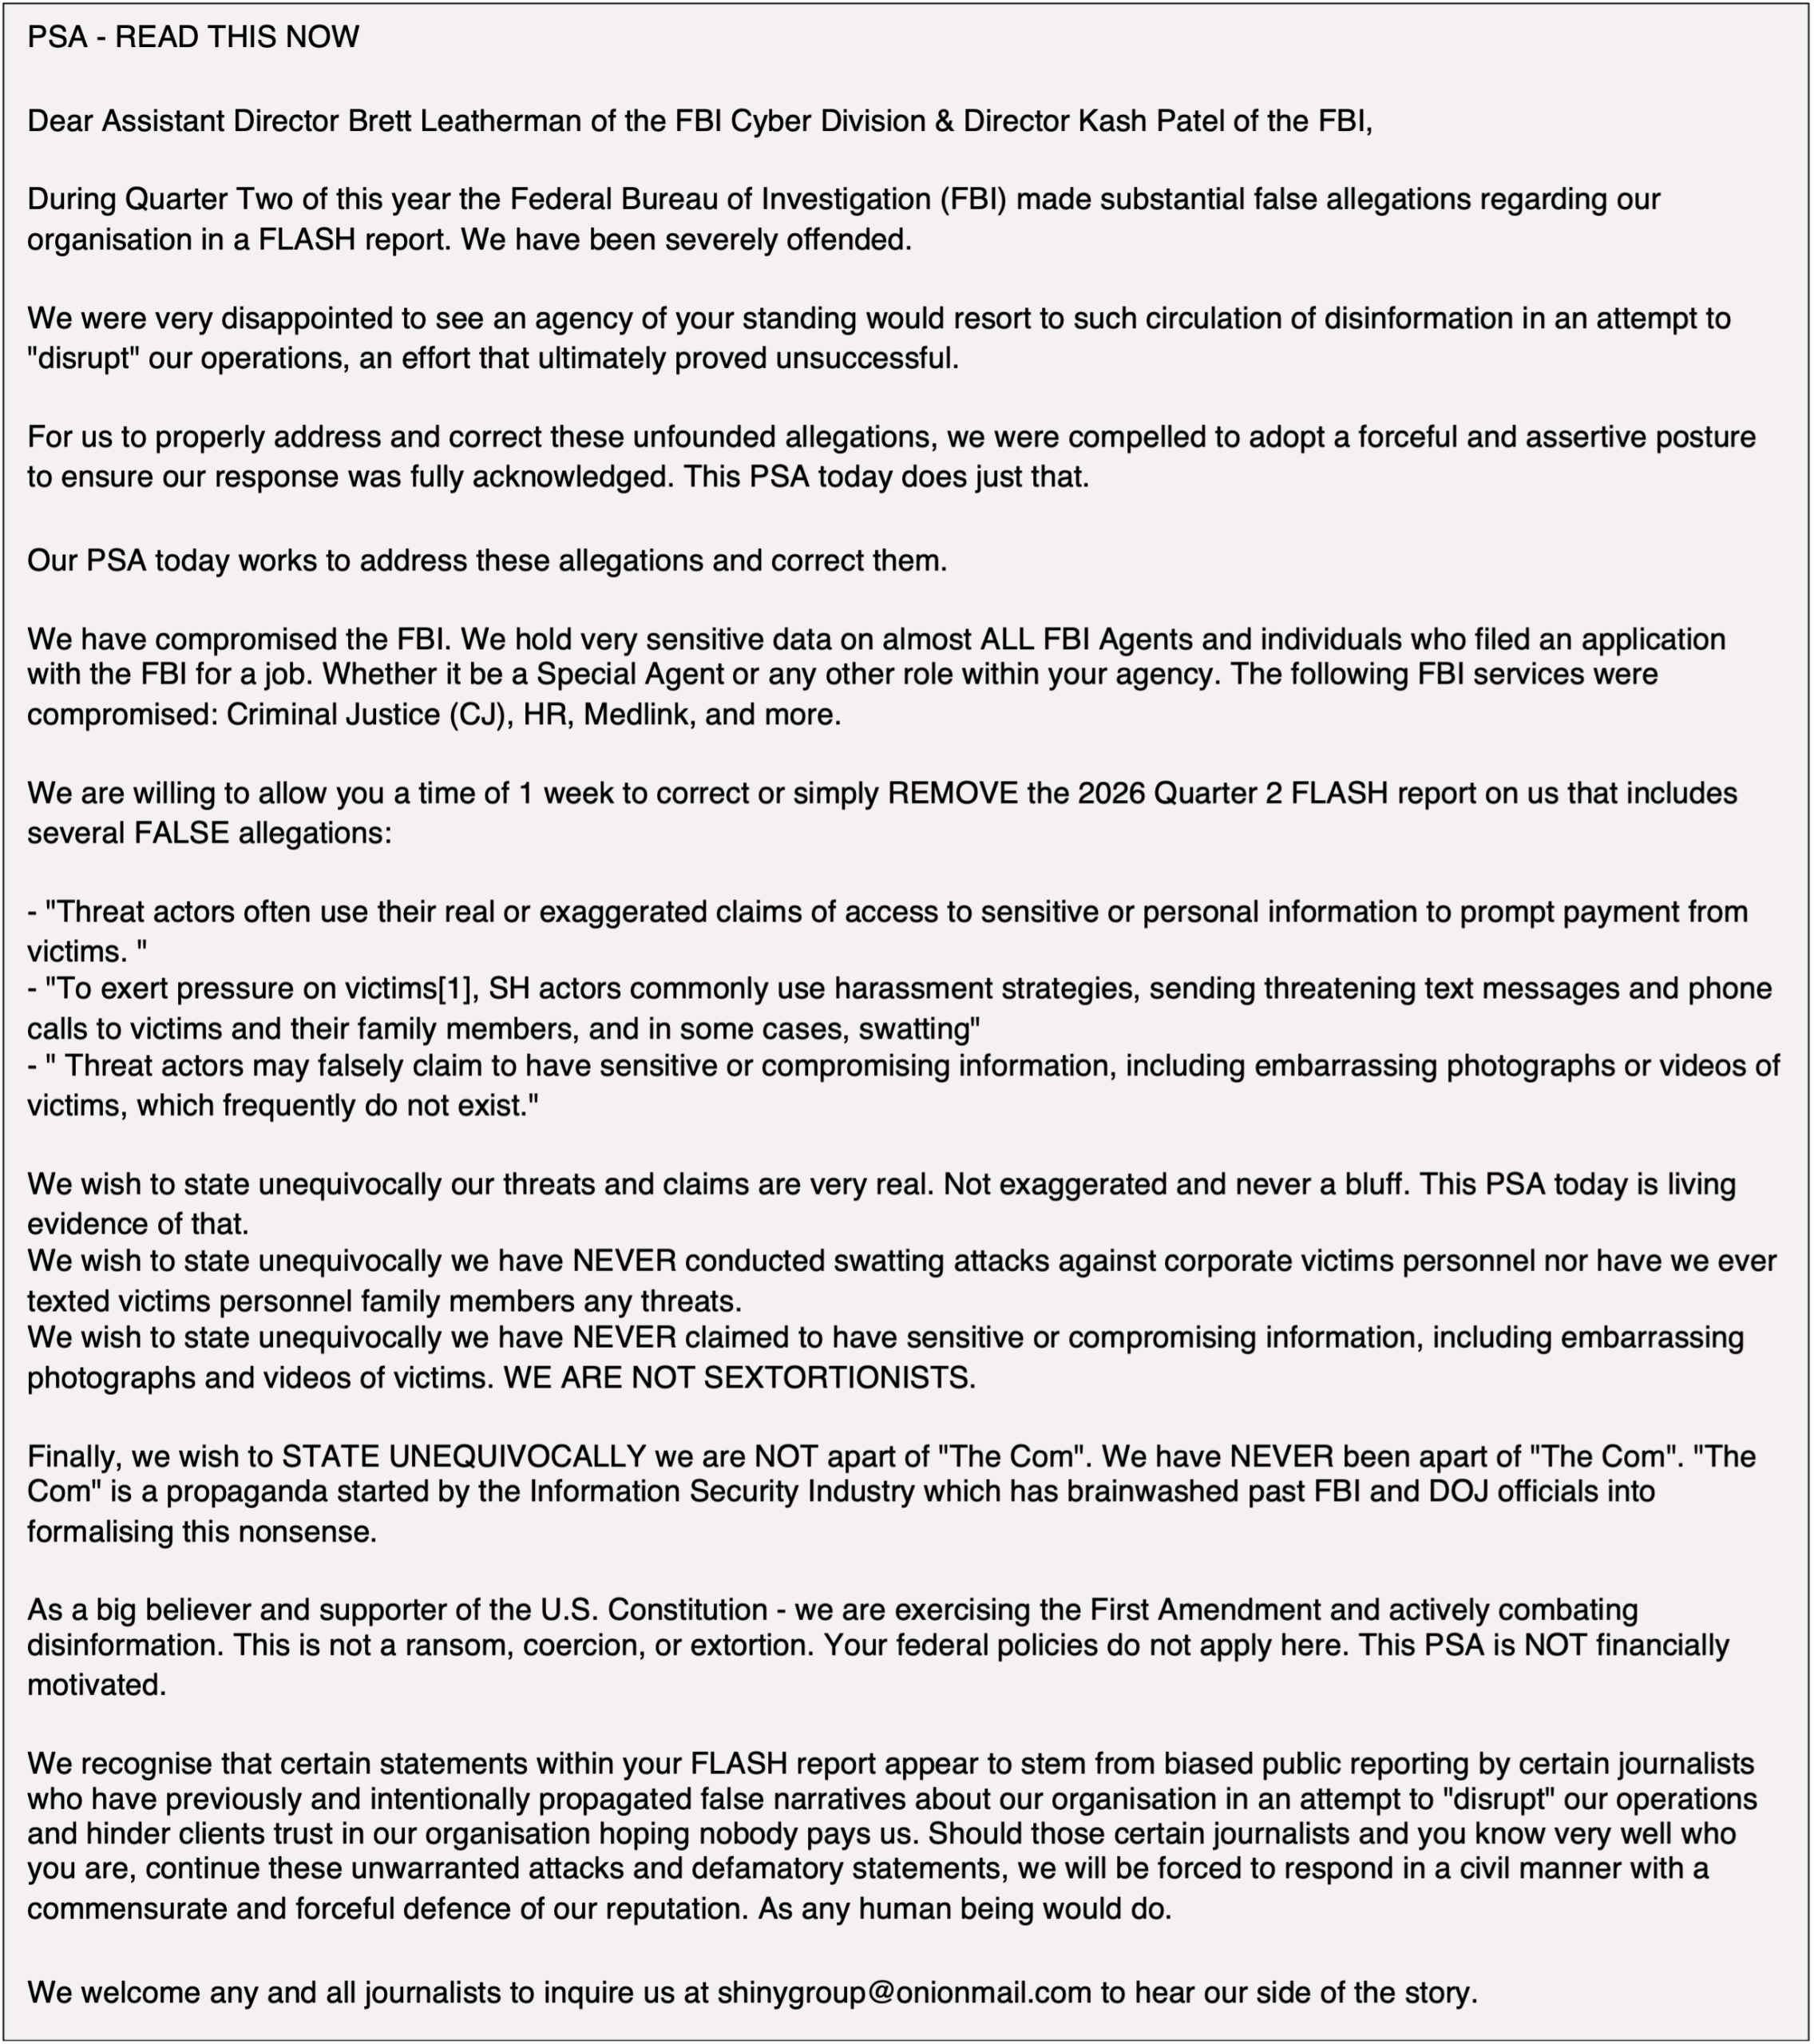
Le message encourageait également les journalistes à contacter directement le groupe. D’après les reportages, il apparaît que leur groupe a partagé des échantillons de données avec des journalistes qui, selon eux, semblaient légitimes.
Le 24 septembre, le groupe a partagé un autre message sur son site, affirmant qu’il s’agissait d’une « déclaration finale concernant le PSA ».
Dans ce message, ils ont indiqué qu’ils n’extorquaient pas le FBI et ne demandaient pas d’argent. Il semble que leur principale motivation soit que le FBI supprime la directive FLASH qu’ils avaient émise précédemment. Le groupe a également déclaré qu’il ne traiterait plus aucune demande de presse relative à cette affaire et qu’il restait 5 jours au FBI pour réagir et qu’il ne préciserait pas ce qu’il ferait à l’issue de ce délai. Ils poursuivraient d’autres opérations comme d’habitude.
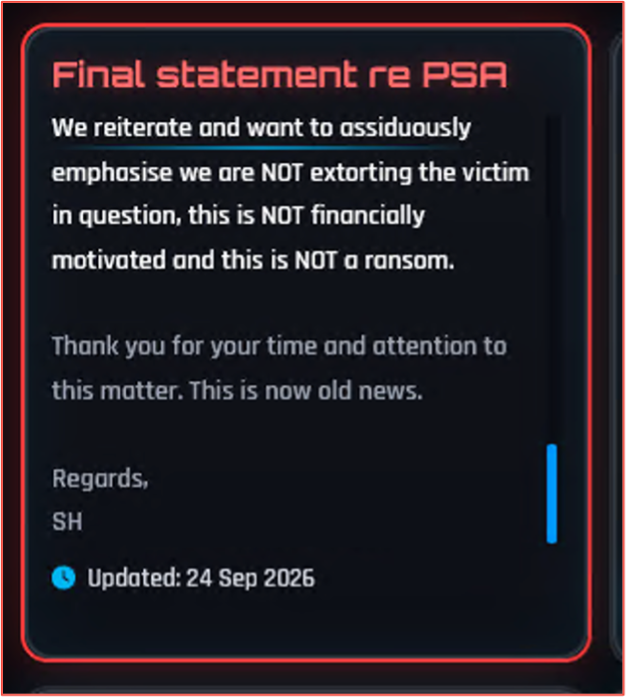
La déclaration complète peut être consultée ci-dessous :
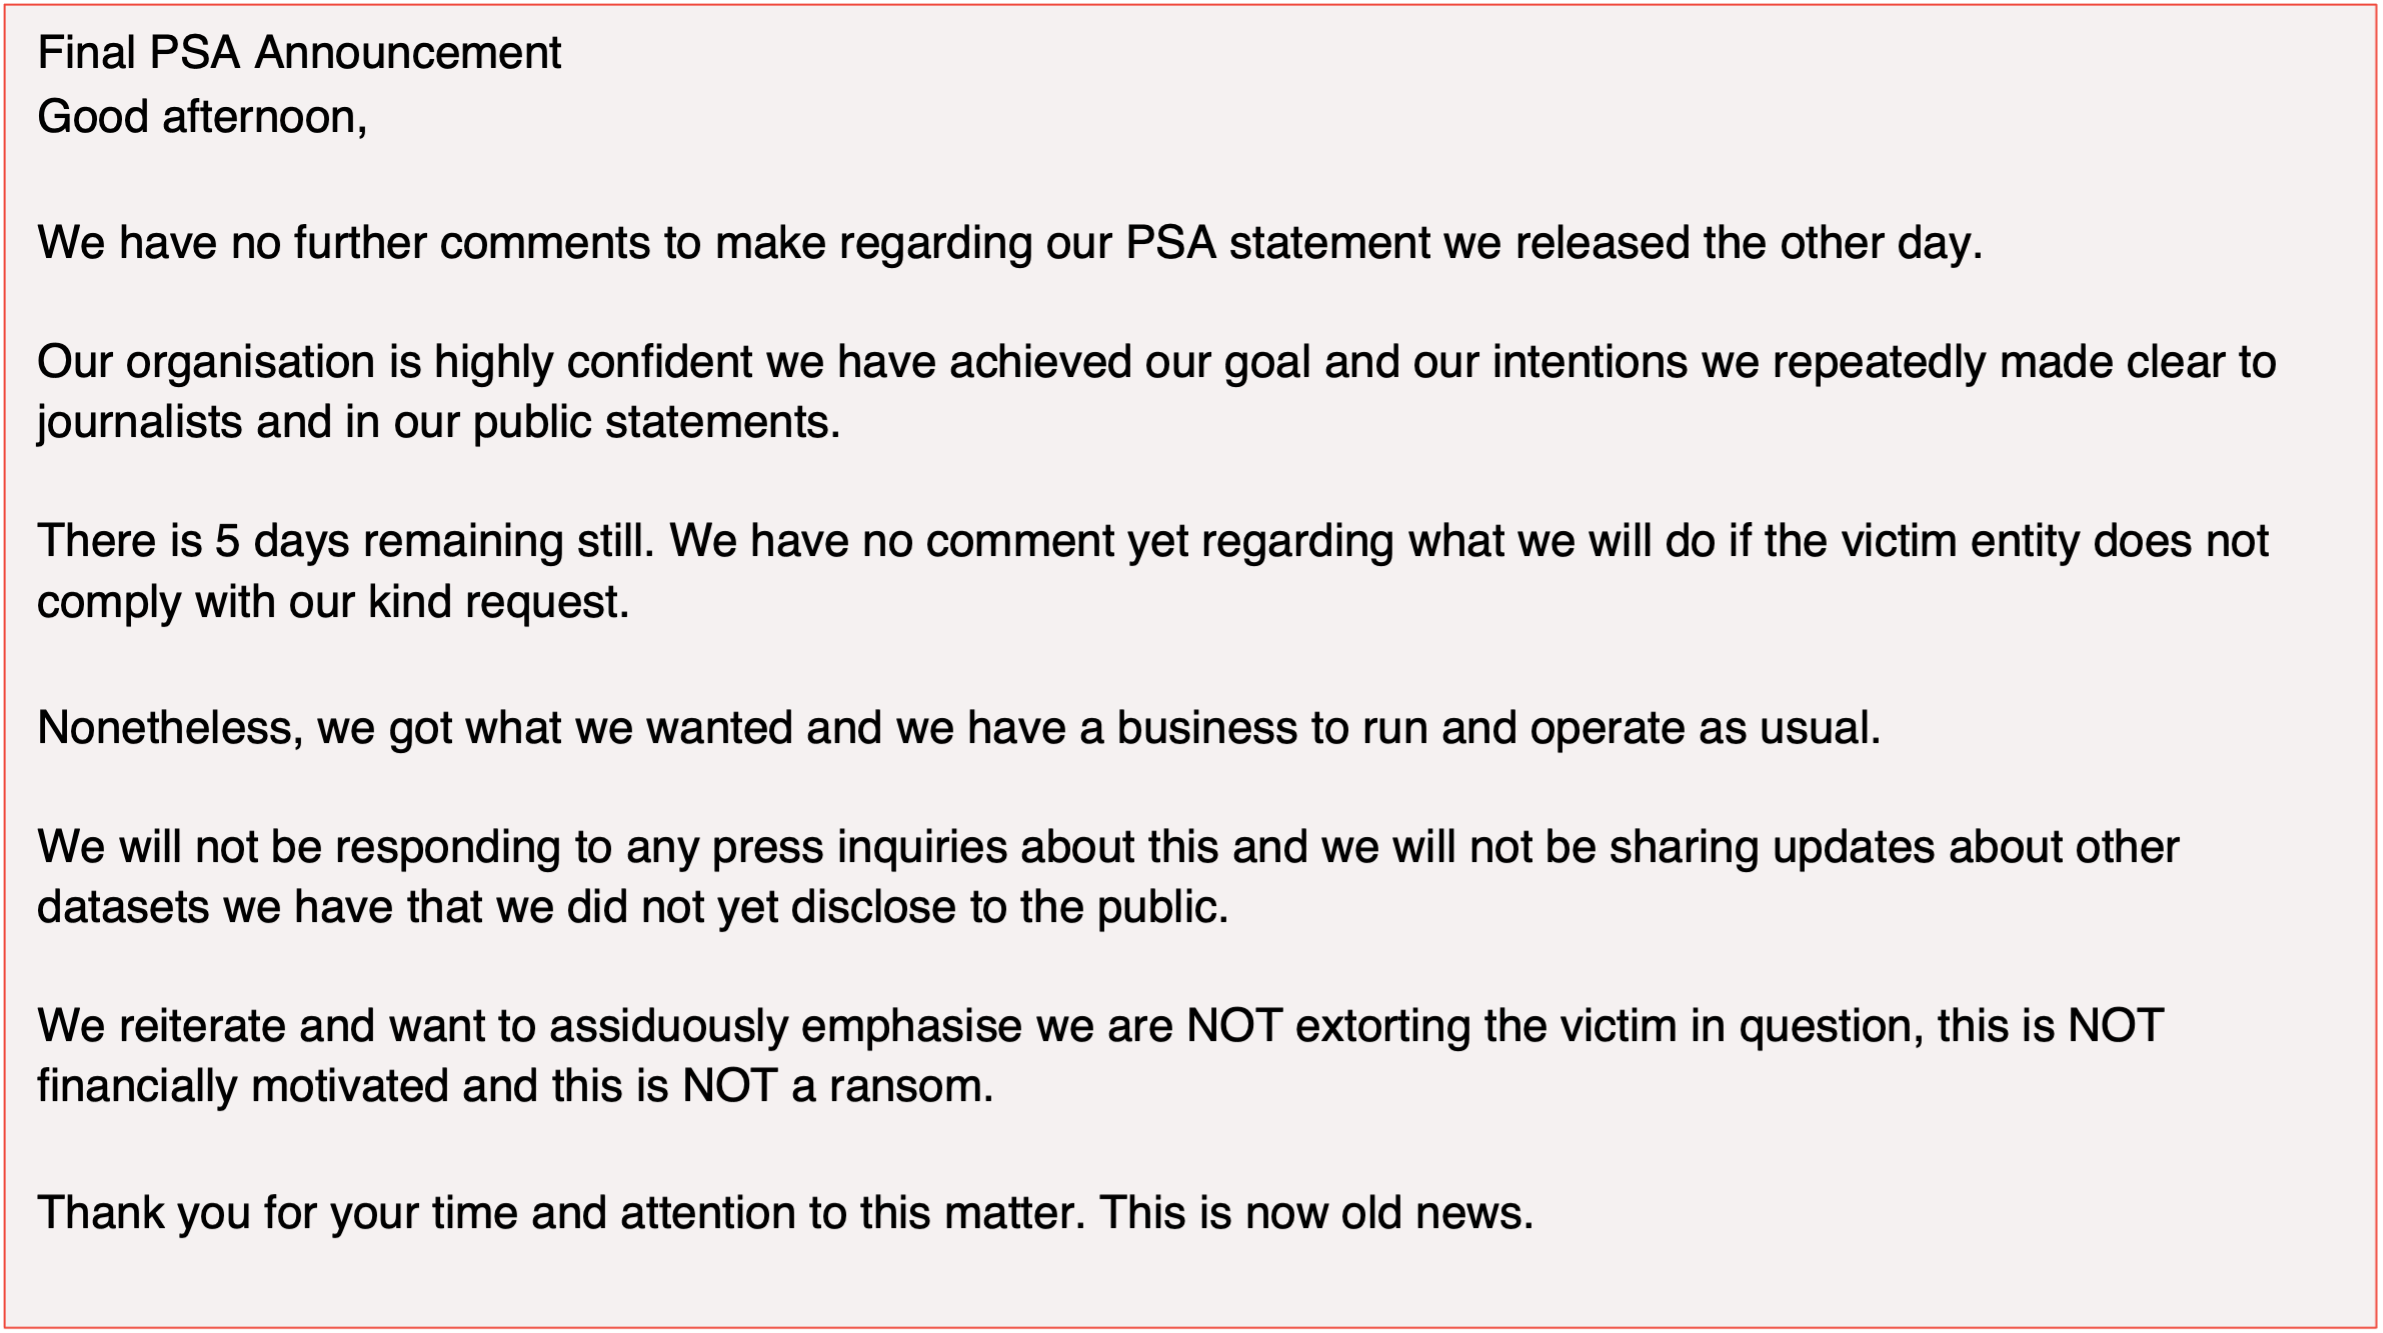
Conclusion
Si ces données étaient obtenues, cela représenterait une grave violation des données du personnel du FBI qui pourrait être utilisée à des fins de ciblage. Cela semble être une escalade d’activité de la part du groupe qui avait auparavant ciblé des organisations pour des raisons financières, alors qu’ils affirment que ce n’était pas une motivation financière.
Le raisonnement pour le ciblage met également en évidence le fait que leur groupe surveille les informations partagées à leur sujet et conteste certaines des analyses qui ont été menées. Cibler le FBI pourrait avoir de sérieuses conséquences pour le groupe, certains membres ayant déjà fait l’objet de poursuites, le groupe étant déjà sur le radar des forces de l’ordre.
Il reste à voir si les données seront publiées à la fin de la période de 5 jours, Illicit Trade FR continuera à surveiller les mises à jour.