
if ( !emtpy($headline_subheadline ) ) : ?>
Et si « MFA activé » en disait beaucoup moins aux responsables de la sécurité qu’ils ne le pensent sur la qualité de la protection réelle de leurs comptes ?
endif; ?>
Depuis près d’une décennie, l’authentification multifacteur est le contrôle vers lequel se tournent tous les responsables de la sécurité lorsqu’on leur demande comment ils ont réduit le risque de piratage de compte. Il figure sur presque toutes les listes de contrôle de conformité et presque tous les questionnaires de cyber-assurance, et pour cause : l’ajout d’un deuxième facteur à un mot de passe de connexion a mis fin à une part énorme des attaques basées sur les informations d’identification, et les organisations qui l’ont adopté très tôt ont constaté les bénéfices d’une diminution du nombre de comptes compromis.
Cette confiance est désormais dépassée, et de nombreuses équipes de sécurité ne l’ont pas encore pleinement prise en compte. Le taux d’adoption de l’AMF communiqué à un conseil d’administration ou à un auditeur fait rarement la distinction entre la méthode utilisée pour le satisfaire. Une notification push et une clé de sécurité matérielle comptent toutes deux comme « MFA activé » dans le même rapport de conformité, tout comme un code à usage unique envoyé par SMS, bien qu’il se situe à des points très différents sur le spectre de ce qu’un attaquant peut vaincre. La violation d’Uber en 2022, l’incident de MGM Resorts et une liste croissante d’intrusions d’entreprise remontant à des services d’assistance compromis partageaient tous la même cause profonde : la MFA était présente, et la MFA a toujours échoué, car la méthode en place n’a jamais été conçue pour résister à un attaquant ciblé.
Là où push et OTP échouent
La MFA par notification push est arrivée en premier pour la plupart des organisations, principalement parce qu’elle représentait la voie de moindre résistance : rien à retenir pour l’utilisateur, rien à saisir et le service informatique pouvait l’activer dans toute l’entreprise en un après-midi. Cette même facilité de déploiement s’est avérée être exactement ce qui a facilité la rupture. Les attaquants ont compris qu’ils n’avaient pas besoin de voler quoi que ce soit de sophistiqué. Ils avaient juste besoin d’un mot de passe volé et de la volonté d’envoyer la même invite d’approbation au téléphone de quelqu’un encore et encore, parfois pendant des heures, jusqu’à ce que l’utilisateur soit suffisamment ennuyé – ou suffisamment fatigué ou suffisamment confus – pour appuyer sur approuver. Les équipes de sécurité appellent cela la fatigue push ou le bombardement MFA. Cela fonctionne assez souvent pour que ce soit désormais l’un des moyens les plus courants pour les attaquants de contourner l’authentification MFA qui est techniquement « activée ».
Le problème OTP est plus simple et plus laid que la fatigue de poussée. C’est juste un code, et un code peut être obtenu. Parfois, un attaquant convainc un opérateur de téléphonie mobile de déplacer le numéro de téléphone d’une victime sur une carte SIM qu’il contrôle – une arnaque qui draine discrètement les portefeuilles cryptographiques et les comptes de messagerie d’entreprise depuis des années maintenant. Mais de plus en plus, cela ne demande même plus beaucoup d’efforts. Les kits de phishing construits autour d’outils de proxy inverse peuvent désormais intercepter un OTP en temps réel : la victime saisit son mot de passe et son code dans ce qui ressemble à une page de connexion normale, ignorant que la page transfère discrètement tout vers le site réel au nom de l’attaquant, session et tout.
Les deux modes de défaillance partagent un simple écart de conception. La méthode d’authentification ne vérifie jamais que la personne approuvant la connexion et le système qui la demande communiquent avec la même destination légitime. C’est la propriété que les attaquants exploitent, et c’est exactement la propriété pour laquelle les nouvelles normes ont été conçues.
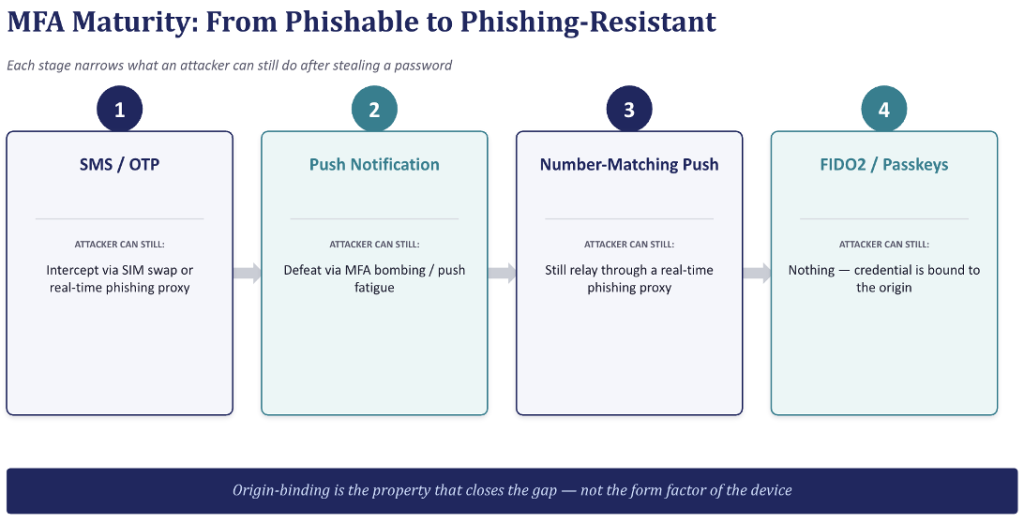
La propriété qui comble l’écart
Demandez ce qui empêche un site de phishing de fonctionner contre FIDO2 ou un mot de passe, et la réponse n’est pas l’intelligence, mais les mathématiques. Un mot de passe n’a aucun code à voler en premier lieu. Ce qui est créé lors de l’inscription est une paire de clés cryptographiques verrouillée sur un site Web, de manière permanente, et un domaine similaire n’est tout simplement pas ce site Web, aussi convaincant qu’il paraisse à un œil humain. Le navigateur vérifie l’origine avant que quoi que ce soit d’autre ne se produise, constate qu’elle ne correspond pas et la tentative de connexion s’arrête immédiatement – avant que l’utilisateur puisse se laisser tromper et approuver quelque chose qu’il ne devrait pas.
Cette liaison d’origine est tout l’enjeu, et cela vaut la peine d’être précis à ce sujet, car les fournisseurs commercialisent une large gamme de produits sous l’étiquette « résistant au phishing » sans qu’ils répondent tous à la barre. Une clé matérielle qui autorise toujours une option OTP de secours n’est pas résistante si cette solution de secours reste accessible. Une clé d’accès stockée de manière non sécurisée sur un appareil partagé ou non géré réduit l’écart mais ne le comble pas complètement. La force du contrôle dépend du chemin d’authentification complet, et pas seulement du lien le plus fort qu’il contient.
La migration que personne ne veut admettre est difficile.
Si l’argument technique en faveur d’une MFA résistante au phishing est aussi fort, la question naturelle est de savoir pourquoi tant d’organisations fonctionnent encore grâce au push et à l’OTP. La réponse honnête n’est pas l’ignorance. C’est une friction, et prétendre le contraire n’aide personne à planifier une migration.
Les systèmes sur site plus anciens n’ont pas été conçus avec WebAuthn, et certaines plates-formes SaaS n’étaient pas non plus encore largement utilisées. Quelqu’un finit donc par se lancer dans un contrôle compensatoire ou par trouver une solution de contournement, car l’extraction et le remplacement ne sont pas réalistes dans la plupart des délais. Les clés matérielles ne sont pas non plus gratuites : multipliez même un coût modeste par utilisateur sur un effectif important, et cela s’additionne rapidement, et contrairement à une notification push, une clé perdue ou endommagée se transforme en un véritable ticket d’assistance. Ensuite, il y a ce que personne n’aime admettre à voix haute : les employés qui ont l’habitude d’appuyer sur leur téléphone en deux secondes vont remarquer et se plaindre lorsque le nouveau processus nécessite de sortir une clé physique d’un sac et de la brancher. Rien de tout cela ne signifie que la migration n’en vaut pas la peine. Cela signifie qu’il a besoin d’un plan de déploiement au lieu d’un mémo disant à tout le monde de changer d’ici vendredi.
Commencer petit, exprès
Les organisations qui réalisent de réels progrès dans ce domaine ne convertissent pas l’ensemble de leur personnel du jour au lendemain. Ils commencent là où le risque est concentré et où la résistance au changement est la plus faible : les comptes d’administrateur, l’accès au fournisseur d’identité et toute personne ayant la possibilité de réinitialiser les informations d’identification d’un autre utilisateur. Ce sont les comptes que les attaquants ciblent en premier, précisément parce que la compromission d’un compte déverrouille tout en aval, et ce sont également les comptes où une petite population d’utilisateurs techniquement compétents peut absorber un nouveau flux de travail sans trop de perturbations.
Viennent ensuite la finance et l’ingénierie, ainsi que tout autre groupe travaillant à proximité de systèmes sensibles. Les applications existantes qui ne peuvent pas encore prendre en charge la nouvelle norme ne bénéficient pas d’un laissez-passer permanent : elles bénéficient entre-temps d’une politique d’accès conditionnel et d’un délai réel pour la fermeture de l’exception. L’OTP par SMS devrait bénéficier du même traitement, mais avec moins de patience. De toutes les méthodes encore couramment utilisées, leurs faiblesses sont les mieux documentées et les plus activement exploitées, c’est exactement pourquoi elles devraient avoir une date d’expiration au lieu de rester indéfiniment comme solution de repli.
Les attaquants se sont déjà réorganisés autour du MFA déployé par la plupart des organisations il y a des années. Attendre un incident plus important pour justifier la migration n’est pas une stratégie ; il y a fort à parier que votre organisation ne sera pas la prochaine. Commencez par un audit honnête : il ne s’agit pas de savoir quels comptes sont activés par MFA, mais quelle méthode protège chacun d’entre eux.