
if ( !emtpy($headline_subheadline ) ) : ?>
La rotation des mots de passe des machines ne suffit pas si ces informations d’identification continuent de fonctionner entre les rotations. Un accès de courte durée et une appropriation claire peuvent contribuer à combler l’écart.
endif; ?>
Demandez à votre responsable de l’infrastructure qui possède le compte de service derrière le lot de financement au jour le jour et notez combien de temps prend la réponse. Dans de nombreux environnements que j’ai examinés, l’ingénieur qui l’a configuré est parti il y a des années et le mot de passe se trouve depuis dans un coffre-fort, ou parfois dans un simple fichier de configuration. Il comporte généralement toujours des autorisations dimensionnées pour une migration qui s’est terminée avant que quiconque dans l’équipe actuelle ne le rejoigne, de sorte que les gens le laissent tranquille plutôt que de risquer de casser quelque chose que personne ne comprend vraiment.
Multipliez cela à travers le paysage, et les chiffres deviennent rapidement inconfortables. Palo Alto Networks a interrogé plus de 2 900 responsables de la sécurité pour son paysage de sécurité des identités 2026 et a trouvé en moyenne 109 identités de machine pour chaque identité humaine.
Je traiterais n’importe quel ratio avec une certaine prudence, car chaque fournisseur compte les identités différemment. Il est beaucoup plus difficile d’écarter la conclusion du même rapport selon laquelle 61 % des demandes d’accès privilégié sont toujours satisfaites avec un privilège permanent, au lieu d’être accordées sur demande. Entro Labs a également examiné l’âge de ces identités. Près de la moitié avaient plus d’un an et 7,5 % existaient depuis cinq à dix ans.
Au cours de la dernière décennie, la plupart des programmes de sécurité ont déployé de réels efforts pour contrôler les administrateurs humains via PAM. Les comptes de machines avaient tendance à bénéficier d’un coffre-fort et d’un calendrier de rotation, et dans la plupart des programmes sur lesquels j’ai travaillé, c’est à peu près là que les efforts se sont arrêtés.
Pourquoi la rotation ne vous fait gagner que du temps
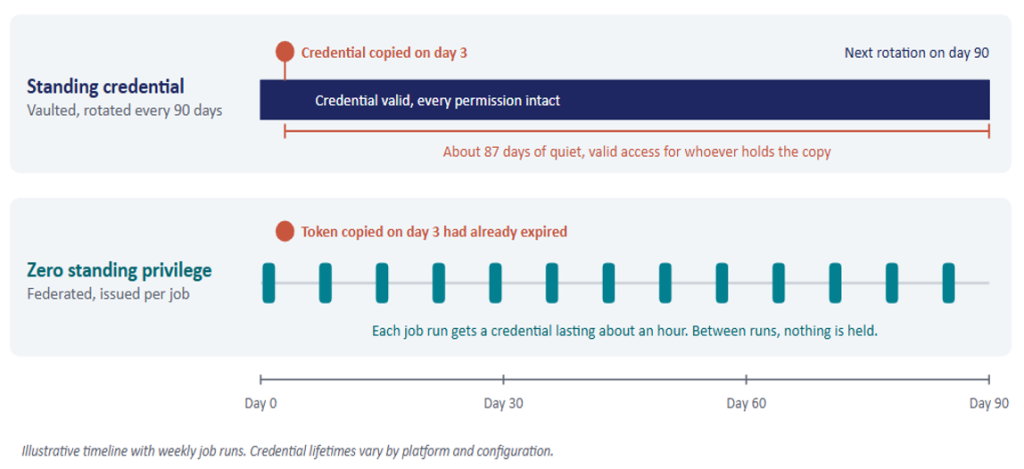
Il est préférable de conserver et de faire pivoter le mot de passe d’un compte de service en le laissant codé en dur dans un script, et je ne conseillerais à personne de retirer un coffre-fort qui fonctionne. La rotation modifie le secret, même si elle laisse l’accès exactement tel qu’il était. Entre un changement et le suivant, les informations d’identification restent valides avec toutes les autorisations intactes, lisibles partout où l’application les récupère. Si un attaquant le copie quelques jours dans un cycle de quatre-vingt-dix jours, il dispose de près de trois mois pour l’utiliser en toute discrétion. Les intégrations OAuth aggravent la situation, car un jeton d’actualisation peut continuer à se renouveler longtemps après que quelqu’un se souvienne de l’avoir accordé.
La campagne Salesloft Drift d’août 2025 est l’exemple récent le plus clair que je puisse citer. Google Threat Intelligence Group a signalé que l’acteur qu’il suit sous le nom d’UNC6395 a utilisé des jetons OAuth et d’actualisation volés liés à l’intégration Drift pour extraire des données des instances client Salesforce entre le 8 et le 18 août, et plus de 700 organisations ont été impliquées. Étant donné que les jetons étaient authentiques et que personne ne se connectait, il n’y avait aucune invite MFA à se déclencher et rien d’inhabituel à remarquer par la couche d’authentification. Je soupçonne que de nombreux clients concernés auraient eu du mal à nommer qui, dans leur propre équipe, avait approuvé cette intégration en premier lieu.
Je voudrais que chaque DSI examine de près ce que recherchent les attaquants. Les clients ont été invités à rechercher dans leurs enregistrements Salesforce des secrets tels que les clés AWS et les jetons Snowflake, car les cas d’assistance sont un endroit courant où le personnel peut coller des informations d’identification lors du dépannage. En d’autres termes, le jeton permanent volé était utilisé pour rechercher d’autres jetons permanents dans d’autres systèmes. Salesloft a ensuite lié l’accès initial à une compromission de son compte GitHub en mars, des mois avant le début du vol.
À quoi ressemble le privilège zéro pour une machine
Sans privilège permanent, une identité de machine ne détient aucun accès utilisable tant qu’elle reste inactive. Lorsqu’il a du travail à faire, il prouve qui il est à un moteur de politique et récupère un identifiant de courte durée limité à ce travail, qui expire de lui-même une fois le travail terminé.
La plupart d’entre vous auront déjà quelque chose de ce genre à proposer, généralement sous forme d’élévation juste à temps via une plate-forme PAM. Les charges de travail ont tendance à y parvenir via la fédération d’identité de charge de travail. La charge de travail présente un jeton signé provenant d’une plate-forme à laquelle la cible fait déjà confiance, telle qu’un cluster Kubernetes ou un pipeline CI, et l’échange contre un accès temporaire. Le déploiement d’actions GitHub dans AWS est le cas le plus simple à imaginer. Le pipeline demande un jeton OIDC à GitHub, AWS le vérifie par rapport à une politique de confiance liée à ce référentiel et la tâche s’exécute sous un rôle dont les informations d’identification durent environ une heure par défaut. Aucune clé d’accès n’est stockée dans le dépôt à aucun moment. L’action d’authentification de Google pour GitHub recommande la fédération des clés de compte de service exportées pour les mêmes raisons, avertissant que ces clés ont une durée de vie longue et nécessitent le même soin qu’un mot de passe.
Y arriver sans interrompre la production
Le privilège zéro total sur chaque identité de machine n’est pas réalisable dans la plupart des entreprises à l’heure actuelle, et cela vaut la peine de le dire clairement à votre conseil d’administration. Les applications plus anciennes qui se connectent à une base de données avec un nom d’utilisateur et un mot de passe ne se fédéreront pas, et de nombreuses appliances de fournisseurs n’acceptent qu’une clé API statique. Les praticiens décrivent de plus en plus un privilège proche de zéro comme un objectif réaliste pour les machines, et c’est ainsi que je le définirais également.
Tout commence par un inventaire. Vous avez besoin de toutes les informations d’identification de la machine au même endroit, y compris l’OAuth qui accorde la conservation de vos intégrations SaaS, avec un propriétaire humain nommé enregistré pour chacune. Le champ propriétaire peut ressembler à une surcharge administrative, mais un compte sans propriétaire a tendance à survivre à chaque exercice de nettoyage, car personne n’a le pouvoir d’approuver sa désactivation. Une fois la liste existante, triez-la en fonction de ce qu’un attaquant pourrait atteindre avec chaque identifiant. Les pipelines CI/CD et les rôles d’administrateur cloud se retrouvent généralement en tête, et il se trouve également que c’est là que la fédération est la plus mature, donc le déplacement des pipelines vers OIDC a tendance à être l’une des premières victoires.
Les applications SaaS connectées méritent un regard séparé. Beaucoup d’entre eux ont été approuvés il y a des années avec une portée large, souvent par une équipe commerciale plutôt que par une équipe de sécurité, et personne ne les a revus depuis. Réduisez les portées à ce que chaque intégration utilise réellement. Il est également juste de demander aux fournisseurs comment ils stockent les jetons d’actualisation qu’ils détiennent en votre nom, et après Drift, un fournisseur ayant accès à votre CRM devrait avoir une réponse toute prête.
Certains systèmes ne se fédéreront pas avant des années. Dans ces cas-là, vous pouvez toujours réduire la durée de vie d’un identifiant, même si vous ne pouvez pas modifier ce qu’il est autorisé à faire. Les secrets dynamiques émis par Vault fonctionnent bien ici, le compte de base de données étant créé au démarrage de la session et supprimé à sa fermeture, et l’application nécessite généralement peu ou pas de réécriture.
Pour les rapports du conseil d’administration, le nombre que je suivrais est la part d’accès aux machines accordée sur demande par rapport à la part détenue en permanence. Attendez-vous à ce que la première lecture soit médiocre. Cela vaut toujours la peine de le présenter au tableau dès le début, car le changement d’un trimestre à l’autre en dit beaucoup plus sur les progrès qu’un simple instantané.