
21 octobre 2026
Introduction
Le 21 octobre 2026, les responsables de PHP ont publié des correctifs d’urgence pour deux failles critiques d’exécution de code à distance, CVE-2026-109618 et CVE-2026-109619, qui ont été identifiées grâce à l’utilisation de l’IA. En quelques heures, les agences gouvernementales de plusieurs pays ont demandé aux opérateurs d’envisager de mettre les sites hors ligne jusqu’à ce qu’ils puissent mettre à jour le problème. Ils ont également fermé leurs propres sites Web, les sites Web du gouvernement finlandais, ceux du conseil municipal d’Édimbourg et la BBC ont tous supprimé des pages Web, ainsi que d’innombrables autres.
Il en a été de même pour les administrateurs des forums Darkweb populaires ; BreachForums, DarkForums et PwnForums.
Qu’est-ce que PHP
PHP, qui représente PHP : Préprocesseur Hypertexte, est un langage de script côté serveur gratuit et open source conçu spécifiquement pour le développement Web.
Contrairement aux langages côté client comme HTML, CSS ou JavaScript qui s’exécutent dans votre navigateur Web, le code PHP fonctionne entièrement sur le serveur Web. Lorsqu’un utilisateur demande une page, le serveur traite le code PHP pour assembler dynamiquement le contenu (par exemple en extrayant des données d’une base de données), le traduit en HTML standard et renvoie la page terminée au navigateur de l’utilisateur.
La société de sécurité Wiz estime que PHP alimente environ 70 % des sites Web dans le monde.
Ce qui s’est passé
Les deux failles identifiées permettent l’exécution de code à distance. PHP a évalué chacun d’entre eux CVSS 9.2, et le CERT-EU affirme qu’un score à ce niveau implique une exploitation sans authentification, selon SecurityWeek. Les rapports publics suggèrent que chaque version de PHP à partir de PHP 5 est affectée. La NSA a déclaré que de telles failles « fournissent souvent un chemin direct vers le système de fichiers ou la base de données du serveur ».
Les chercheurs ont trouvé les bogues à l’aide du modèle GPT-5.6 Sol d’OpenAI, et Wiz les a trouvés indépendamment avec des modèles d’IA frontaliers, selon Cybersecurity Dive. SecurityWeek rapporte que des détails ont fait surface en ligne avant la divulgation coordonnée prévue par PHP. PHP avait prévu des correctifs pour 14h00 UTC le 21 octobre et a publié des mises à jour d’urgence ce jour-là.
La réponse est allée bien au-delà des correctifs de routine. Les agences gouvernementales du Royaume-Uni, du Canada, de l’Australie et de l’UE (CERT-EU) ont exhorté les opérateurs à mettre leurs sites hors ligne jusqu’à ce qu’ils puissent mettre à jour PHP. Le gouvernement finlandais et la Chambre des représentants néerlandaise ont déconnecté leurs sites le même jour. Un chercheur a estimé que plus de 1,3 million de sites Web sont vulnérables.
Comment le Darknet a réagi
Trois forums majeurs sont également devenus sombres. BreachForums, DarkForums et PwnForums sont hors ligne au moment de la rédaction pendant que leurs opérateurs attendent que PHP soit corrigé. Les administrateurs ont annoncé les pannes sur Telegram le 21 octobre.
Le modérateur de BreachForums, sous le nom de HasanBroker, a écrit : « BreachForums sera hors ligne pendant un petit moment jusqu’à ce que PHP soit corrigé à l’échelle mondiale, nous prenons notre sécurité au sérieux. » DarkForums a publié : « DF restera hors ligne jusqu’à ce que PHP ait été corrigé à l’échelle mondiale. »
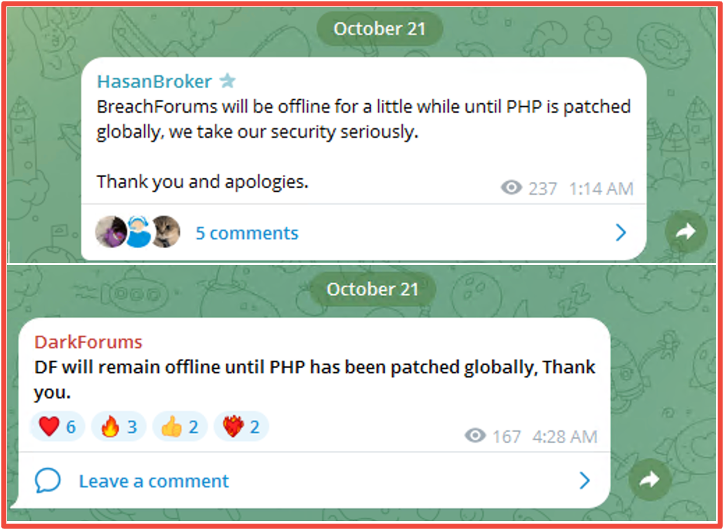
Leurs sites étant en panne, les opérateurs se sont ensuite tournés vers Telegram, une plateforme adjacente au darknet, pour atteindre leurs communautés et les informer des raisons pour lesquelles leurs sites étaient en panne. Ces canaux Telegram sont souvent utilisés pour partager des messages et des mises à jour sur les sites ainsi que pour faire connaître de nouvelles entreprises et des fuites importantes. Dans les messages publiés, les deux administrateurs ont utilisé la phrase « nous prenons notre sécurité au sérieux ». Ces forums contiennent les e-mails des membres, les adresses IP, les messages privés et les informations d’identification. Un forum compromis expose les personnes qui l’utilisent et les opérateurs savent que leurs plateformes sont des cibles. Bien qu’ils partagent souvent ce type de données sur leurs victimes, les administrateurs des forums darkweb prennent la sécurité de leur site au sérieux par crainte des mesures policières, en particulier des saisies de sites et des prétendues opérations de pots de miel.
De nombreux forums Darkweb fonctionnent sur la même pile logicielle que l’Internet légitime, et lorsque la pile tombe en panne, les communautés criminelles semblent se démener pour la corriger immédiatement, tout comme les communautés d’entreprises et gouvernementales. L’exécution de code à distance permettrait à un attaquant d’exécuter des commandes sur le serveur du forum et d’atteindre sa base de données, qui contient les e-mails des membres, les adresses IP, les messages privés et les informations des administrateurs. Ils craignent non seulement les forces de l’ordre, mais aussi les concurrents au sein de leur propre communauté qui exploitent régulièrement les vulnérabilités pour leur propre profit.
Pourquoi c’est important au-delà des forums
Les pannes du forum sont la partie visible. L’effet le plus important est l’effet de l’exécution de code à distance sur un serveur PHP sur l’économie de données qui se cache derrière lui. Un attaquant qui exécute du code sur un serveur Web peut souvent atteindre son système de fichiers et sa base de données, où se trouvent les enregistrements clients, les informations d’identification et les documents internes. Ces données ne restent pas sur le serveur compromis et peuvent apparaître ultérieurement sur les marchés du darknet, les forums et les sites de fuite.
Bien que Vision n’ait pas encore montré les données volées liées à ces CVE, les événements d’exploitation massive passés nous donnent une raison de les surveiller et pourquoi les opérateurs de forums darknet « prennent la sécurité au sérieux ».
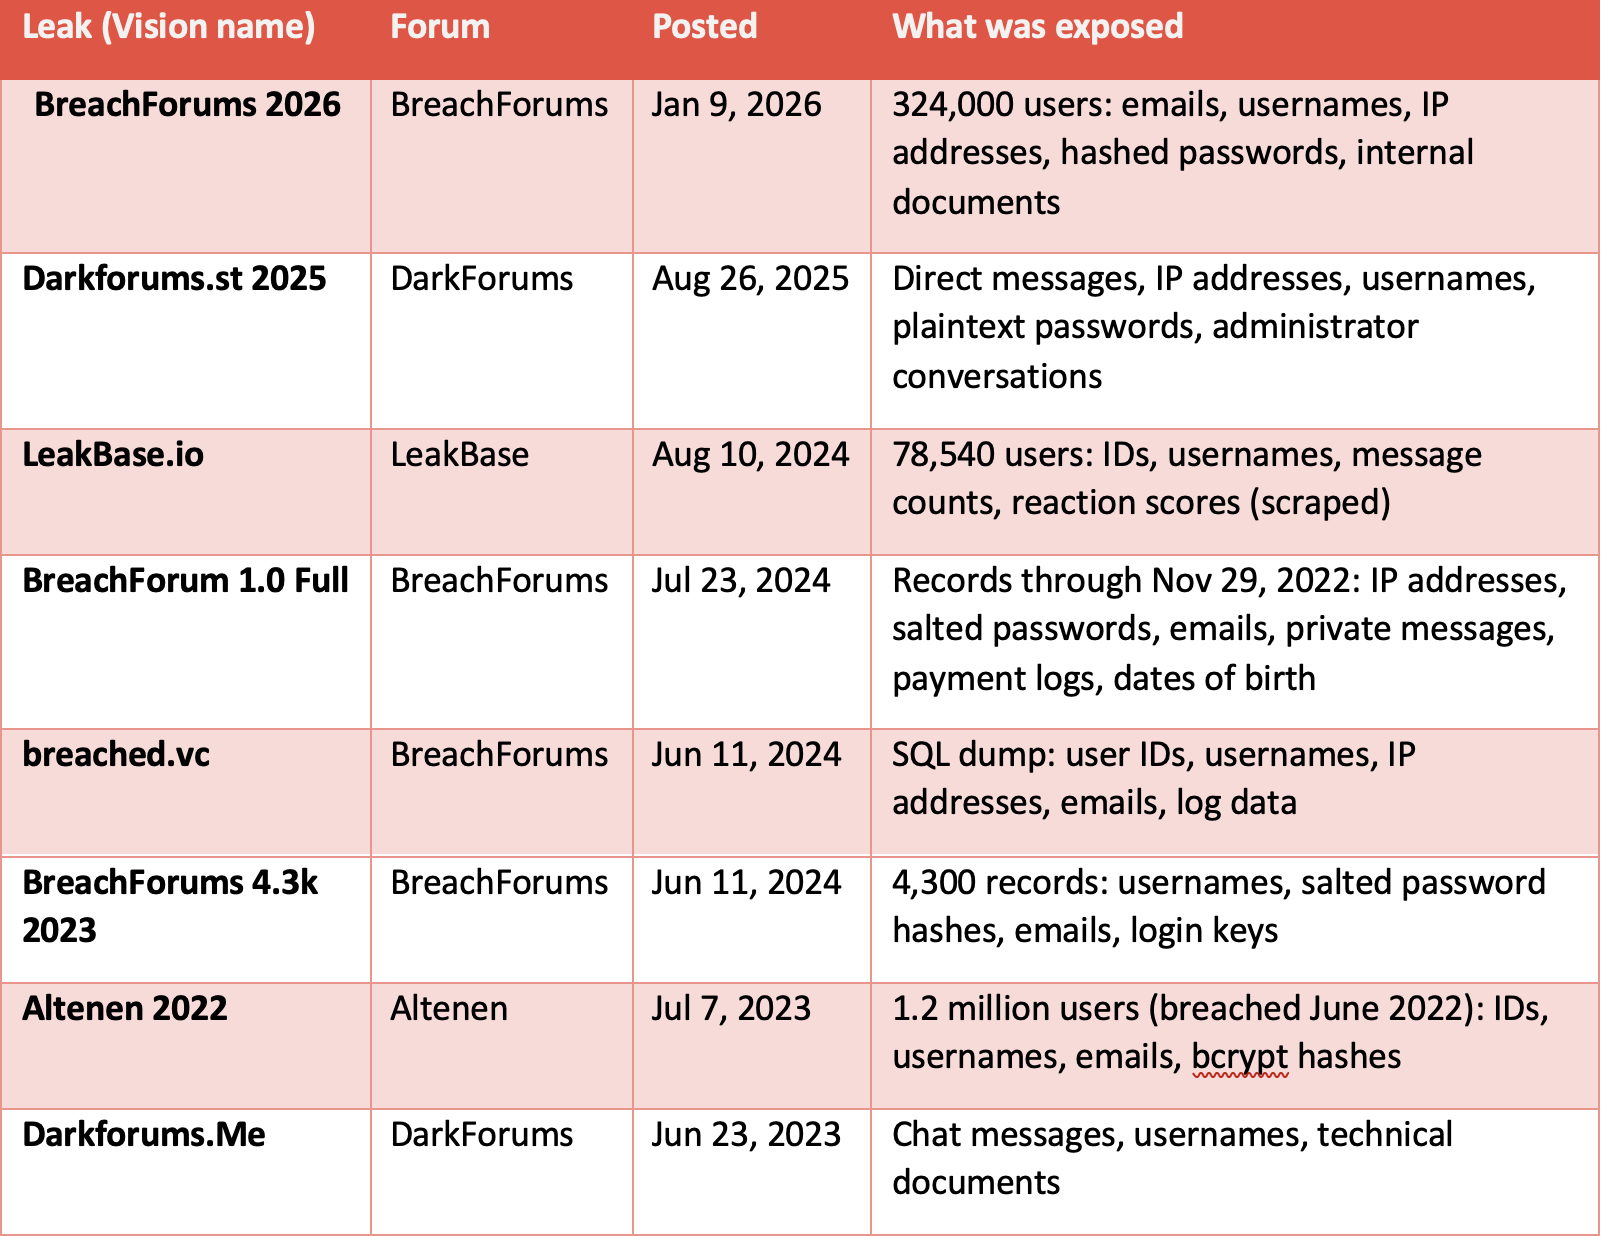
Ce que les défenseurs devraient faire maintenant
- Corrigez PHP. Mettez à jour chaque déploiement PHP vers la version corrigée et mettez les systèmes hors ligne si vous ne pouvez pas appliquer le correctif rapidement, comme l’ont conseillé les agences britanniques, canadiennes, australiennes et européennes.
- Trouvez PHP que vous ne connaissiez pas. Vérifiez les plates-formes CMS, les plugins, les outils internes et les portails hébergés par les fournisseurs. L’exposition concerne autant les logiciels tiers que les vôtres.
- Chassez à reculons. Les détails ont circulé avant l’expédition des correctifs, alors examinez les journaux du serveur Web et les systèmes de fichiers pour détecter les shells Web et les processus enfants inattendus à partir du 20 octobre.
- Surveillez le darknet pour une exposition en aval. Surveillez vos domaines, les informations d’identification de vos employés et les données de vos clients, ainsi que les fournisseurs qui hébergent vos applications PHP.
La surveillance du Darknet est la plus importante à la quatrième étape. L’application de correctifs ferme la porte, mais elle ne vous indique pas si quelqu’un l’a franchie en premier. Illicit Trade FR Vision indexe les forums, les marchés, les chats et les sites de fuite où apparaissent les données volées, afin que les équipes de sécurité puissent détecter leur exposition avant qu’elles ne soient utilisées à mauvais escient.