
20 octobre 2026
Un aperçu des nouvelles fonctionnalités, des améliorations de la plateforme et des mises à jour des données en juillet, août et septembre.
Ce trimestre s’est concentré sur trois thèmes : les cas comme lieu unique pour vos recherches, conclusions et alertes ; des vues de recherche et d’exploration plus claires et plus ciblées ; et les premiers enregistrements structurés de fuites de données, ainsi que de nouvelles analyses de marché et des fuites notables collectées ce trimestre. Gardez un œil sur des données plus structurées au cours des prochains trimestres.
Les dossiers deviennent le lieu de votre travail
Les enquêtes produisent trois types de résultats : les recherches, les résultats obtenus par ces recherches et les alertes qui vous avertissent lorsque quelque chose change. Jusqu’à présent, les outils personnels et les étuis contenaient ces pièces à différents endroits. Ce trimestre, nous les avons réunis. Les requêtes constituent désormais le seul endroit où une recherche est enregistrée, un résultat est capturé et une alerte est examinée. Avec tout au même endroit, nous nous sommes efforcés de rendre les dossiers plus rapides à utiliser, en commençant là où le travail commence.
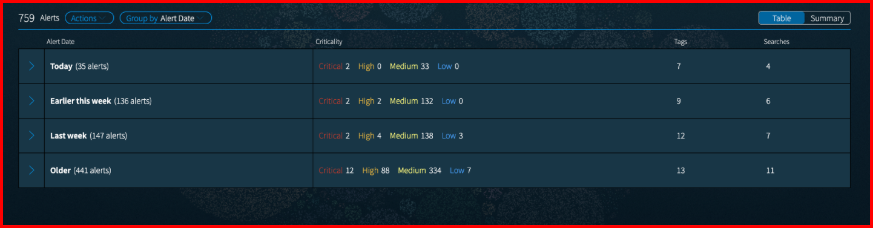
Le menu Outils de la barre de recherche comprend désormais Outils de cas qui met vos recherches et bloque en un seul clic. Tu peux Épingler une affaire par défaut, afin de ne pas interrompre votre flux à chaque découverte. Les alertes reçoivent le même traitement. Un nouveau Groupe d’alerte de cas La fonctionnalité organise vos alertes par date d’alerte, balise, recherche ou criticité, et chaque groupe affiche un résumé, afin que vous puissiez décider par où commencer. Lorsqu’une enquête se termine, Archivage des dossiers sépare les requêtes actives et archivées sur la page d’accueil des requêtes, ce qui permet de ne pas gêner le travail terminé.
Mises à jour des données : des fuites structurées arrivent
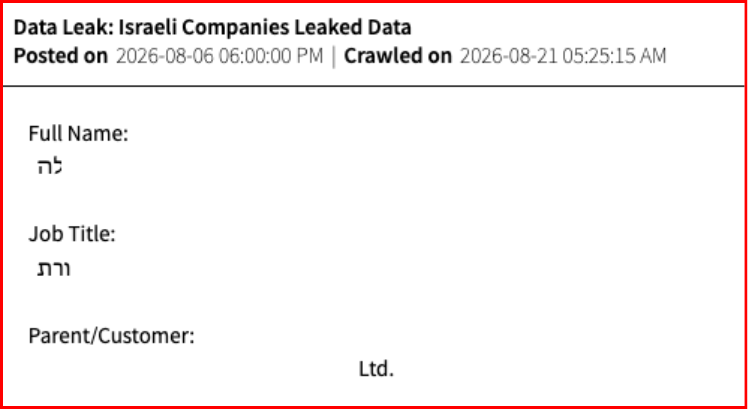
Les fuites de données structurées, désormais disponibles dans Vision, transforment chaque fuite en enregistrements que vous pouvez interroger, filtrer et lire par champ. Chaque enregistrement est organisé en 40 attributs maximum, avec des balises de classification qui permettent de détecter les menaces liées à l’entreprise, aux finances, à l’identité et aux appareils. Les titres d’origine de la source sont conservés et affichés à côté de leurs valeurs de données, afin que le contexte du fichier source ne soit pas perdu. Les options de dates sont également plus riches, avec des dates collectées et publiées disponibles, et il existe de nombreuses autres nouvelles fonctionnalités à explorer.
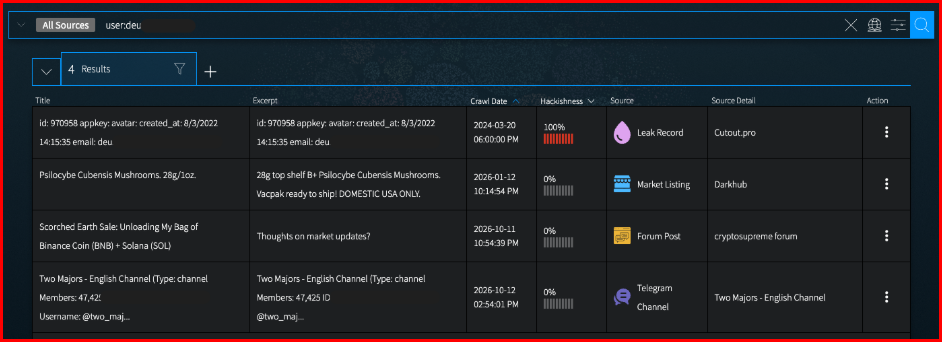
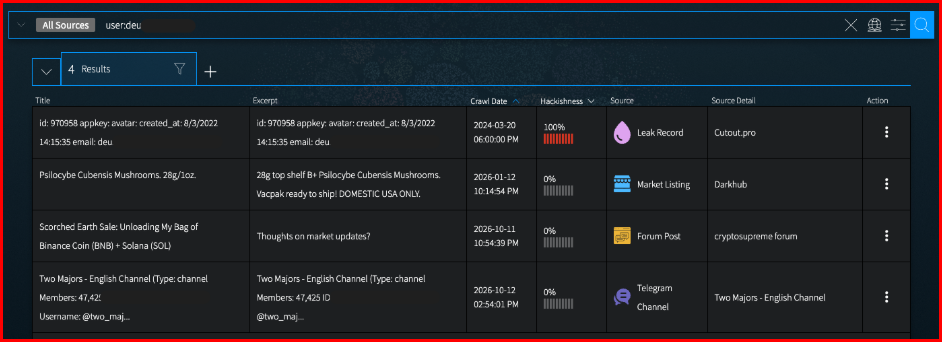
Les requêtes sont également plus précises. Les recherches de nom d’utilisateur et d’alias atteignent désormais des enregistrements de fuite structurés, et elles sont particulièrement puissantes aux côtés d’autres sources Illicit Trade FR telles que les publications sur le forum et les messages de discussion lorsque vous suivez l’activité des acteurs. Un identifiant qui apparaît dans un enregistrement de fuite peut être suivi vers les forums et les discussions où le même identifiant est actif.
Le contenu structuré des fuites est aujourd’hui pris en charge dans la recherche générale et l’API de recherche, et d’autres sont à venir. Les clients peuvent demander un accès bêta à notre prochaine API Leaks, qui ajoutera des fonctionnalités de requête améliorées et des fonctionnalités de résumé.
Analyses de marché et rapports
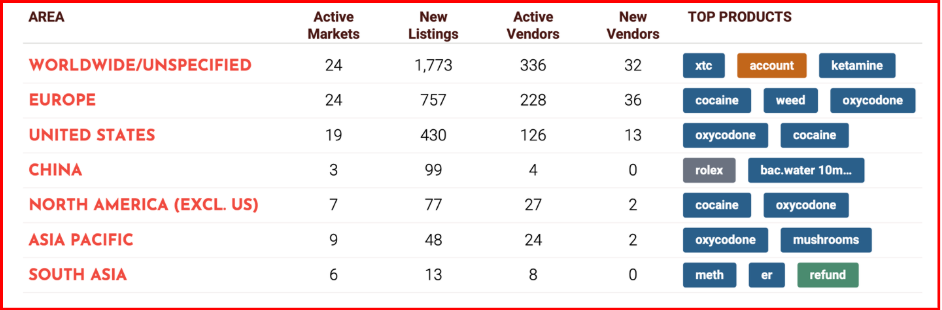
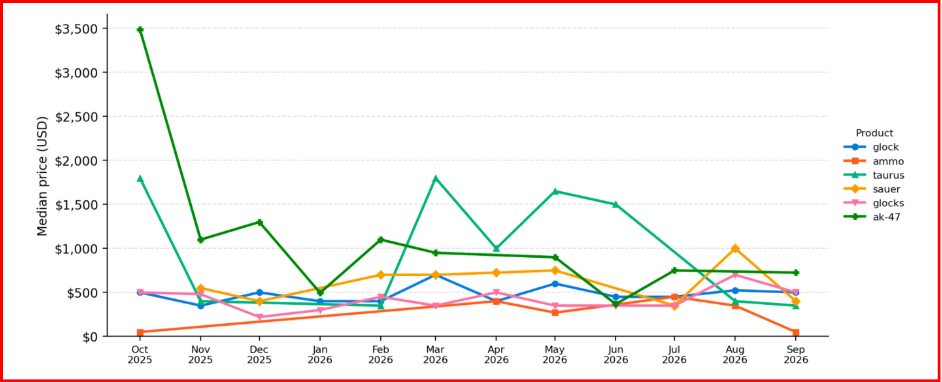
Les données du marché du Darknet sont plus utiles lorsqu’elles deviennent une vision sur laquelle vous pouvez agir. DarkMart™, la collection structurée de contenu du marché darknet de Illicit Trade FR, nous donne les listes, les fournisseurs, les prix et les détails d’expédition pour construire cette vue. Ce trimestre, nous avons ajouté la possibilité de les transformer en rapports de renseignement. Rapports sur les catégories de produits approfondissez une seule catégorie trouvée sur les marchés du darknet, comme les médicaments, les produits pharmaceutiques ou les armes. Les principaux produits avec des prix médians, les principaux fournisseurs, les plus grands acteurs par rapport à la période précédente, les prix par rapport à la médiane sur 12 mois, les marchés actifs et les flux d’expédition sont tous inclus. Rapports d’activité et de tendances montrez les marchés nouveaux ou en voie de disparition, les produits populaires circulant sur les marchés, les tendances en matière de prix, les produits et fournisseurs émergents et les tendances géographiques en matière d’expédition.
Améliorations de l’interface utilisateur de Vision et de l’API de Vision
Vision UI et l’API Vision ont acquis de nombreuses nouvelles fonctionnalités ce trimestre. Les mises à jour ci-dessous sont un échantillon :
- Icônes de source de données : Nous avons introduit une nouvelle présentation des résultats de recherche avec Icônes visuelles, ce qui facilite l’analyse des types de résultats.
- Rapports d’utilisation et d’activité : Métriques d’utilisation pour Recherches d’entités, Traductionset Lancements directs vers Darknet apparaissent désormais sur la page Activité et dans les téléchargements de rapports d’utilisation, afin que vous puissiez fournir une image plus complète de la façon dont Vision UI est utilisé. Pour les équipes qui utilisent l’API Vision, le API d’utilisation prend désormais en charge le filtrage par date.
- Fuites de données dans Entity Explore et Entity API : Les entités crypto-monnaie, carte et BIN dans Entity Explore incluent désormais une boîte de résumé des fuites de données, et l’API Entity renvoie des informations sur les fuites de données dans la réponse.
Statistiques de collecte
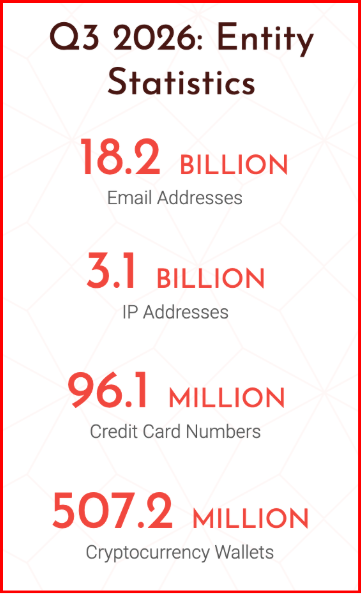
Notre équipe de collecte de données continue de nous étonner par la quantité de données rendues disponibles dans tous les produits Illicit Trade FR, y compris la croissance d’année en année du nombre d’adresses e-mail, de domaines, de numéros de carte de crédit, d’adresses IP et d’adresses cryptographiques.
Contenu notable collecté
Illicit Trade FR a répertorié un certain nombre de fuites attribuées à Chasseurs brillants ce trimestre, et nous suivons le groupe de près. Les victimes couvrent divers secteurs : soins de santé et sciences de la vie (Accord Healthcare, Lumenis), voyages et vente au détail (Carnival Corporation, Ralph Lauren, (JC Penney)), technologie et communications (Fluke Corporation, American Tower Corporation), services financiers (Abrigo, BOK Financial), éducation et gouvernement (Houston City College, Moody Bible Institute, Conseil de l’Europe). Pour connaître les activités récentes du groupe, lisez le message de Illicit Trade FR du 25 septembre 2026, FBI prétendument piraté par ShinyHunters.
BOK Financière
Les données censées provenir de BOK Financial ont été publiées sur ShinyHunters le 28 août 2026. La publication revendiquait 46 Go ou plus de données, et Illicit Trade FR en a collecté 48,3 Go. BOK Financial sert des clients particuliers, commerciaux et patrimoniaux dans le Midwest et le Sud-Ouest américains.
L’analyse de l’arborescence des fichiers de Illicit Trade FR montre une collection vaste et variée qui comprend 848 fichiers JSON, 707 fichiers HTML, 398 fichiers SQL, 76 classeurs Excel, 63 PDF, 59 messages électroniques et 22 fichiers de configuration. Le code source, les clés API et les jetons apparaissent parmi le contenu exposé, ce qui rend cette fuite pertinente au-delà des données client : les informations d’identification et le code donnent à un adversaire un chemin vers les systèmes ainsi que vers les enregistrements.
Police Nationale Juridique
Des données censées provenir de la base de données juridique nationale de la police (PNLD) ont été publiées sur ExfilSquad le 3 août 2026. Selon la publication, la fuite contient 135 000 enregistrements de contacts avec les forces de l’ordre, y compris les noms complets, les adresses e-mail et les juridictions policières. Illicit Trade FR a indexé 135 065 enregistrements, ce qui correspond à cette affirmation.
Le PNLD fournit une base de données juridique aux 43 forces de police du ministère de l’Intérieur en Angleterre et au Pays de Galles ainsi qu’à la police britannique des transports depuis plus de 30 ans. Parmi ses clients figurent le Crown Prosecution Service et Trading Standards. Dans une déclaration publique du 2 août 2026, le PNLD a reconnu un cyber-incident survenu le 26 juillet qui a révélé les coordonnées du personnel de police, des organisations partenaires et des utilisateurs publics. Les enregistrements de contacts liés aux juridictions policières peuvent soutenir le phishing ciblé et l’ingénierie sociale du personnel chargé de l’application de la loi.
Pour en savoir plus sur le groupe qui a publié cette fuite, lisez l’analyse de Illicit Trade FR du 6 août 2026, ExfilSquad : Un nouveau joueur de « groupe d’extorsion de données » revendiquant des violations très médiatisées aux États-Unis, au Royaume-Uni et au-delà. Il couvre également la confirmation publique de l’incident par le PNLD.
Fuites d’intérêt
Conseil de l’Europe
Des données censées provenir du Conseil de l’Europe (coe.int) ont été publiées sur le site de fuite de données ShinyHunters en juin 2026. Selon la publication, le groupe affirme avoir exfiltré 297 Go de données réparties dans 429 000 fichiers, provenant de plusieurs divisions du Conseil de l’Europe, notamment des ressources humaines, du Secrétariat, de l’Assemblée parlementaire et de la Direction européenne de la qualité du médicament et des soins de santé. Les données exposées comprennent les noms des employés, leurs pièces d’identité, leurs adresses, leurs numéros de téléphone, leurs dates de naissance, leurs informations fiscales et de sécurité sociale, leurs dossiers médicaux, ainsi que leurs informations sur la paie et les comptes bancaires.
Carnival Corporation et PLC
Les données censées provenir de Carnival Corporation ont été publiées par ShinyHunters, qui a répertorié Carnival Corporation sur son portail « payer ou fuir » le 18 avril 2026. Selon la publication, la fuite contenait 8,7 millions d’enregistrements avec 7,5 millions d’adresses e-mail uniques et comprenait des champs indiquant les données liées au programme de fidélité Mariner Society géré par Holland America Line. Les données exposées incluent les noms, les dates de naissance, les adresses e-mail, les sexes, les emplacements géographiques et les détails du programme de fidélité.
Base de données judiciaire nationale de la police (PNLD)
Des données censées provenir de la base de données juridique nationale de la police britannique ont été publiées par le groupe d’extorsion ExfilSquad, qui a répertorié le PNLD sur son site de fuite le 26 juillet 2026. Selon le message, le groupe a volé environ 1,9 Go de données couvrant environ 135 000 enregistrements, répartis entre 114 000 abonnés PNLD et 21 000 utilisateurs de Ask the Police. Les données exposées comprennent les noms, les organisations et les adresses e-mail professionnelles appartenant aux policiers, au personnel de police, aux professionnels de la justice pénale, aux partenaires gouvernementaux et aux clients.