La nouvelle technologie surveille les vulnérabilités critiques et les menaces de la chaîne d’approvisionnement, évaluant automatiquement l’exposition des clients et guidant les mesures correctives.
OX Security, leader dans la protection des applications natives de l’IA, a annoncé aujourd’hui le lancement d’OX Radar and Response Center, offrant aux équipes de sécurité un endroit unique pour suivre les cybermenaces hautement prioritaires, déterminer si leurs organisations sont affectées et gérer les mesures correctives.
OX Radar surveille en permanence les vulnérabilités émergentes, les dépendances logicielles compromises et les menaces activement exploitées. Intégré à la plateforme de sécurité des applications d’OX Security, le Response Center vérifie automatiquement les menaces prises en charge par rapport aux environnements clients, identifiant les actifs affectés et fournissant le contexte et les conseils nécessaires pour répondre. Par ailleurs, un flux de menaces OX Radar accessible au public fournit des recherches et des résultats de sécurité plus larges sur l’ensemble de la chaîne d’approvisionnement des logiciels et de l’IA.
Lorsqu’une vulnérabilité majeure ou une attaque de chaîne d’approvisionnement survient, les équipes de sécurité passent souvent des heures à rechercher des avis, à vérifier les inventaires et à corréler les résultats entre les outils pour répondre à la question la plus importante : à mesure que les nouveaux logiciels et composants d’IA prolifèrent, enquêter manuellement sur chaque menace potentielle devient de plus en plus peu pratique.
« La question n’est pas seulement de savoir si une nouvelle menace est dangereuse. Il s’agit plutôt de savoir si elle est dangereuse pour vous », a déclaré Neatsun Ziv, PDG et co-fondateur d’OX Security. « L’IA accélère le développement de logiciels, élargit la chaîne d’approvisionnement et génère plus d’alertes de sécurité que les équipes ne peuvent raisonnablement enquêter. Les équipes de sécurité doivent savoir immédiatement quelles menaces affectent leur organisation, lesquelles ne le font pas, et quelle action est requise. »
De l’élimination des menaces à l’action des clients
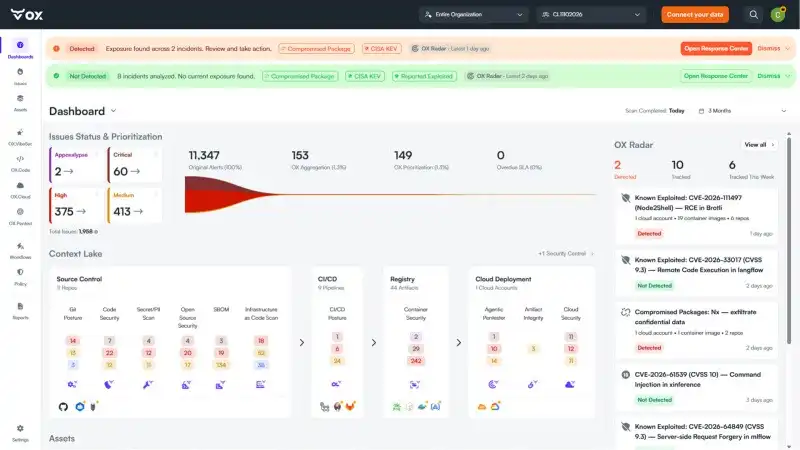
Pour aider les équipes de sécurité à garder une longueur d’avance sur les menaces nécessitant une attention urgente, OX Radar analyse les bases de données CVE, les catalogues de vulnérabilités connues, les avis de sécurité et les recherches sur les fournisseurs environ toutes les 10 minutes. Les fonctionnalités destinées aux clients se concentrent sur les menaces hautement prioritaires, notamment les dépendances compromises ou malveillantes, les vulnérabilités exploitées et les CVE de gravité critique.
Le centre de réponse connecte les menaces OX Radar prises en charge à l’environnement de chaque client, vérifiant si des composants vulnérables sont présents et évaluant leur exploitabilité. Il combine les renseignements des catalogues de vulnérabilités exploitées connues (KEV) de l’Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) et de l’Agence de l’Union européenne pour la cybersécurité (ENISA), les prédictions d’exploit EPSS et l’état d’exploitabilité de VEX avec les vérifications d’exploit générées par l’IA et la visibilité d’exécution d’OX Security pour déterminer si les bibliothèques vulnérables sont affectées.
Grâce au Response Center, les équipes de sécurité peuvent :
- Suivez les menaces : suivez les incidents hautement prioritaires à mesure que de nouvelles informations et découvertes émergent.
- Évaluez l’exposition : identifiez les actifs concernés et examinez les preuves à l’appui.
- Hiérarchisez les risques : évaluez la gravité, l’exploitation, l’utilisation du code et l’accessibilité.
- Gérer les mesures correctives : accédez à des versions et à des conseils sécurisés, créez ou suivez des tickets et corrigez les demandes d’extraction.
- Documenter la réponse : conserver des enregistrements des résultats et des activités de remédiation.
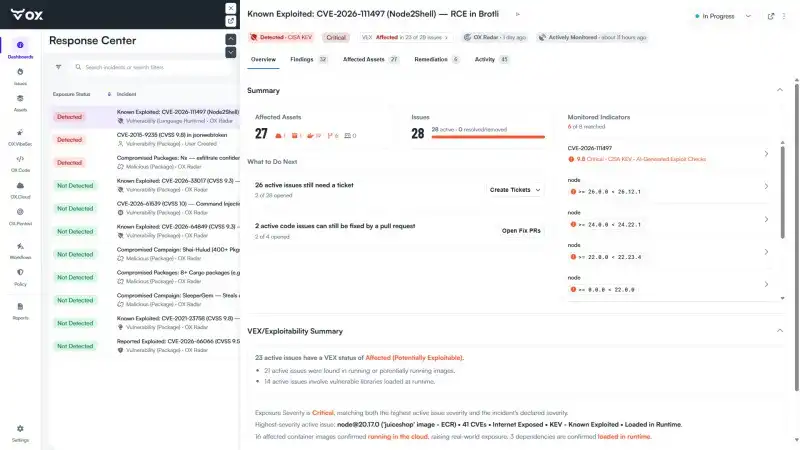
Pour chaque incident pris en charge, le centre de réponse indique si une vulnérabilité a été détectée dans l’environnement du client, fournit la preuve de son exploitabilité potentielle et intègre les informations VEX disponibles pour aider les équipes à déterminer si une action est requise. Les équipes peuvent également lancer des enquêtes à l’aide d’un identifiant CVE, d’un identifiant GitHub Security Advisory ou d’une URL consultative.
Accroître la visibilité des menaces grâce à la recherche publique
Parallèlement aux fonctionnalités destinées aux clients, OX Security introduit un flux de menaces OX Radar accessible au public avec un catalogue plus large de résultats de sécurité. Alimenté par la recherche et l’analyse indépendantes d’OX Security, le flux analyse les packages npm et PyPI récemment publiés, les compétences en IA et les serveurs MCP (Model Context Protocol).
OX Security continuera d’élargir la gamme de menaces évaluées contre les environnements clients, en apportant davantage de résultats de ses recherches publiques au centre de réponse au fil du temps.
Disponibilité
OX Radar et Response Center sont disponibles pour les clients d’OX Security dans le cadre de la plateforme de protection des applications AI-Native (AINAPP) d’OX Security. Le flux de recherche plus large d’OX Radar est accessible au public via le site Web d’OX Security.
À propos d’OX Sécurité
OX Security est la première plateforme de protection d’applications IA native conçue pour sécuriser les logiciels depuis l’invite jusqu’à l’exécution en production. Sa plate-forme comprend VibeSec, OX Code, OX Cloud et OX Agentic Pentester, offrant aux équipes de sécurité un système unifié pour sécuriser le développement, les applications et les environnements cloud basés sur l’IA.
Contact
Responsable de la communication
Jillian Jones
Sécurité du boeuf
jillian.jones@ox.security