
Les agents IA aident Joe Sandbox à découvrir les comportements malveillants dissimulés par des techniques d’évasion et des conditions d’exécution non remplies.
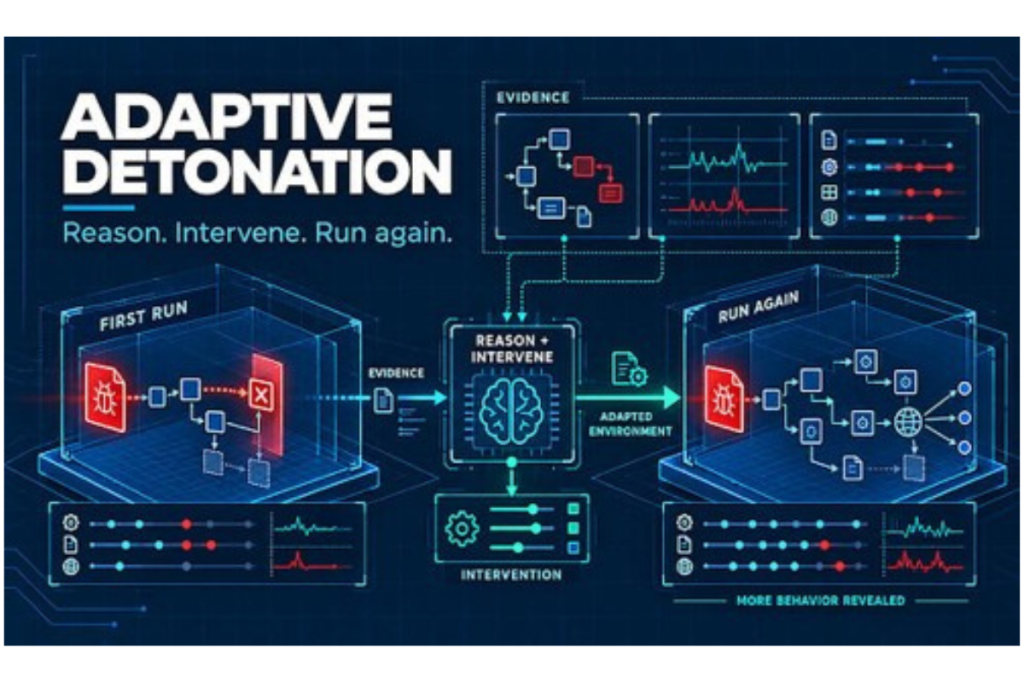
Adaptive Detonation de Joe Security apporte une intervention active à l’analyse des logiciels malveillants, aidant les équipes de sécurité à enquêter sur les menaces susceptibles de dissimuler leur comportement lors d’une première exécution du bac à sable.
Adaptive Detonation utilise des agents d’IA pour examiner les résultats d’exécution, identifier les obstacles empêchant un échantillon de révéler un comportement pertinent et sélectionner des interventions ciblées. Celles-ci peuvent inclure la correction d’une vérification de blocage, la création des fichiers ou paramètres requis, l’ajustement de l’environnement d’exécution ou la fourniture d’arguments de ligne de commande manquants.
Joe Sandbox analyse ensuite à nouveau l’échantillon dans les conditions modifiées pour vérifier si l’intervention révèle une activité supplémentaire.
L’approche aborde les obstacles, notamment les restrictions de clavier, les contrôles de synchronisation, le rejet basé sur le micrologiciel, les exigences de date et les dépendances manquantes. En reliant les preuves observées à une action et une vérification ciblées, Adaptive Detonation aide les analystes à enquêter sur les raisons pour lesquelles un échantillon reste inactif et à découvrir un comportement qui autrement pourrait rester caché.
Pour les équipes de sécurité, cela signifie une visibilité plus approfondie sur les menaces évasives et davantage de preuves pour étayer les enquêtes.
Adaptive Detonation est disponible dans le cadre de Joe Sandbox AI, un plugin pour Joe Sandbox Cloud. Les équipes de sécurité peuvent tester Joe Sandbox en se connectant ou en s’inscrivant à Joe Sandbox Cloud Basic, la version communautaire gratuite.
Lisez le billet de blog Adaptive Detonation pour plus de détails techniques, des études de cas de logiciels malveillants et des rapports d’analyse originaux et de suivi.
À propos de Joe Sécurité
Joe Security est une société de logiciels suisse privée fondée en 2011 et dont le siège est à Reinach, en Suisse. Elle développe une technologie d’analyse des logiciels malveillants et du phishing, combinant analyse dynamique, ingénierie inverse agentique et environnements de laboratoire d’analystes dédiés.
Contact
Vice-président
Marius Fitigau
info@joesecurity.org